Check Point社、偽サポートアカウントを数千件検出——毎日数百件が新たに出現
フライトの遅延、荷物の紛失、届かない払い戻し——。
不満を抱えた顧客にとって、SNSは企業に直接連絡を取る手段となっています。企業をタグ付けして問題を説明し、返答を待つ。しかしその会話を、脅威アクターも監視しています。
Check Point社のExposure Management調査チームは、詐欺師が公開クレームを監視し、カスタマーサポートのアカウントになりすまして助けを求める顧客に接触する、組織的なソーシャルエンジニアリングキャンペーンを発見しました。研究者は詐欺師と直接やり取りを行い、最初のSNSのやり取りからWhatsAppの会話、支払いフローに至るまで攻撃の全体像を追跡しました。
この調査結果は、ブランドが顧客と交流する公開チャネル上でも外部攻撃面への露出が生じうるという、外部攻撃面管理における新たな課題を浮き彫りにしています。
調査で明らかになったキャンペーンの特徴は以下のとおりです。
- 脅威アクターは公開クレームを積極的に監視している。偽サポートアカウントは、認証済みブランドの投稿に対して不満を持つ顧客に返信し、多くの場合、正規のカスタマーサービスチームの言葉遣いを模倣している。
- 数千件のなりすましアカウントが確認された。X、Facebook、Instagramで、航空会社・旅行ブランド・カスタマーサポートチーム・担当者を装うアカウントが発見された。
- 詐欺師は会話をプライベートチャネルへ誘導する。会話がWhatsAppに移る前に、電話番号・予約情報・その他の個人情報を要求される。
- 被害者には返金または補償が提示される。研究者は、被害者の補償が承認されたと思わせながら個人情報・支払い情報を収集する3つの詐欺の手口を記録した。
- キャンペーンは現在も活発に継続・進化している。一部のなりすましアカウントは2024年以前から存在するが、ほとんどは2024年以降に作成されており、毎日数百件の新規アカウントが新たな詐欺手口とともに出現している。
攻撃はSNS上で公開された正真正銘の顧客クレームから始まります。研究者は、脅威アクターが認証済み航空会社の投稿の下で不満を持つ顧客に直接返信する様子を確認しました。これらのアカウントは不便をお詫びし、支援を申し出て、会話をプライベートで続けるよう促します。
公式ブランドのロゴ、カバー画像、説明文を使用しているアカウントもあれば、カスタマーサポート・請求部門・ヘルプデスクに関連する名前を使用しているアカウントもあります。
顧客が返信すると、詐欺師は電話番号や予約情報などを要求した後、会話をWhatsAppに移します。
研究者は複数のアカウントと直接やり取りを行い、3つの詐欺の手口を発見しました。
1つ目のケースでは、脅威アクターがフルネーム・メールアドレス・予約情報・クレーム内容・旅行費用の申告を求め、請求が承認されたと研究者に告げました。
その後の調査で、提供した情報に紐付いた未完了の500ドル送金が発見されました。取引を完了させるには、クレジットカード情報と追加の個人情報が必要とされました。
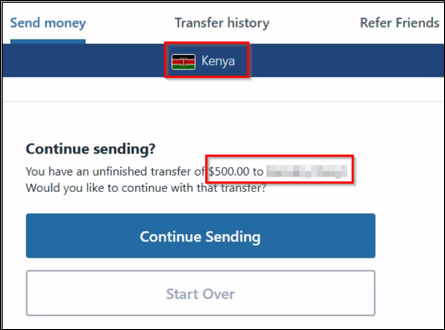
2つ目の手口では、1,200ドルの補償を約束した上で国際決済アプリへ誘導しました。3つ目は「COMPENSATION/REFUND APPLICATION(補償・払い戻し申請)」と題されたGoogleフォームを使用し、個人情報とカード情報を要求するものでした。
調査では、なりすましアカウントが毎日数百件規模で新たに作成されていることも判明しました。
キャンペーンがいつ始まったかは確認できませんでしたが、一部のなりすましアカウントは2024年以前に遡ります。一方、大多数は2024年以降に作成されており、過去2年間で活動が加速していることが示唆されます。キャンペーンは依然として非常に活発で、毎日数百件の新規アカウントが出現し、新たな詐欺手口が登場し続けています。今回の調査で記録された3つの手口は、現在使用されている戦術のほんの一例にすぎない可能性があります。
研究者は調査対象のアカウントでAIの使用を確認していませんが、このキャンペーンは生成AIがこの種のソーシャルエンジニアリングの規模拡大を容易にしうることを示しています。
こうした戦術は説得力のあるコミュニケーションと迅速な返答に依存しています。生成AIは、脅威アクターがカスタマーサービス風のメッセージを作成し、特定のクレームに合わせた返信を作り、複数の言語でやり取りし、多数の会話にわたって説得力のあるサポート担当者のペルソナを維持するのに役立ちます。
公開クレームは顧客とその問題に関する有用なコンテキストを既に提供しています。AIはその情報を素早くパーソナライズされた返答に変換し、詐欺師がより多くのブランドでより多くの顧客を標的にすることを可能にします。セキュリティ専門家にとっては、不正アカウント・ブランドなりすまし・その他の外部露出への継続的な可視性の必要性が高まっています。
組織は、SNSプラットフォーム上でブランドがどのように表現されているかを監視し、なりすましが発生した際の対応プロセスを確立することで、こうしたキャンペーンの機会を減らすことができます。
レポートでは、組織向けに以下のアクションを推奨しています。
- なりすましアカウントを特定・削除する。SNSプラットフォームで不正アカウントを監視し、顧客へのリーチ機会を減らすために迅速に報告する。
- 顧客と従業員を教育する。公式サポートチームのコミュニケーション方法、要求する情報の種類、正規アカウントの確認方法を説明する。
- 機密情報のやり取りはセキュアなチャネルに移行する。予約情報・電話番号・支払い情報・その他の機密データを含む顧客との会話は、公式サポートチャネルまたはセキュアなポータルに誘導する。
- SNSプラットフォームと連携する。なりすましキャンペーンや繰り返し発生する不正活動を報告し、より迅速な削除と監視強化を支援する。
- 決済事業者に通知する。不正アカウントと取引に関する情報を共有することで、決済サービスがプラットフォームの悪用を特定・阻止するのに役立てられる。
- 信頼する前に確認する。企業への連絡は必ず公式ウェブサイト、認証済みSNSアカウント、または既知の電話番号を通じて行う。
- SNS上では慎重に。詐欺師はブランドやカスタマーサポートのアカウントを装い、人々から情報を引き出そうとすることが多い。
- 不審な要求に注意する。正規の企業がパスワード・ワンタイムパスコード・ギフトカード・電信送金・暗号資産による支払いを要求することはない。
Check Point Exposure Managementは、内部のテレメトリとオープン・ディープ・ダークウェブからの外部シグナルを組み合わせ、ブランドリスクを含む攻撃面全体の可視性を提供します。
完全な調査内容・詐欺の事例・推奨事項については、完全レポート「How Threat Actors Are Weaponizing Public Complaints Against Airlines and Other Brands(脅威アクターが航空会社やその他ブランドへの公開クレームを武器化する方法)」をご覧ください。
Check Point Exposure Managementの詳細と、組織が攻撃面全体の露出を特定・低減する方法については、詳細ページをご参照ください。
原文: https://blog.checkpoint.com/exposure-management/scammers-are-watching-airline-complaints-and-posing-as-customer-support/