主なポイント
- GenAIの利用は増加が続き、8月の平均プロンプト数は1ユーザーあたり106件(7月は95件、6月は約78件)に上昇。高リスクプロンプトは43件に1件の割合で発生。
- 8月は数カ月ぶりに高リスクGenAIプロンプト率が最低水準を記録したものの、GenAIを定期的に利用する組織の86%が依然として高リスクプロンプトの影響を受けており、データ露出はガバナンス上の継続的な課題であることが示されている。
- 業種別では、医療・ヘルスケア分野がGenAIプロンプトの露出率で最高値4%(25件に1件)を記録。次いでソフトウェア業界が28件に1件、ビジネスサービスが28件に1件。
- 週当たりのサイバー攻撃数は8月に組織あたり2,422件に達し、7月比4%増、前年同期比22%増。
- メールフィッシングは増加し、112件に1件がフィッシングと判定(7月は128件に1件)。
- ランサムウェア活動は報告件数1,042件に達し、前年同期比でほぼ倍増、7月比8%増。
8月は、サイバーリスクが複数の側面で同時に深刻化していることを示した。グローバルな攻撃数は増加を続け、ランサムウェアの件数も加速し、フィッシングは脅威アクターにとって安定した侵入口であり続けた。GenAIはより微妙ながらも同様に重要なシグナルをもたらしている。8月は数カ月ぶりに高リスクのデータ露出プロンプト率が最低水準を記録したものの、企業のAI利用は急速に拡大を続け、1ユーザーあたりの平均プロンプト数は6月の約78件から7月は95件、8月は106件へと上昇した。これは成長の大部分が許容される業務利用に由来することを示しているが、プロンプトを通じた機密データの露出は、組織がもはや実験的または周辺的なリスクとして扱えない継続的な課題となっている。
過去4カ月間のトレンドは課題の規模を明確に示している。5月以降、グローバルな週当たり平均攻撃数は組織あたり2,055件から2,422件へと上昇しており、短期的な季節変動ではなく持続的な圧力であることがうかがえる。
教育分野が引き続き最多の標的、旅行関連セクターが上昇
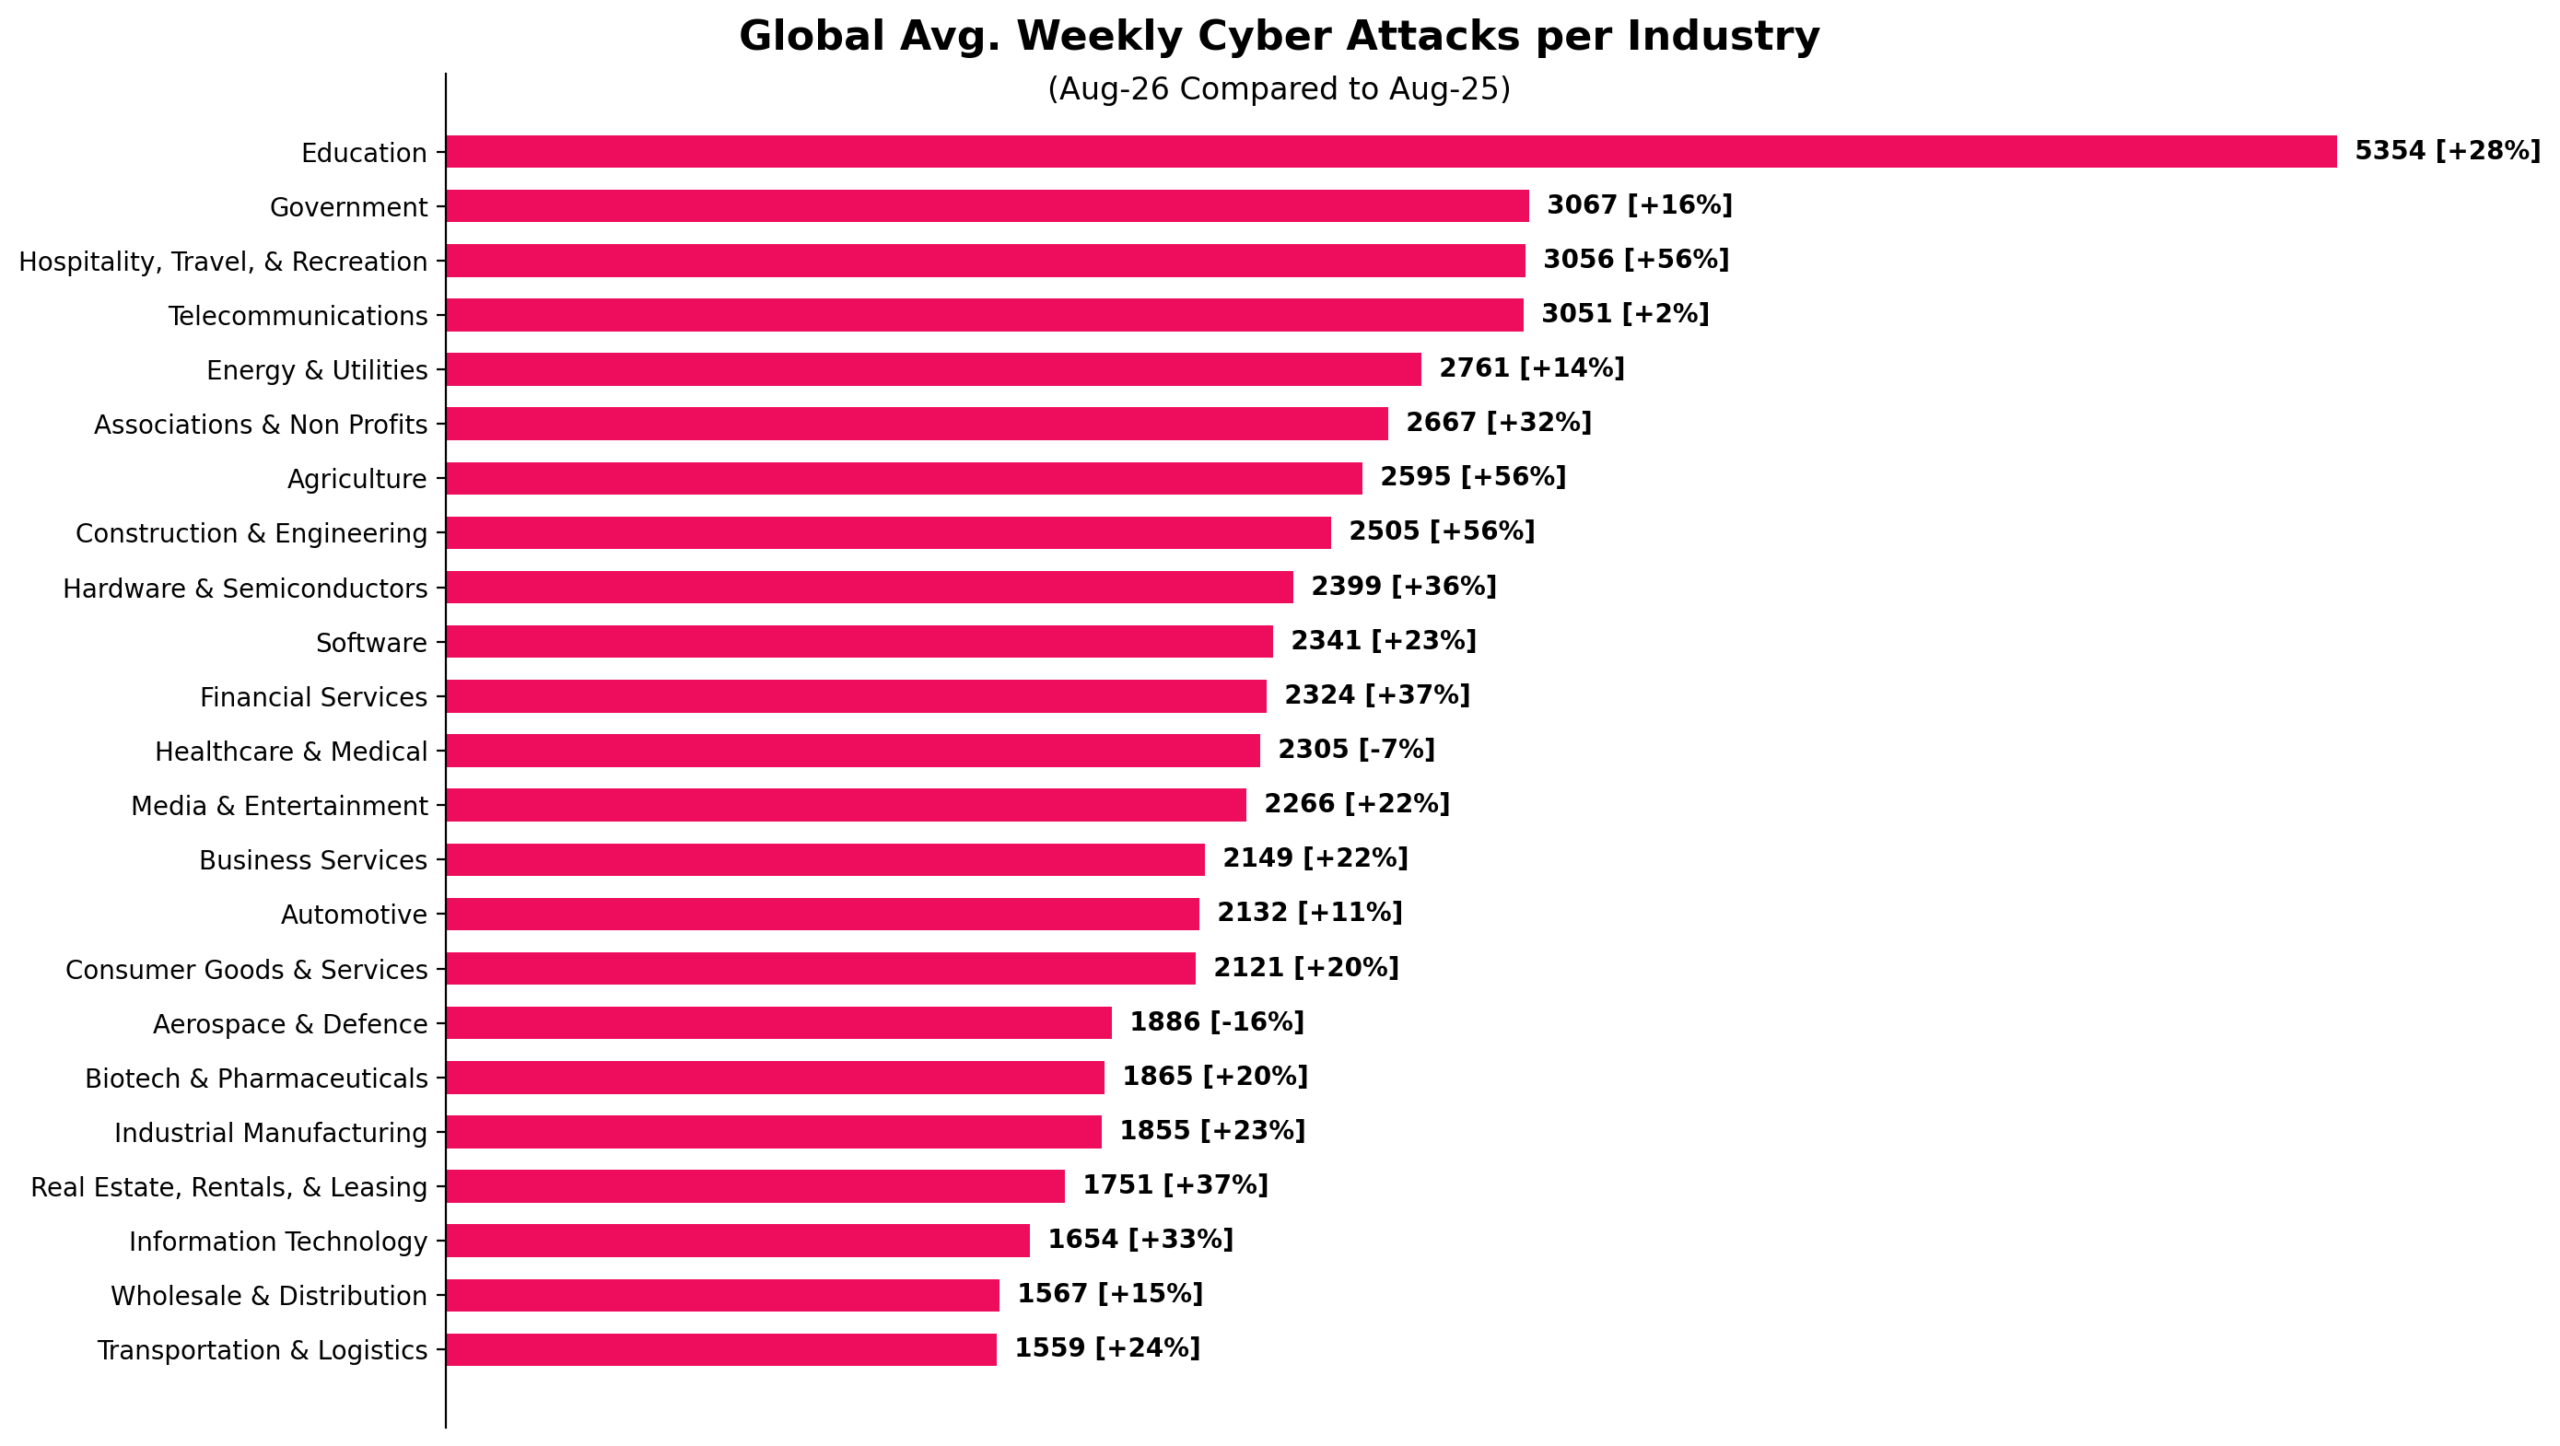
教育分野は引き続き最も標的にされるセクターであり、週当たりの攻撃数は組織あたり平均5,354件(前年比28%増)。政府機関が週3,067件で続き、ホスピタリティ・旅行・レクリエーション分野が週3,056件(前年比56%増)で3位に浮上した。通信分野を抜いてトップ3入りしたことは、夏の旅行シーズンのピーク時における業務上の繁忙と顧客活動の増大を攻撃者が利用しているとみられる。
件数ではラテンアメリカが首位、増加率ではヨーロッパが最大
地域別では、ラテンアメリカが引き続き最高の攻撃件数に直面しており、週当たり平均3,577件(2025年8月比25%増)。アフリカが週3,335件で2位、APACが3,325件で僅差の3位。ヨーロッパは前年比28%増と最大の増加率を記録し、北アメリカは18%増。
GenAIリスクは日常的な業務の現実に
GenAIリスクは日常的な業務運営の一部となっているが、8月のデータはリスクプロファイルの単純な増加ではなく変化を示している。高リスクGenAIプロンプトは数カ月ぶりに最低水準となり、企業ネットワークからのプロンプトにおけるデータ露出リスクは43件に1件。一方で全体的な利用は増加を続け、平均ユーザーは月間106件のプロンプトを生成した。つまり、GenAI活動の拡大は主に許容される利用に牽引されているが、問題のあるデータ露出プロンプトは消えていない。GenAIを定期的に利用する組織の86%が依然として高リスクプロンプト活動の影響を受けており、1組織あたり平均7種類ものさまざまなAIツールの幅広い利用がガバナンスの深刻なギャップを生み出し、潜在的なリスクを高めている。
CISOや経営層へのメッセージは明確だ。リスクは従業員が承認済みまたは未承認のAIツールを利用しているかどうかだけでなく、ツールに入力する情報にある。チームが複数のGenAIアプリケーションを使い、より多くのプロンプトを生成するにつれ、機密データは十分な可視性・ガバナンス・制御を欠く環境へと移動してしまう可能性がある。これはまた、プロンプト操作や間接プロンプトインジェクション(外部コンテンツに埋め込まれた隠し命令がAIの動作に影響を与え、情報を露出させる可能性がある手法)へのリスクを高める。
業種別では、医療・ヘルスケア分野が高リスクGenAIプロンプト露出率で最高値4%(25件に1件)を記録し、7月より1ランク上昇。ソフトウェアが3.6%(28件に1件)で続き、ビジネスサービスが3.5%(同じく28件に1件相当)。
医療・ヘルスケア組織における機密データ露出率は、その大半が非常にプライベートな情報に関わることを考えると特に懸念される。医療スタッフはIT知識が乏しい場合が多く、高い業務プレッシャーの下で働いており、推奨される利用ガイダンスを見落としてしまう可能性がある。
以下はその例であり、ChatGPTウェブサービス上で記述されたもので、患者の氏名・症状・検査結果・診断内容が含まれている。
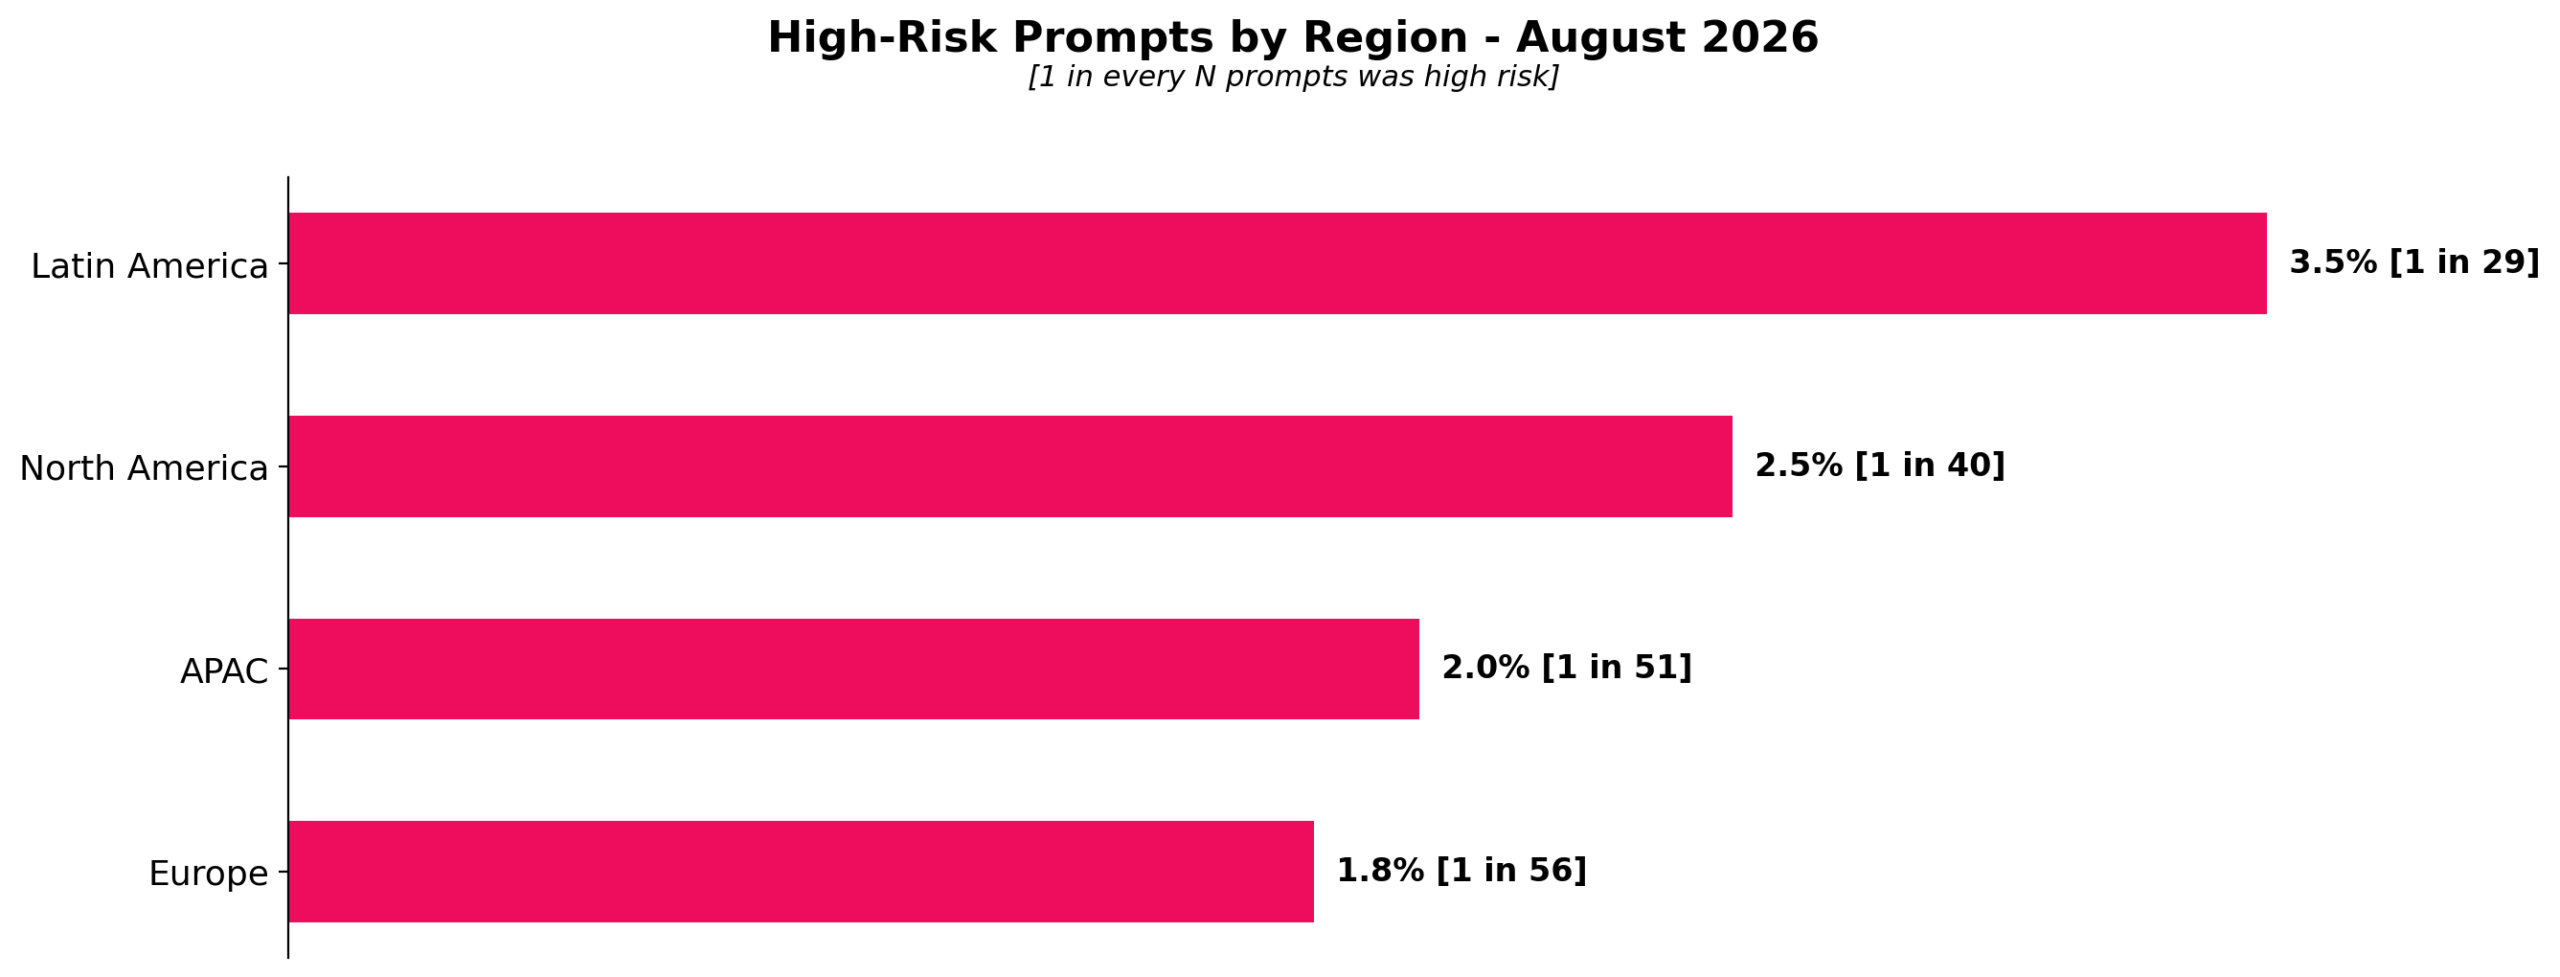
地域別では、ラテンアメリカが高リスクGenAIプロンプト率で最高値となり、29件に1件(3.5%)とグローバル平均の2.3%を上回った。北アメリカが40件に1件、APACが51件に1件、ヨーロッパが56件に1件で続く。地域差はあるものの、全地域でのGenAI高リスク露出は、企業のAI導入が加速する中でこれがグローバルなガバナンス課題であることを裏付けている。
8月は露出される情報の種類にも変化が見られた。ネットワーク・ITインフラ情報が最も多い機密データカテゴリとなり、GenAIプロンプトに機密データが含まれていた組織の67%に出現。財務データが65%、法務・規制情報が64%、従業員・HR情報が59%、個人識別情報(PII)が57%で続く。これはGenAIによる露出が、技術インフラから財務・法務・従業員・個人情報まで、基幹業務情報の全域にわたることを示している。
メールフィッシングリスクが増加
8月もメールはサイバーリスクの最も安定した侵入口の一つであり続けた。112件に1件(0.89%)がフィッシングに分類され、7月の128件に1件から増加した。フィッシングメールのうち72%がリンクを含み、14%が添付ファイルを含んでおり、悪意あるリンクが依然として主要な配信手法であることが確認された。ただし、フィッシングのすべてがクリック可能なペイロードに依存しているわけではない。電話を要求したり、手順を共有したり、攻撃者と被害者の直接的なやり取りを促すなど、純粋なソーシャルエンジニアリングを使うメールも存在する。
北アメリカは最高のフィッシング率を記録し、107件に1件(0.94%)が悪意あるメールと判定された。業種別では、社団法人・非営利団体が最高フィッシング率1.87%(54件に1件)を記録し、グローバル平均のほぼ2倍。建設・エンジニアリングが1.74%、不動産・賃貸・リースが1.13%で続いた。
ランサムウェア活動は加速を継続
※このランサムウェアデータは、二重脅迫グループが被害者情報を公開する「シェームサイト」から収集したものです。これらのソースには固有の限界がありますが、ランサムウェアの動向を把握する上で有益な情報を提供しています。
8月もランサムウェア活動は加速を続けた。報告された攻撃件数は計1,042件で、2025年8月の水準のほぼ2倍、7月比8%増となった。ビジネスサービスは引き続き最も標的にされた業種で、報告されたランサムウェア攻撃の36%を占め、次いで産業製造が13%、消費財・サービスが12%。
北アメリカは依然として最も被害の多い地域で、報告されたランサムウェアインシデントの49%を占め、ヨーロッパが27%、APACが16%で続く。国別では、米国が最も影響を受け、報告されたランサムウェア攻撃の45%を占めた。ドイツとイタリアが5%近くで続き、カナダ・英国・フランスも被害上位国に名を連ねた。
QilinがトップでOrovaがトップ3に初登場
Qilinは8月に最も活発なランサムウェアグループとなり、公開された攻撃の15%を担い、The Gentlemenが10%で続いた。Orovaは初めてトップ3入りし、公開された攻撃の4%を占めた。
- Qilin:2022年から被害者の公開を続けてきた実績あるRansomware-as-a-Serviceグループ。成熟したアフィリエイトモデルと積極的な採用活動により、近月も強い勢いを維持している。
- The Gentlemen:2025年半ばに開始された急成長中のRansomware-as-a-Serviceオペレーション。ランサムウェア活動と初期アクセスブローカー活動を組み合わせ、アフィリエイトが攻撃を迅速にスケールアップできる体制を持つ。
- Orova:2026年5月に公開的に登場した新興ランサムウェアグループ。活動はセクター主導ではなくアクセス主導で、中小規模企業への被害が集中している。
8月が示す示唆
8月はセキュリティチームにとって明確な現実を再確認させた。防御は急成長するAI利用層を含む企業のあらゆる層に及ばなければならない。攻撃は増加し、ランサムウェアは活発に続き、フィッシングは侵害への入口を開き続け、GenAIは機密データが組織の管理を離れる新たな経路を生み出している。優先すべきは可視性だけでなく、ネットワーク・クラウド・エンドポイント・メール・AI利用にわたる協調した防御により、露出がインパクトになる前に防ぐことである。
原文: https://blog.checkpoint.com/security/august-2026-cyber-threat-landscape-genai-data-exposure-emerges-as-a-new-enterprise-risk-as-attacks-phishing-and-ransomware-accelerate/