主なポイント
- 9月の週平均サイバー攻撃件数は組織あたり2,803件に達し、前月比16%増、前年同月比48%増となった。
- 教育機関が最も攻撃を受けたセクターとなり、組織あたり週平均6,656件(前年比59%増)を記録した。
- 地域別では欧州が前年比61%増と最大の伸び率を示し、中南米は組織あたり週3,813件と攻撃件数で最多となった。
- 企業でのGenAIプロンプト39件に1件が機密データ漏えいの高リスクと判定され、GenAIツールを定期的に利用する組織の89%に影響が及んだ。
- 91通に1通のメールがフィッシングと分類され、8月の112通に1通から増加した。フィッシングメールの81%はリンクを含んでいた。
- ランサムウェア攻撃は計824件が報告され、2025年9月比で53%増となった。
9月のデータは、複数の側面でサイバー脅威の圧力が高まっていることを示している。週次攻撃件数が急増し、フィッシングの頻度が上昇し、GenAIの利用拡大に伴う機密データ露出が続いており、ランサムウェアも前年を大きく上回る水準を維持している。Check Point社はこれらの知見から「予防優先」の重要性を改めて強調しており、AIを活用したセキュリティ対策、一貫した可視性、そして攻撃対象領域全体にわたる脅威インテリジェンスの共有が、リスクをビジネス影響に発展させる前に低減するために不可欠だと述べている。
グローバルのサイバー攻撃が加速
2026年9月、組織は週平均2,803件のサイバー攻撃を受けた。これは8月比16%増、2025年9月比48%増に相当する。より長期のトレンドも注目に値し、組織あたりの週次攻撃件数は5月の2,055件から9月の2,803件へと、5か月間で36%増加した。
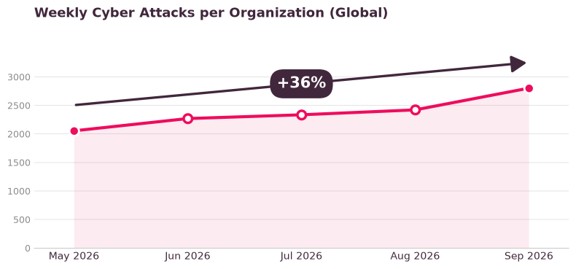
この持続的な増加は単月のスパイクではなく、ネットワーク・クラウド・エンドポイント・メール・AIサービスにわたるレジリエンス強化と露出低減の重要性を高めている。
教育機関が最多の攻撃件数に
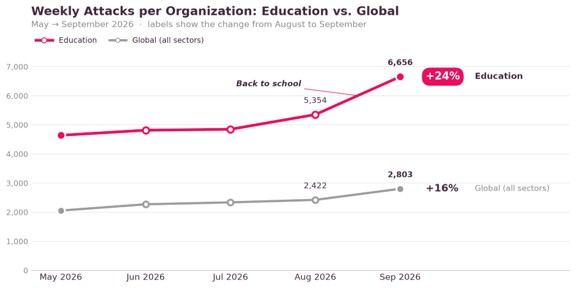
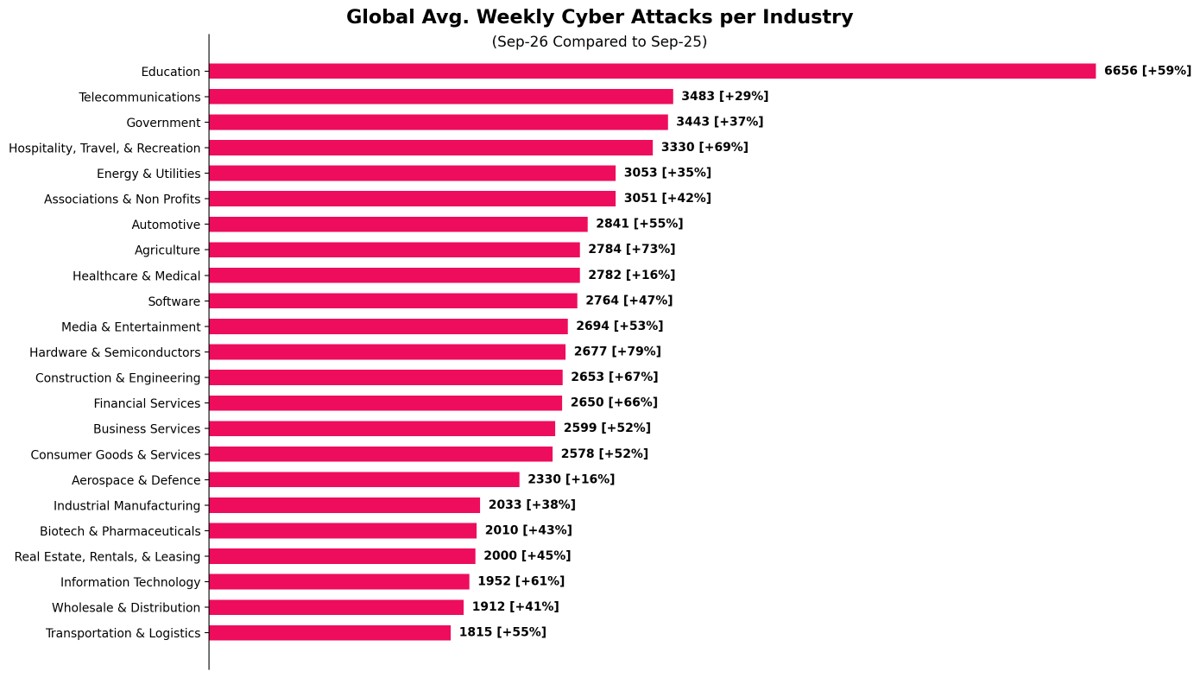
9月も教育機関が最も狙われるセクターとなり、組織あたり週平均6,656件を記録した(前年比59%増)。8月比では24%増と全セクター中2番目に高い月次増加率を示し、2024年9月に記録した同セクターの過去最大の月次増加を超えた。この増加は学年開始時期と重なっており、学生・教職員・保護者などが一斉に学内ネットワークに接続するタイミングと一致している。
通信業が2位で週3,483件(前年比29%増)、政府機関が3位で週3,443件(前年比37%増)となった。広範なユーザー基盤、必須サービス、複雑なデジタル環境を持つセクターへの継続的な圧力を示している。
中南米が件数最多、欧州は伸び率最大
9月の地域別攻撃件数では中南米が最多となり、組織あたり週3,813件(前年比35%増)を記録した。アフリカが週3,701件で2位、APACが週3,593件で3位となった。欧州は前年同月比61%増と全地域で最大の増加率を示した。北米も前年比50%増と大幅に上昇した。欧州の件数は上位地域より少ないものの、最速の成長速度は同地域での脅威環境が急速に激化していることを示している。
企業のGenAI利用拡大に伴うリスク
9月は企業のGenAIプロンプト39件に1件が機密データ漏えいの高リスクと判定され、GenAIツールを定期的に利用する組織の89%に影響が及んだ。さらにプロンプトの14%に潜在的に機密性の高い情報が含まれており、プロンプトによるデータ露出はガバナンス上の主要課題となっている。ユーザー1人あたりの月間プロンプト数は平均131件と8月から大幅に増加し、組織は平均8種類のツールを利用していた。プロンプト件数の増加とツールの多様化により、従業員がどのような情報を入力し、どこで処理され、どのような管理が適用されるかを把握することの重要性が高まっている。
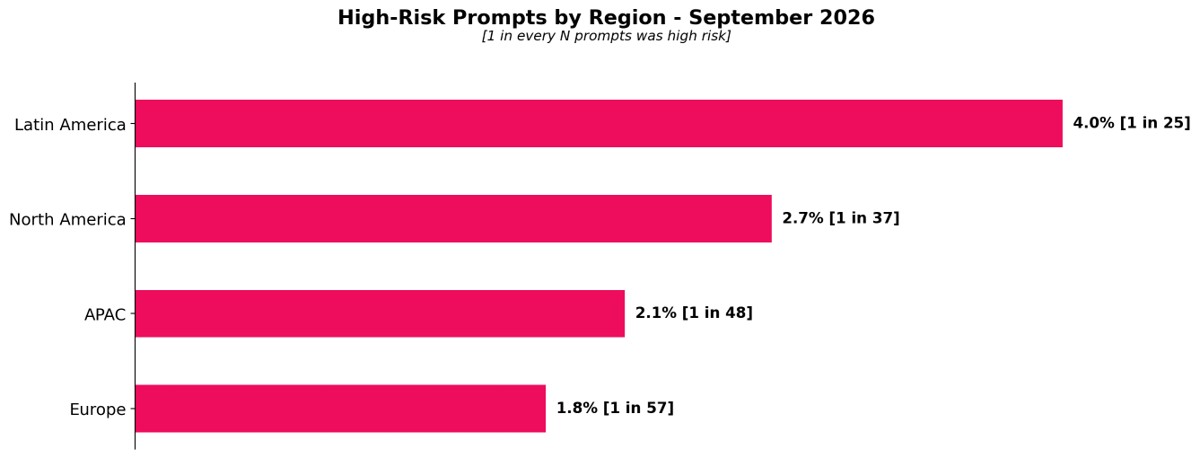
地域別の高リスクプロンプト率は中南米が最高で25件に1件(4%)と世界平均2.5%を上回り、北米が37件に1件、APACが48件に1件、欧州が57件に1件となった。
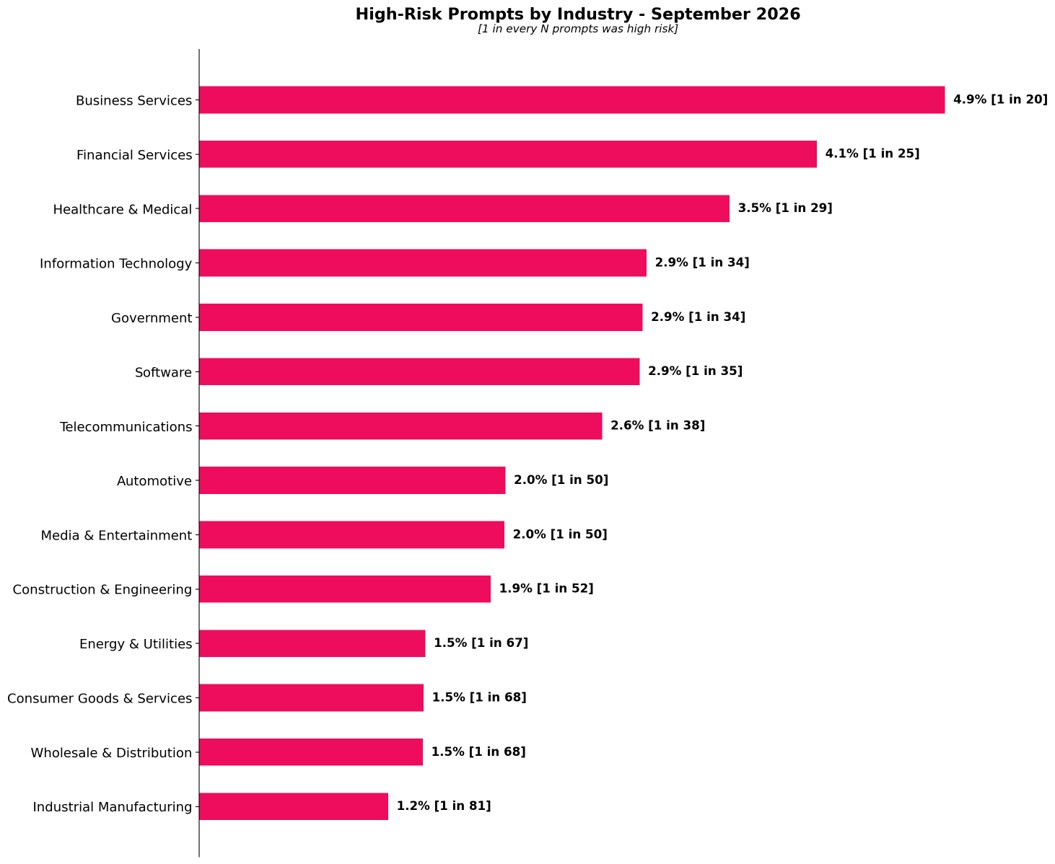
業種別では、ビジネスサービスが4.9%(20件に1件)と最高の高リスク露出率を示し、8月から2ランク上昇した。金融サービスが4.1%(25件に1件)、医療・ヘルスケアが3.5%(29件に1件)と続いた。これらの業種は顧客情報・財務情報・患者情報を日常的に取り扱うため、GenAIツールの通常業務利用においても機密データ露出のリスクが高くなりやすい。
機密データ露出は基幹業務情報に広がる
GenAIプロンプトで最も多く検出された機密データカテゴリはネットワーク・ITインフラ情報で、組織の71%で確認された。財務データが70%、法務・法規制関連データが68%、従業員・HR情報が62%、個人識別情報(PII)が60%と続いた。これらの数値は各カテゴリが観測された組織の割合を示している。最多カテゴリに含まれるハードウェア・ネットワーク設定やIPアドレスなどの情報は、露出した場合に攻撃者に組織の内部環境について貴重な手がかりを与える可能性がある。
メールフィッシングリスクが増大
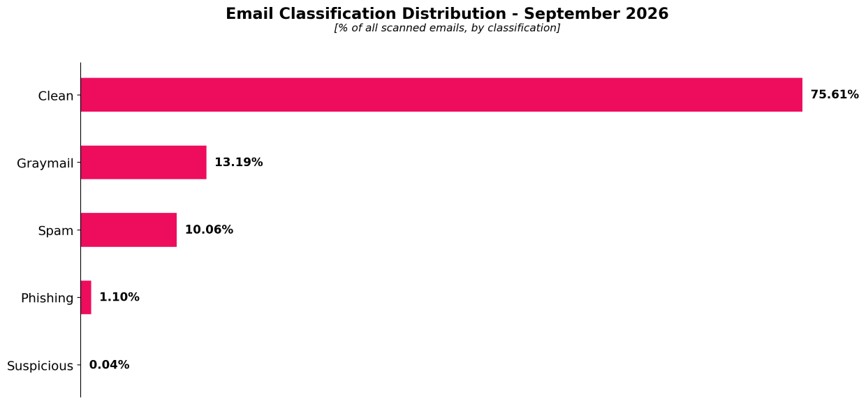
9月は91通に1通(1.1%)のメールがフィッシングに分類され、8月の112通に1通(0.89%)から増加した。フィッシングメールのうち81%はリンクを含み、11%は添付ファイルを含んでいた。悪意のあるリンクが主要な攻撃手段であることが確認され、クリック前のURL確認の重要性が改めて示された。
地域別では北米が最高のフィッシング率を記録し、79通に1通(1.26%)が悪意あるメールと分類された。業種別では、社団法人・非営利団体が2.17%(46通に1通)と最高値を示し、世界平均の約2倍となった。建設・エンジニアリングが2.05%(49通に1通)、不動産・賃貸・リースが1.38%(72通に1通)と続いた。
ランサムウェアが前年比高水準を維持
※ランサムウェアのデータは二重脅迫グループが公開する「シェイムサイト」に基づいており、固有のバイアスがあるものの、ランサムウェアの全体像を把握するうえで有用な情報を提供している。
9月のランサムウェア報告件数は計824件で、2025年9月比53%増となった。最も標的とされた業種はビジネスサービスで報告された被害者の31.3%を占め、消費財・サービスが15.2%、産業製造が11.0%と続いた。ビジネスサービス企業は複数のクライアントのデータやシステムアクセスを保有していることが多く、1件のインシデントが自社を超えた影響をもたらす可能性がある。
地域別では北米が報告件数の46%を占め最多となり、欧州が25%、APACが17%と続いた。国別では米国が41.9%と突出して多く、ドイツの4.0%、カナダの3.6%を大きく上回った。
「The Gentlemen」がランサムウェアランキング首位に
9月のランサムウェアグループ別では、The Gentlemenが公開攻撃の13%を占めて首位となった。Qilinが9%で2位、Akiraが5%で3位となった。上位3グループに加え、80の攻撃グループがランサムウェア攻撃を報告した。
- The Gentlemen:2025年半ばに設立された急成長中のRansomware-as-a-Service(RaaS)オペレーション。RaaSプロバイダーとInitial Access Broker(初期アクセスブローカー)の両機能を持ち、Windows・Linux・ESXi環境に対応している。
- Qilin:2022年から被害者開示を行っている実績あるRaaSグループ。アフィリエイトに暗号化・交渉・サポートインフラを提供している。
- Akira:2023年に初確認されたRaaSアクターで、Windows・Linux・ESXiシステムを標的とするペイロードを持つ。
9月のデータが示すもの
9月の数字はサイバーリスクが件数と広がりの両面で増大していることを示している。全地域で攻撃件数が増加し、フィッシングの頻度が上昇し、ランサムウェアは前年比高水準を維持しており、GenAI利用の拡大が機密情報の露出を引き続きもたらしている。
Check Point社は、リスクがビジネス影響に発展する前に露出を低減することに注力するよう提言している。同社の「予防優先」アプローチは、AIを活用した保護・脅威インテリジェンスの共有・ハイブリッドネットワーク・クラウド環境・デジタルワークスペース・AIシステム全体にわたる一貫したガバナンスを統合するものだ。既存および新興のリスクが融合するなか、統一されたセキュリティアーキテクチャにより、チームはより早期に脅威を防ぎ、複雑性を低減し、AIの安全な導入を進めることができると同社は述べている。
原文: https://blog.checkpoint.com/research/september-2026-cyber-threat-landscape-global-attacks-jump-48-as-phishing-and-genai-data-exposure-rise/