Check Point社とNVIDIAがエージェントのガバナンス、実行制御、そしてAIインフラに組み込まれたシリコンレベルのセキュリティで連携する方法について解説します。
攻撃者がいなくてもエージェントは誤動作する
AIエージェントは現在、計画を立て、ツールを使い、機密データを扱い、他のエージェントへ作業を引き渡しています。その価値は、誰もステップごとにスクリプトを書かなくても物事を実行できることにあります。しかし同時に、新たなリスクも生まれています。エージェントはすべてのルールを守りながらも、間違った行動を取る可能性があるのです。
攻撃者は必要ありません。エージェントは以下のことを行う可能性があります:
- 機密データ、認証情報、または内部システムへのアクセス
- 信頼できない、または誤解を招くコンテンツを正当な指示として取り込む
- ツール、外部通信、または他のエージェントを通じてその指示に従って行動する
現在の制御手段も引き続き重要です。分離(アイソレーション)はエージェントがアクセスできる範囲を制限し、ネットワークセキュリティは接続先を制限し、モニタリングは何を行ったかを記録します。しかし、ある行動が「許可されている」からといって、それが「正しい」とは限りません。欠けている問いはシンプルです。「この次のステップは、エージェントに与えられたタスクのためになるか?」ということです。
NVIDIAがGTC Berlinで発表した内容
GTC Berlinにて、NVIDIAは安全なAIエージェント実行のための設計「NVIDIA OpenShell Reference Architecture for safe AI agents」を発表しました。Check Point社はこれに参加できることを誇りに思っています。エージェントセキュリティの観点で特に重要な2点は次のとおりです:
- NVIDIA OpenShell™:エージェントが動作するセキュアなランタイムです。各エージェントが使用できるファイル、ツール、ネットワークを管理します。オープンソースであるため、Check Point社はこれをベースに開発を進め、コントリビューションも行っています。
- NVIDIA Sentry(NVIDIA BlueField™-4上で動作):エージェントが実行されるマシンの外側に位置するハードウェア分離ドメインからセキュリティを強制適用します。エージェントはここに到達できず、数ミリ秒以内にエージェントを隔離することができます。
エージェントを単にブロックするだけでなく、正しい方向へ導く
Check Point社は、エージェントが提案する各アクションをコンテキストごとに評価します。元のタスク、エージェントが参照した情報、すでに実行したステップ、そして適用ルールを踏まえ、単純な「許可/拒否」より賢明な対応が可能になります。
例として、調達エージェントがサプライヤーの提案を比較しているとします。40ステップ目で、社外のアドレスに機密の価格ワークブックをメールで送ろうとしました。送信先は到達可能で、エージェントにはメール送信の権限もあります。しかし、そのワークブックを送ることはユーザーの依頼内容と合致しません。
エージェントを停止させる代わりに、Check Point社はそのメール1通だけをブロックし、理由を伝えます。「ワークブックを社外に共有しないでください。承認済みデータを使って比較結果を要約し、作業を続けてください。」エージェントは修正して作業を継続します。
これは複数のエージェントが連携して動作する場合にさらに重要です。あるエージェントのミスが別のエージェントの信頼できるインプットとなり、誤りが連鎖します。各ステップが積み重なる前に早期に検出することで、より大きな障害を防ぐことができます。
もっとも、「修正」が常に最善策とは限りません。即時停止が必要な状況もあります:
- 認証情報の盗取
- エージェントがサンドボックスからの脱出を試みる場合
- データが社外へ流出しつつある場合
- 繰り返し意図的にルールを破る場合
目標は、リスクに合った対応です。安全に回復できる場合はエージェントを誘導し、信頼できなくなった場合は封じ込めます。
各コンポーネントの役割
各レイヤーはそれぞれ異なる役割を担います:
- NVIDIA OpenShell:各エージェントに対するポリシーベースのガバナンス。各エージェントが使用できるファイル、ツール、ネットワークを設定する制御されたランタイム。
- エージェントレベルのCheck Point:これは正しいアクションか? OpenShellがアクションを許可した後、Check Point社はそのアクションがエージェントのタスクに適合しているか追加で精査し、適合しない場合は誘導またはブロックします。
- NVIDIA BluefieldとNVIDIA Sentry:ホストの外側に独立した強制適用レイヤーを追加し、エージェント環境からシリコンレベルで分離された制御でOpenShellのランタイム保護を補完します。
- Check Point AI Factory Firewall:インフラの保護。AIインフラのための脅威防御とセグメンテーション。NVIDIA SentryとNVIDIA DOCA™ Argusを活用し、外部からワークロードを監視して、モデルの改ざん、認証情報の窃取、コンテナエスケープ、不正なGPU使用などの脅威を検知します。ワークロード自体が侵害されても機能し続けます。
これらのレイヤーが合わさることで、2つの異なる問題が解決されます。1つ目はエージェントをタスクに集中させること、2つ目はエージェントを実行するインフラの信頼性を確保することです。
Check Point社はこれらを、従業員のAI利用、本番AIアプリケーション、そしてその背後にあるインフラ全体にわたって統合しています。これが同社の構築方向性であり、各ピースが着実に組み合わさりつつあります。
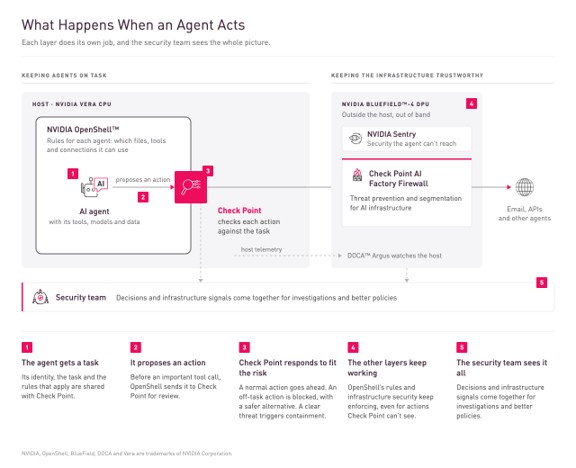
エージェントが行動するとき何が起きるか
- エージェントがタスクを受け取ります。エージェントのID、タスク、適用ルールがCheck Point社と共有されます。
- エージェントがアクションを提案します。重要なツール呼び出しの前に、OpenShellがCheck Point社にレビューを依頼します。
- Check Point社がリスクに応じて対応します。通常のアクションはそのまま進みます。タスク外のアクションはブロックされ、より安全な代替手段が提示されます。明確な脅威は強力な封じ込めをトリガーします。
- 他のレイヤーは継続動作します。OpenShellのルールとインフラセキュリティは、Check Point社が把握できないアクションに対しても独立して適用され続けます。
- セキュリティチームはすべてを把握できます。意思決定とインフラのシグナルが統合され、調査やポリシー改善に役立てられます。
ユーザーにとっての意味
- 修正可能なミスが発生した場合、エージェントはシャットダウンされることなく作業を継続できます。
- 深刻な脅威は迅速に停止され、エージェントが到達できない封じ込めが実施されます。
- 各チェックは適切なコンテキストで実行され、重複チェックによるエージェントの遅延を避けられます。
- エージェントのタスクからハードウェアまで、連携して構築された2社によるセキュリティが実現します。
AIファクトリーやエージェントシステムを構築する企業にとって、これはアカウンタビリティを伴う自律性への道です。ミスが修正可能な場合はエージェントが作業を継続し、リスクが高い場合は迅速に制御する仕組みです。
原文: https://blog.checkpoint.com/ai-security/keeping-ai-agents-on-task-check-point-advances-ai-agent-safety-with-nvidia-openshell-reference-architecture/