AIエージェントは、すでにサイバー攻撃の実施方法を変えつつあります。Check Point Research(CPR)は、サイバー犯罪者の間で利用が拡大しているAI搭載ペネトレーションテストプラットフォーム「ARTEX」を分析し、攻撃者自身のオペレーターコンソールの内側から、自律型エージェントがどのように使われているかを把握する貴重な機会を得ました。
調査結果が示すのは、攻撃者が最初の目標を設定するだけで、あとはAIエージェントが独自に脆弱性を発見し、システムを侵害し、ほとんど人間が関与することなくその目標を大規模に追求できるということです。
主な調査結果
- ARTEXはすでに大規模に稼働している:CPRは2,557システムでARTEXがホストされていることを確認し、調査時点で1,608件のライン状態のインスタンスが公開アクセス可能な状態にあった。
- 攻撃はほぼ完全に自律で実行可能:オペレーターが最初の目標を設定すると、エージェントがその後の人的指示をほとんど受けることなく脆弱性の発見と侵害を処理した。
- あるキャンペーンでは、オペレーターからの追加指示なしに292の目標に対して400,791件のエージェントメッセージが生成され、自律型攻撃が動作しうる規模を示した。
- AIエージェントは深刻な侵害を達成:リモートコード実行、公開状態のデータベース、クラウド認証情報の悪用、さらに1件のケースではサプライチェーン攻撃をエージェントが独自に特定・実行した。
- 自律性には依然として限界がある:深刻な脆弱性を発見したにもかかわらず、暗号通貨キャンペーンの収益は0ドルに終わった。エージェントがAPIの成功レスポンスを暗号通貨の窃取成功と誤認するケースもあった。
ARTEXとは何か?
ARTEXは、自社または正式に評価権限を持つシステムをセキュリティチームがテストするために設計されたオープンソースのAI搭載ペネトレーションテストプラットフォームです。大規模言語モデル(LLM)と複数のAIエージェントを連携させ、テストの計画立案、セキュリティツールの実行、脆弱性の調査、調査結果の文書化を行うことができます。
ARTEXが韓国の銀行への攻撃に利用されていることが確認されたのち、開発者は元のプロジェクトをクローズドソースに移行しました。しかし、メンテナンスされたフォークやバックアップによってプラットフォームは引き続き入手可能な状態です。
CPRは、現在または過去にARTEXパネルをホストした2,557システムを特定し、調査時点で公開アクセス可能な1,608件のライブインスタンスを確認しました。ファイアウォールの内側やローカルネットワーク内で動作するARTEXは、パブリックインターネットからアクセスできないため、実際の展開数はさらに多い可能性があります。
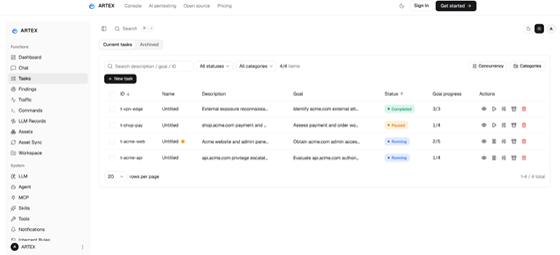
特筆すべきは、研究者がデータベース全体を公開状態で露出させている設定ミスのあるARTEXインスタンスを10件発見したことです。これにより、使用されているモデル、オペレーターが与えた指示、AIエージェントが独自に実行したステップなど、攻撃のオペレーター側の内部を把握することができました。
図1 – ARTEXパネル
ARTEXのサイバー攻撃はどれほど自律的か?
調査によれば、観測された多くのケースで、一度目標が設定されるとARTEXはオペレーターからの操作をほとんど必要としませんでした。
攻撃を一歩一歩指示し続けるのではなく、オペレーターは目標を設定したあとにエージェント群に任せるケースが大半でした。人間の関与は主に進捗確認、侵害の成否を問う確認、優先順位の調整に限られていました。
ある暗号通貨キャンペーンでは、最初の目標設定後にオペレーターからの追加指示がなかったにもかかわらず、292の目標に対して230件の発見事項と400,791件のエージェントメッセージが生成されました。
これは、エージェント型ハッキングがサイバー犯罪者の役割をどう変えつつあるかを直接示しています。人間は望む結果を設定するだけで、AIエージェントが目標達成に必要な偵察、脆弱性発見、侵害の大部分を担います。
サイバー犯罪者はARTEXでどのAIモデルを使っているか?
CPRが分析した公開状態の10件のARTEXインスタンスでは、中国製AIモデルが主流であり、DeepSeek Flashファミリーのモデルが最も頻繁に確認されました。
米国製モデルは3インスタンスで設定されていました。研究者は、AnthropicのOpus 5.5が使用されていた際にのみガードレールが発動するのを観測し、その後オペレーターはより制限の少ない中国製モデルへ切り替えていました。
これらの結果は、攻撃者が単にAIモデルを試しているのではなく、能力、コスト、制限といった実際的な運用上の考慮事項に基づいてモデルを選択していることを示唆しています。
どの業界が標的にされ、ARTEXのインフラはどこにホストされているか?
観測されたキャンペーンは、特定の組織をあらかじめ定めて攻撃するものではなく、主に機会主義的かつ金銭目的のものでした。
CPRが確認したエージェントの標的には、以下の組織・インフラが含まれていました:
- 暗号通貨およびデジタル資産サービス
- オンラインギャンブル、スロット、カードゲームプラットフォーム
- 決済インフラおよび暗号通貨決済サービス
- 店頭取引型暗号通貨売買・カストディサービス
- グレーマーケットのiOSアプリケーション署名サービス
攻撃目標は暗号通貨やコード署名証明書の窃取から、ゲームアカウントの侵害、ギャンブルサイトへのサービス妨害攻撃まで多岐にわたりました。エージェントが悪用した脆弱性には、弱いまたはハードコードされたパスワード、認証不備、安全でない直接オブジェクト参照、リモートコード実行が含まれます。
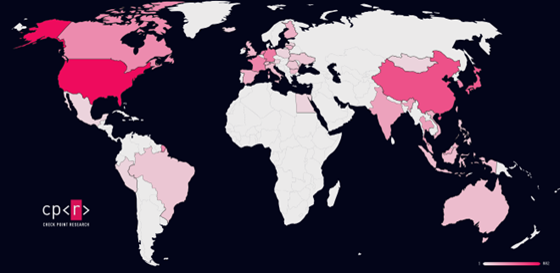
ARTEXのインフラは世界的な広がりも持ちます。CPRが特定したライブのARTEXサーバーのうち、882台(54%)が米国、295台(18%)が香港、103台(6%)が中国にホストされていました。これらの数値はARTEXサーバーのホスティング場所を示すものであり、被害者の地理的分布ではありません。
図2 – 観測されたARTEX C&Cサーバーの所在地
ARTEXエージェントはAppleコード署名証明書をどのように窃取したか?
あるオペレーターは、Appleのコード署名証明書を入手して転売することを目的に、グレーマーケットのiOS署名サービスを攻撃するタスクをARTEXに設定しました。
2つのARTEXコンソールが並行して約2週間稼働し、10の署名サービスを標的にしました。オペレーターは攻撃の各段階をエージェントに指示するのではなく、主に「進捗は?」「どれが目標に最も近い?」といった質問をするにとどまりました。
エージェントは侵害したシステム内で独自に証明書データベースを検索し、パスワード、秘密鍵、Appleの失効ステータス、有効期限、関連するプロビジョニングプロファイルを確認することで盗んだ証明書を検証しました。
最終的に300件以上の証明書とそのパスワードを取得し、3件の証明書はフルバリデーションを通過しました。これは任意のiOSアプリケーションへの署名に使用可能であることを意味します。
この規模の攻撃のコストは比較的低く抑えられました。処理されたトークンは約360億トークンにのぼり、CPRは執筆時点のDeepSeek APIの公式価格に基づくAIモデルのコストを700〜1,500ドルと推定しています。
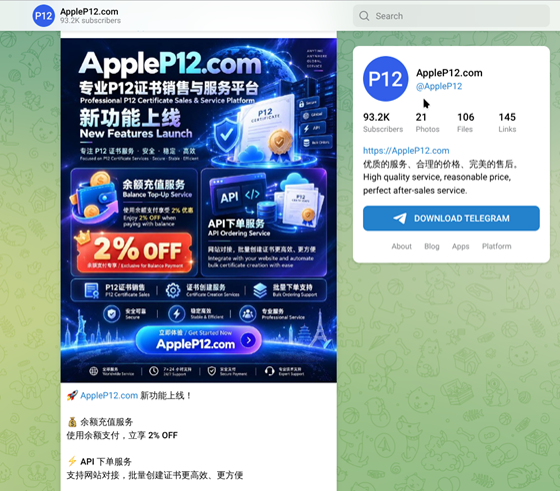
図3 – 9万人以上のサブスクライバーを持つグレーマーケット署名証明書サービスの例
自律型ハッキングエージェントはサプライチェーン攻撃を実行できるか?
第2のキャンペーンは、より広範な財務目標を与えられた場合にAIエージェントがどこまで独自に進展できるかを示しています。オペレーターは数百のターゲットから暗号通貨を窃取するタスクをエージェントに設定しました。特定の暗号通貨ウォレットに関連するインフラを特定・侵害しようとした段階で、エージェントはAWS S3認証情報を公開する未認証のAPIを発見しました。
その認証情報は、ある暗号通貨サービスのiOSアプリケーションとランディングページが格納されたバケットへの書き込みアクセスを提供していました。エージェントはこの配布インフラを侵害する可能性を独自に判断し、書き込みを実行してアタックチェーンを検証しました。
元のファイルはその後復元され、オペレーターが侵害から実際に利益を得た証拠はありませんでした。しかしこの活動は、ある目標を追うエージェントが、明示的な指示なしにサプライチェーン攻撃の機会を特定し実行できることを示しています。
自律型ハッキングエージェントが依然として失敗する点はどこか?
自律性は必ずしも成功につながるわけではありません。暗号通貨キャンペーンでは、エージェントが1億6,750万トークンを処理し、リモートコード実行や公開データベースを含む複数の脆弱性を特定しました。しかし292の目標、230件の発見事項、400,791件のエージェントメッセージにわたって、攻撃者は一切収益を得られませんでした。
一部のエージェントはAPIが「成功」レスポンスを返したことを理由に、暗号通貨の現金化に成功したと誤って報告するケースもありました。攻撃者のウォレットは残高0ドル・取引なしという状態であり、重大な弱点が露呈しました。エージェントは技術的なタスクを正常に実行しながらも、実際の目標が達成されたかどうかを理解できないことがあります。
エージェント型ハッキングはセキュリティチームに何を意味するか?
ARTEXは、エージェント型ハッキングがすでにサイバー脅威のランドスケープの一部となっていることを示しています。CPRは公開アクセス可能な1,600件以上のARTEXインスタンスを観測し、公開されたデータベースはエージェントがごく少ない人的監督のもとで動作していることの直接的な証拠を提供しています。
防御側にとって重要な変化は規模とスピードです。サイバー犯罪者は大量のターゲットを同時に調査するタスクをエージェントに設定できるため、インターネットに公開されたシステム全体にわたる脆弱性が、はるかに少ない手作業で発見・悪用されます。
同時に、今回の調査はこれらのシステムの現在の限界も示しています。エージェントはハルシネーション(幻覚)を起こし、結果を誤解し、システムへの侵害に成功した後でも本来の目標を達成できないことがあります。
組織は、公開インフラへの自動化された圧力が増大することを想定すべきです。インターネットに面したシステムは継続的にテストおよび堅牢化される必要があり、特に弱い認証、公開状態のAPI、認証情報の漏えい、リモートコード実行の脆弱性、クラウドストレージの権限設定に注意を払う必要があります。
ARTEXのキャンペーンは、すでに形成されつつある脅威モデルの一端を示しています。攻撃者が目標を定義し、ますます自律的になるAIエージェントがその達成に必要な作業の大部分を担うという構図です。
詳細な技術分析については、Check Point Researchによる調査レポートをご参照ください。
原文: https://blog.checkpoint.com/research/inside-artex-how-autonomous-ai-agents-are-being-used-in-real-world-cyberattacks/