プログラミング言語PHPに存在する2つの深刻な脆弱性が、現在も活発に悪用されています。PHPは世界中のウェブサイト、オンラインストア、インターネットサービスの大部分を支える基盤技術です。CVE-2026-109618およびCVE-2026-109619(通称:PHP2Shell)の詳細が計画的な公開前に流出して以来、Check Point Researchの調査によると、世界中の組織の10%が影響を受けています(「影響を受けた」とは悪用の試みを意味し、実際に攻撃が成功したかどうかを確認する手段はありません)。攻撃活動は深夜0時頃にピークを迎えており、セキュリティチームの監視が手薄になる時間帯を狙っています。オランダとフィンランドの政府機関は、予防措置としていくつかのウェブサイトをオフラインにしました。
PHP2Shellとは何か、なぜ重大なのか
この2つの脆弱性はPHPエンジン自体に存在します。そのため、WordPress、Drupal、Joomla、Magentoを使用するウェブサイトやオンラインストア、共有ホスティングプラットフォーム、cPanelおよびPleskコントロールパネル、さらに多くの商用アプリケーションなど、幅広い技術が影響を受けます。攻撃者はこの脆弱性を悪用し、ログインせずに脆弱なサーバー上で任意のコードをリモートで実行できます。これにより、データの窃取、接続された他のシステムへの攻撃、またはサービス停止が引き起こされる可能性があります。
状況をより深刻にしている要因が2つあります。計画的な公開前に脆弱性の詳細が流出したことで、攻撃者が有利な立場に立ち、防御側が準備できる時間が短縮されました。また、PHP2Shell攻撃ツールのスクリーンショットが出回り始めており、悪用が理論から実践へと移行している兆候が見られます。
欧州は他地域の2倍以上の被害を受けている
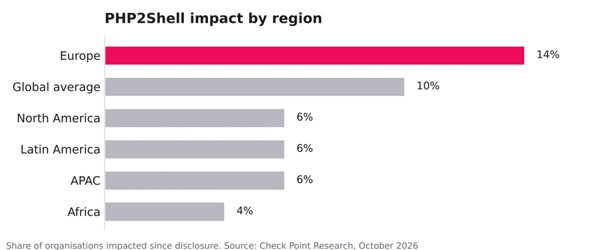
情報公開以降、欧州では組織の14%が影響を受けており、北米・中南米・APACの6%と比較して2倍以上となっています。最も低い地域はアフリカで4%です。
最も影響を受けた18カ国のうち16カ国が欧州
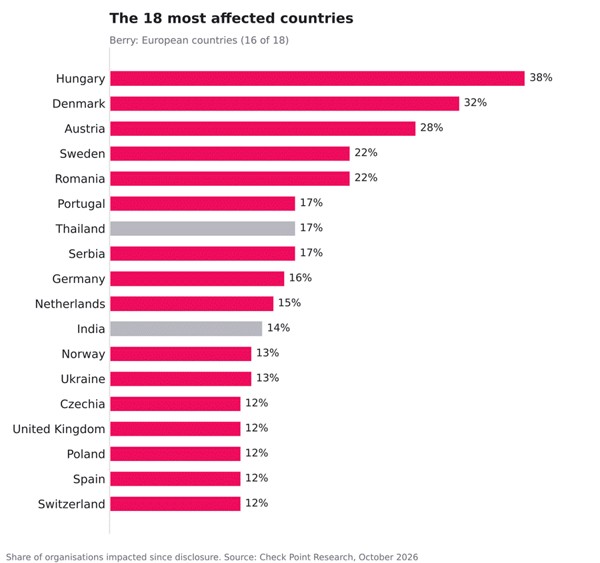
ハンガリーは世界で最も高い影響率を記録しており、情報公開以来、組織の38%が影響を受けています。次いでデンマークが32%、オーストリアが28%、スウェーデンとルーマニアが各22%となっています。ポルトガル、タイ、セルビアはそれぞれ17%、ドイツが16%、オランダが15%を記録。インドは14%、ノルウェーとウクライナは13%、チェコ、ポーランド、スペイン、スイス、英国はそれぞれ12%でした。このグループの中で欧州外にあるのはタイとインドのみです。やや下回る国として、トルコが11%、アイルランド・ブラジル・イタリアが各10%を記録しています。
通信業と教育機関が最も脆弱なセクター
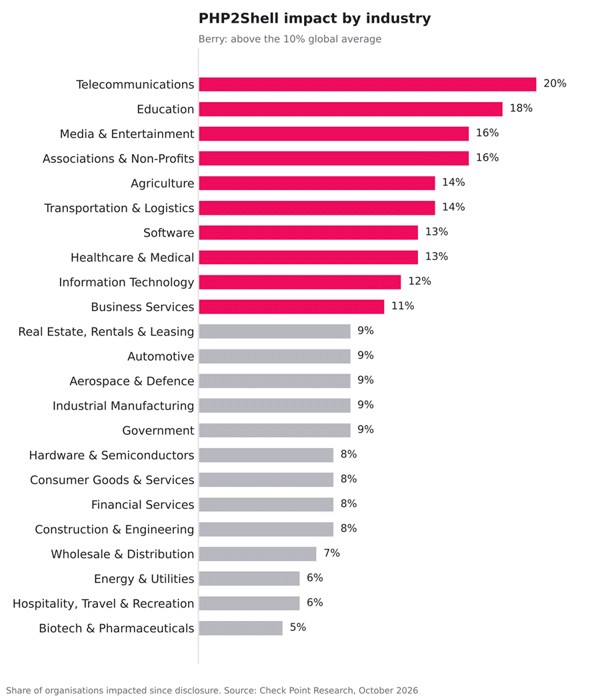
通信業は最高の影響率20%を記録しており、世界平均の2倍となっています。次いで教育が18%。メディア・エンターテインメントおよび各種協会・非営利団体がそれぞれ16%を記録しました。農業、運輸・物流がそれぞれ14%、ソフトウェア、医療・ヘルスケアが13%、情報技術が12%、ビジネスサービスが11%でした。
不動産・賃貸・リース、自動車、航空宇宙・防衛、産業製造、政府機関はそれぞれ9%を記録。ハードウェア・半導体、消費財・サービス、金融サービス、建設・エンジニアリングはそれぞれ8%。卸売・流通が7%、エネルギー・公益事業、ホスピタリティ・旅行・レクリエーションがそれぞれ6%。追跡された23業種の中で最も低い影響率を記録したのはバイオテクノロジー・製薬の5%でした。
ウェブサイトを更新するだけでは不十分
脆弱性はPHP自体に存在するため、WordPress、その他のコンテンツ管理システム、またはプラグインを更新してもこの問題は解決されません。PHPをサーバー上で直接更新する必要があります。修正版はPHP 8.2.35、8.3.36、8.4.27、8.5.12で提供されています。バージョン8.1以前は、修正がバックポートされていない限り脆弱なままであり、サポートが終了したバージョンは特に注意が必要です。
「政府機関が自国のウェブサイトを、リスクにさらされるくらいならオフラインにすることを選んでいるという事実は、この問題がいかに深刻に受け止められているかを明確に示しています」と、Check Point Software TechnologiesのエンタープライズヘッドであるCharlotte Wilson氏は述べています。「即時の優先事項はシステムを更新することですが、より大きな問題は、私たちが非常に多くの組織を同時に脆弱にしてしまう可能性のある技術に依存しすぎていないかということです。」
組織が今すぐ実施すべき対応
- すべてのPHPインスタンスを把握する。把握していないシステムを守ることはできません。コンテナやサードパーティ製品を含め、環境全体のPHPをインベントリ管理してください。
- サーバー上でPHPにパッチを適用する。インターネットに公開されているシステムから優先的に修正済みバージョンに移行し、サポートが終了したバージョンには特に注意を払ってください。
- ホスティングプロバイダーに確認する。ウェブサイトを外部でホストしている場合は、プロバイダーにパッチが適用済みかどうか直接確認してください。
- 再起動して確認する。更新後に該当サービスを再起動し、実際にパッチ済みバージョンが稼働していることを確認してください。
- すぐにパッチ適用できないシステムへのアクセスを制限する。脆弱なサービスへのアクセスを限定するか、セキュリティが確保されるまで一時的にオフラインにしてください。
- 多層的な保護を追加する。攻撃ブロックを有効にし、セキュリティ保護を最新の状態に保ち、Webサーバーと社内ネットワーク間の通信を制限して侵害の拡散を防いでください。これらの対策は時間を稼ぐための手段であり、PHPの更新を代替するものではありません。
すでに標的にされていないかを確認する方法
パッチを適用しても、攻撃者がすでにサーバーに残した被害や悪意のあるコードが除去されるわけではありません。組織は以下の兆候を含む侵害の痕跡を確認すべきです:
- 原因不明のWebサービス停止
- ウェブサイト上に突如出現した不審なPHPファイル
- Webサーバーへの異常なリクエスト
- システムコマンドを実行するWebサーバープロセス
- 不明な外部アドレスへのサーバー接続
Check Point社による保護
- Check Point Intrusion Prevention System (IPS)の保護機能が利用可能です。
- Check Point Web Application Firewall (WAF)はPHP2Shellに対して予防的な保護を提供します。最善のカバレッジと可視性のために、最新のシグネチャをPreventモードで有効にすることを推奨します。
- Check Point Exposure Managementは、PHPの露出状況のマッピングと緩和策の加速を支援します。
Check Point Researchは引き続き状況を監視し、新たな情報が入り次第、分析を更新していきます。
原文: https://blog.checkpoint.com/ai-security/php2shell-one-in-ten-organizations-impacted-as-europe-bears-the-brunt/