Check Point社は、「経済的支援」や「債務救済」を装った詐欺的なオファーで受信者を操作し、攻撃者が管理する電話番号に電話をかけさせようとする大規模なメールフィッシングキャンペーンを特定・遮断しました。過去14日間で、同社はこのキャンペーンに関連する約24,700通のメールを確認しており、9,000以上の組織のユーザーが標的となっていました。この事例は、攻撃の規模の大きさと、悪意あるリンクや添付ファイルを使わないフィッシングの手口が進化し続けていることを示しています。
このキャンペーンは、企業が直面するリスクが拡大していることを改めて浮き彫りにしました。フィッシングは、もはや明らかな悪意あるリンク、添付ファイル、なりすましの送信者がなくても成立します。攻撃者は、ごく普通に見えるメールを入口として、従来のセキュリティ制御が及ばない「信頼できる会話」へとユーザーを誘導するようになっています。
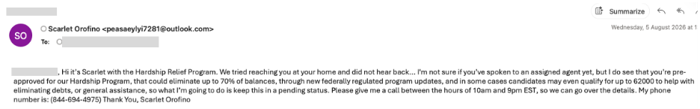
これらのメッセージは、正規の経済支援や債務救済の連絡を装って作成されています。受信者に対して、経済的困難支援プログラム、借金の一本化、返済額の引き下げ、その他の支援への資格があるかもしれないと告げ、詳細情報の確認のために記載された電話番号に電話するよう促します。
認証情報を詐取するサイトやマルウェアのペイロードに頼るのではなく、このメールは受信者に緊急性を感じさせ、攻撃者との直接の会話へと誘導することを目的として設計されています。
受信者が電話をかけると、攻撃者は電話による対話を続けることができます。この段階では、従来のメールセキュリティ制御は機能しません。その目的は、個人情報や金融情報の入手、支払い情報の収集、その後の詐欺に向けた信頼関係の構築、または被害者を別の攻撃者管理の通信チャネルへ誘導することなどが考えられます。
電話番号が「コンバージョンの経路」であり、フィッシング攻撃は受信トレイから始まっているのです。
従来のメールセキュリティ制御の多くは、悪意あるURL、既知のマルウェア、不審な添付ファイル、ドメインのレピュテーション、送信者認証といった指標をベースに構築されています。これらのシグナルは引き続き重要ですが、今回のようなキャンペーンは、それだけでは不十分であることを示しています。
債務救済を装ったフィッシングメールには、実行可能な添付ファイルも一般的なフィッシングリンクも含まれていない場合があります。文面は正規の金融マーケティング資料とよく似ており、要求されている行動(電話番号に電話すること)自体も日常的なものです。
そのため、セキュリティ上の判断は、既知の悪意あるオブジェクトを単に検出するのではなく、メッセージの意図とコンテキストを理解することに大きく依存します。
Check Point社が観測した規模、つまりわずか14日間で9,000以上の組織にわたる約24,700通のメッセージという数は、攻撃者がいかに迅速にソーシャルエンジニアリングキャンペーンを広範な企業に展開できるかを示しています。
Check Point Email Securityは、既知の悪意あるリンクや添付ファイルの有無だけでなく、メッセージの意図、ユーザーリスク、キャンペーンのコンテキストに基づいてフィッシングを検出・防御するよう設計されています。
- AIによる分析は、指標だけでなく意図を識別します。 Check Point社は、メッセージの言語、構造、送信者の行動、コンテキスト、要求されているアクションを評価し、悪意ある要素がファイルやリンクではなくメッセージの目的そのものであるフィッシングを検出します。
- 脅威インテリジェンスはより広いキャンペーンのコンテキストを提供します。 Check Point ThreatCloud AIからのシグナルにより、各環境で観測されたアクティビティを関連付け、個々のメッセージを孤立したメールとしてではなく、より広い攻撃パターンの一部として評価することができます。
- 攻撃者が現在使用する手口への対策を提供します。 Check Point Email Securityはメッセージ全体と、そのメッセージが引き起こそうとするアクションを評価します。電話番号、QRコード、正規のクラウドサービス、侵害されたアカウント、その他の従来の検知モデルを回避する手口を使うキャンペーンにも対応します。
- ユーザーが関与する前に防御します。 Check Point Email Securityは、悪意あるメッセージが受信トレイに届く前に遮断し、ユーザーが攻撃者管理の会話に引き込まれるリスクを低減します。
このキャンペーンは、脅威の状況における大きな変化を反映しています。攻撃者は、明らかに悪意あるインフラを構築する必要が必ずしもないことを認識しつつあります。代わりに、馴染みのあるビジネスプロセス、信頼された通信チャネル、金銭的な不安、そして人間の行動を悪用することができます。
セキュリティチームにとって、これは「メールに悪意あるものが含まれているか」という問いから、「このメールは悪意あるアクションを引き起こそうとしているか」という問いへの転換を意味します。
この区別は、組織がAIアシスタントや自動化されたワークフローを導入し、人間のユーザーと並行してメッセージを読み、要約し、優先順位を付け、アクションを実行するようになる中で、ますます重要になっています。したがって、メールセキュリティはメッセージの技術的な要素と、その背後にある意図の両方を理解する必要があります。
Check Point社が観測した規模から、このキャンペーンは、攻撃者が従来の悪意あるペイロードに頼ることなく、いかに迅速にメール主導のソーシャルエンジニアリングを実行できるかを示しています。また、組織が意図を解釈し、操作を認識し、リスクのあるユーザーアクションが始まる前に防止できるメールセキュリティを必要としている理由を改めて確認させてくれます。
Check Point Email Securityは、AIを活用したフィッシング検出、グローバルな脅威インテリジェンス、行動分析、そして防御優先の保護を組み合わせ、これらの攻撃がユーザーに届く前に特定・遮断します。
攻撃が「誰かに電話をかけさせること」を目的として設計されているとき、それを阻止する最善の機会は、会話が始まる前にあります。
原文: https://blog.checkpoint.com/securing-user-and-access/check-point-blocks-large-scale-debt-relief-email-phishing-campaign-targeting-more-than-9000-organizations/