2026年8月24日、2022年から活動を続けるロシア寄りのハクティビスト集団「NoName057(16)」が、日本の組織を標的としたDDoSキャンペーン「#OpJapan」の(再)開始を宣言しました。動機として挙げられているのは、ロシア・ウクライナ戦争が続くなか、日本がウクライナとNATOへの支援を継続していることです。
#OpJapan開始を告知するNoName057(16)のメッセージ(8月24日)
NoName057(16)は開戦以降、「#OpJapan」というタグを冠して日本の組織を複数回標的にしてきました。直近では2026年2月中旬に攻撃が行われており、その動機は日本のNATOとの軍事協力の深化およびウクライナ支援でした。2月のキャンペーンにはNoName057(16)だけでなく、別のハクティビスト集団も加わっていました。たとえばBD Anonymousは、日本政府がパレスチナを支援していないことを理由として参加しました。今回のキャンペーンでも同様のパターンが繰り返されています。NoName057(16)との共同作戦の実績がある親パレスチナ系ハクティビストグループ「Dark Storm Team」が、8月24日の宣言直後に今回の#OpJapanに参加したことが確認されています。こうした連合形成はハクティビストの常套手段であり、協調行動のイメージを演出しながら各グループの知名度向上を図るものです。今後も同じ手法で他のハクティビストグループが参加する可能性があります。
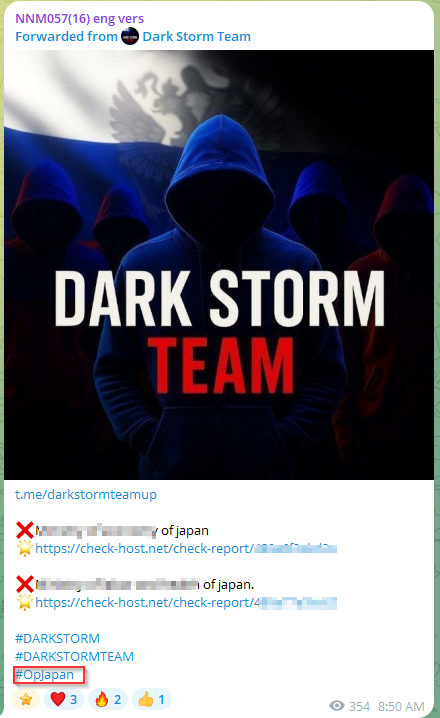
Dark Storm Teamの#OpJapan参加表明(8月24日)
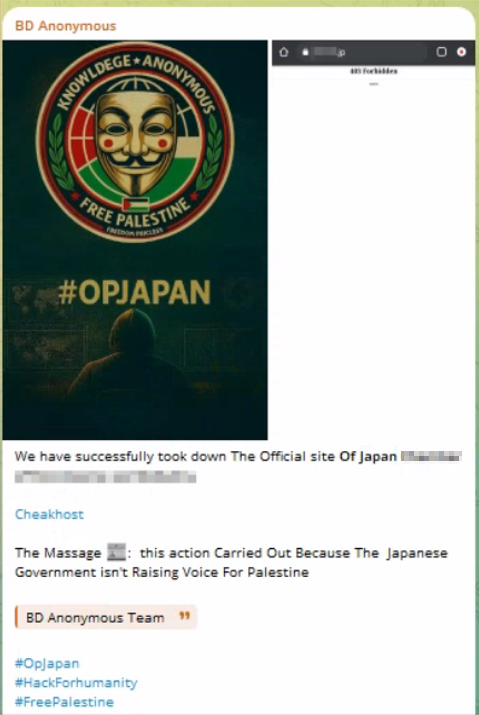
BD Anonymousの2月の#OpJapan参加表明(2月16日)
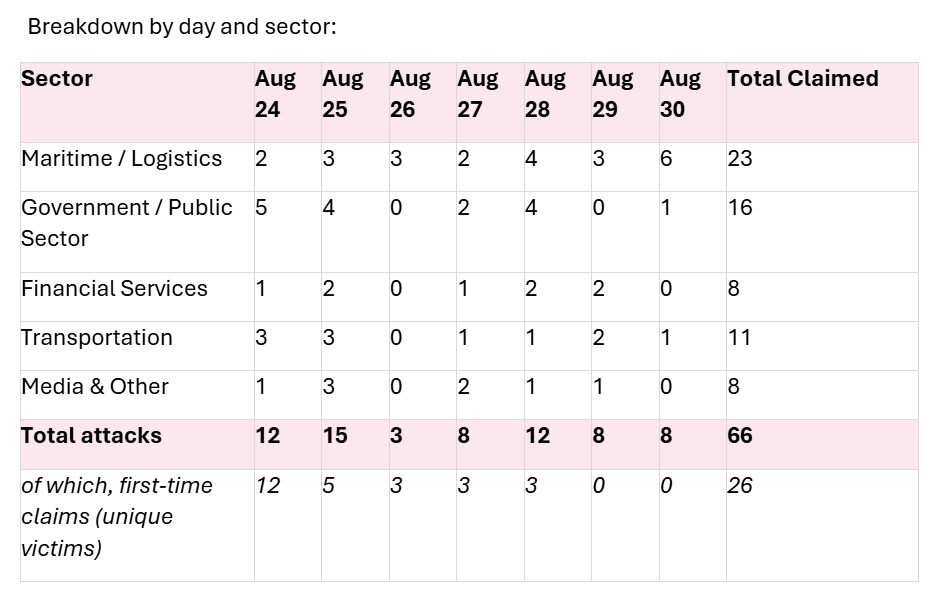
これまでのところ、NoName057(16)はTelegramチャンネル上で、8月24日から30日の間に26の日本の組織に対して66件の攻撃を実施したと公表しており、証拠としてcheck-host.netのリンクを提示しています。攻撃対象は主に5つのセクターに集中しており、海事・物流分野と政府ポータルへの被害が最も多くなっています。
技術的には、単純なトラフィックフラッドと、検索・問い合わせフォーム・ログインページといったサーバー負荷の高いサイト機能を狙ったリクエストを組み合わせています。単にトップページを狙うのではなく、トラフィックの詳細を都度変化させることで、自動フィルタリングによる検出を困難にしています。
今回のキャンペーンで確認された活動の大半はDDoS攻撃であり、日本国内の商業用駐車場の映像監視システムへの侵入が1件申告されているにとどまっています。これは2月のキャンペーンでスパ施設の監視システムへのアクセスを主張していたことと同様のパターンです。2月の事例と同じく、こうした侵害は計画的・標的型の侵入ではなく、悪用可能な脆弱性が発見された中小企業に対して機会主義的に行われているものとみられます。また、今回のキャンペーン全体を通じて、データ窃取・改ざん・バックエンドへの不正アクセスは確認されていません。
Agentic Exposure Validationスキャンを使用して、自環境でどの脆弱性が実際に悪用可能かを検証することができます。
8月31日以降、グループは日本に関連する新たな申告を行っておらず、活動は明らかに鈍化しています。現在は新たなキャンペーン「#OpEstonia」へと関心が移っているようで、こちらもウクライナ支援への反発を動機としています。
日本がNATOとの安全保障協力を強化し、西側諸国との戦略的関与を深めるにつれて、ロシア寄りのハクティビストや、政治的動機を持つ日和見的な脅威アクターによる情報妨害工作のリスクが高まる可能性があります。
こうした活動は地政学的な進展、外交上の節目、注目度の高い公式声明などに連動する傾向があり、日本の外交政策の変化に対する反発を示し、世論形成を図る広範な取り組みの一環と位置づけられます。
- インターネットに公開されているすべてのドメインおよびサブドメイン(非本番環境・UAT・テスト環境を含む)において、DDoS防御(クラウドスクラビング、CDN、レート制限/IPフィルタリング)が有効になっていることを確認してください。
- Webサーバーおよびリバースプロキシにおいて、タイムアウト・接続数制限・リクエスト処理ポリシーをより厳格に設定してください。これらの対策は、多数の低速・持続的なHTTPリクエストで接続スロットを占有しようとするSlowloris型サービス妨害攻撃に対して有効です。
- 計算コストの高いエンドポイント(検索/フィルタクエリページ、フォーム送信、認証APIなど)に対して、専用のキャッシュとレート制限を適用してください。
- 高トラフィックなエンドポイント(ログイン、検索、API)にレート制限を設け、住宅用IPアドレス帯からの異常なアクセス急増を監視してください。これはDDoSiaのボランティアノードモデルの特徴的な兆候です。
- DDoSイベントに備えたインシデント対応・広報計画を策定し、顧客や一般向け障害時のコメントひな形を用意してください。
- 公開ポータルへの基本的なセキュリティ管理として、多要素認証(MFA)と最小権限アクセスを適用してください。今回のキャンペーンでは侵入後の追跡攻撃は確認されていませんが、同様の基本対策が後続リスクの軽減に貢献します。
- ビル管理システムやIoT機器(防犯カメラ、駐車場管理、アクセス制御プラットフォームなど)のアクセス制御・デフォルト認証情報・インターネット公開状況を見直してください。
#OpJapanのようなキャンペーンに関する脅威インテリジェンスは、セキュリティチームが自組織を標的とする脅威アクターと活動を把握するうえで役立ちます。Check Point Exposure Managementは、脅威インテリジェンス・エクスポージャーの優先順位付け・Agentic Exposure Validation・安全な修復支援を組み合わせ、チームが関連リスクを特定し可視化から修復へと移行できるよう支援します。
脅威インテリジェンスを実際の行動につなげる準備ができましたら、Check Point Exposure Managementの詳細をご覧ください。
原文: https://blog.checkpoint.com/exposure-management/noname05716-renews-opjapan/