Check Point社は、見込み顧客との継続的な会話を分析し、購買担当者が最も多く尋ねる質問を整理しました。以下では、Check Point Exposure Managementがリスクの検証、アラートノイズの削減、修復の調整、および進捗報告においてチームをどのように支援するかについての質問を取り上げます。
前編では、セキュリティリーダーがアセットの発見、クラウドの可視性、脅威インテリジェンス、認証情報の露出、および統合についてどのように考えるかを取り上げました。チームが露出している資産を把握した後、会話は優先順位付けと対応へと移行します。
1. どのエクスポージャーが重要かをどのように優先順位付けするか?
セキュリティチームは、アプリケーション、エンドポイント、クラウドリソース、インターネットに公開されたインフラにわたる数千の脆弱性を管理していることが多くあります。深刻度スコアだけでは、修復を開始すべき箇所を判断するための十分なコンテキストが得られません。
このソリューションは、まず脆弱性スキャナー、クラウド環境、攻撃面インテリジェンス、および連携するセキュリティツールからの検出結果を相関付け・重複排除し、統合されたエクスポージャービューを作成します。次に、悪用可能性、アクティブな脅威活動、アセットの重要度、ビジネスコンテキスト、インターネット公開状況、および環境を保護する既存のセキュリティ制御を用いて、単なる脆弱性ではなくエクスポージャーを優先順位付けします。これらのシグナルにより、チームは攻撃者がエクスポージャーを積極的に狙っているかどうか、影響を受けるアセットへアクセス可能かどうか、悪用に成功した場合の影響はどの程度かを把握できます。
また、補完的なコントロールも考慮されます。IPS(侵入防止システム)による保護、ネットワークセグメンテーション、仮想パッチングは、悪用の可能性をすでに低減させている可能性があります。
2. 脆弱性が悪用可能であることを証明できるか?
すべてのクリティカルな脆弱性が同じレベルのリスクをもたらすわけではありません。セキュリティチームは、対応の緊急度を判断する前に、自社環境を反映したエビデンスを必要としています。
Agentic Exposure Validation(AEV)は、エクスポージャーが自社環境において悪用可能かどうかを安全に検証します。このソリューションは、エクスプロイトの検証を、アクティブな脅威インテリジェンス、エクスプロイトの入手可能性、攻撃者の行動、アセットへの到達可能性、および導入済みの保護機能と組み合わせ、脆弱性が現実的な攻撃経路となり得るかどうかを判断します。
この追加コンテキストにより、チームは理論上の検出結果と即時対応が必要な脆弱性を区別でき、修復の優先順位付けや説明が容易になります。
3. 誤検知(偽陽性)はどのくらい発生するか?
重複した検出や信頼度の低い検出結果は、アナリストの時間を消費し、修復のバックログ管理を難しくします。Check Point Exposure Managementはそのノイズを削減するよう設計されており、アラートの93%が関連する真陽性の脅威を特定します。
保護を適用する前に、このソリューションは組織が正当な脅威と通常のビジネス活動を安全に区別できるよう支援します。通常の動作を学習し、セキュリティツール全体で検出結果を相関付け、ポリシーが検出から防止に移行する前に除外すべきトラフィックやイベントを特定します。これにより、不要なアラートを削減しつつ、ビジネス継続性の維持を支援します。
脆弱性スキャナー、クラウド環境、外部攻撃面インテリジェンス、および連携するセキュリティツールからの検出結果は、統合されたエクスポージャービューに相関付けられます。関連するアラートはグループ化され、重複レコードは統合され、アナリストがエクスポージャーをレビューする前に補足コンテキストが追加されます。これにより、セキュリティチームは誤検知の調査に費やす時間を減らし、確認済みのリスクへの対応により多くの時間を充てることができます。
4. 修復はどのように機能するか?
エクスポージャーを発見し優先順位を付けるのは始まりにすぎません。セキュリティチームにはリスクを低減するための明確な道筋も必要です。
このソリューションは、影響を受けるアセット、エクスポージャー、および環境全体に導入済みの保護機能に基づいて、修復の推奨事項を生成し、対応アクションを調整します。シナリオに応じて、仮想パッチング、IPS保護、設定強化、エンドポイントのレジストリ変更、IOC(侵害の指標)の伝播、ポリシーの「検出」から「防止」への更新、ITSM(ITサービス管理)やSOAR(セキュリティオーケストレーション・自動化・対応)プラットフォーム経由の自動チケット作成、API、その他の統合された対応ワークフローなどのアクションが含まれます。
Safe Remediationは、各提案アクションを適用前に検証し、チームが推奨事項がエクスポージャーに対処しているかどうかを評価し、その潜在的な運用上の影響を把握できるようにします。修復の進捗はオーナーとシステムをまたいで追跡でき、セキュリティチームは当初の検出から完了まで可視性を持てます。
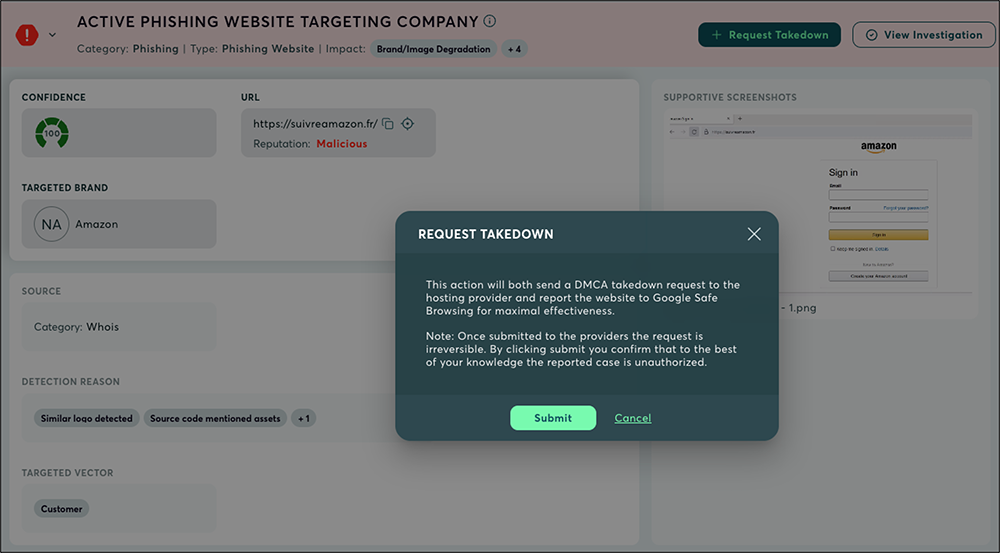
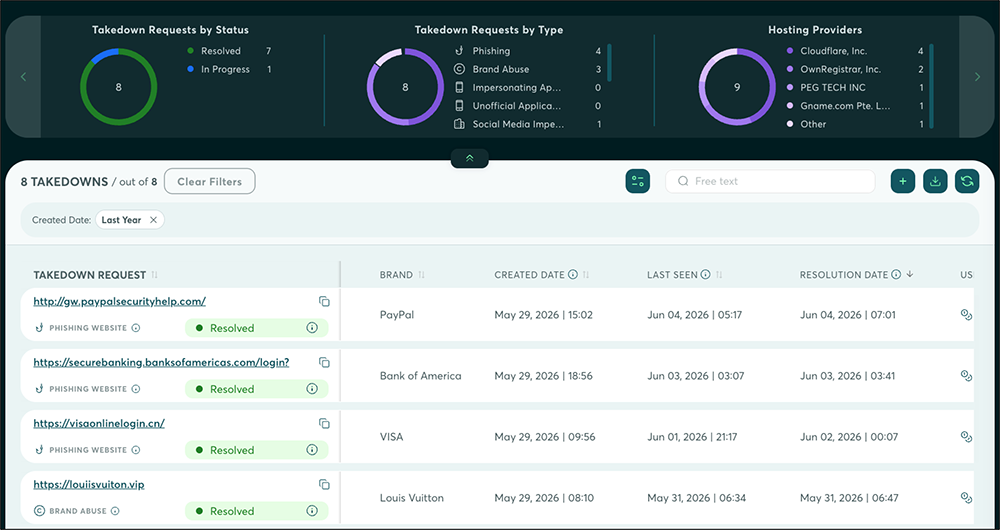
5. テイクダウンプロセスはどのように機能するか?
フィッシングサイト、悪意のあるドメイン、偽のモバイルアプリケーション、詐欺的なソーシャルメディアプロフィール、ブランドなりすましキャンペーンなど、多くの脅威は組織の環境の外に存在します。
これらの脅威が特定されると、テイクダウンサービスは削除に必要なエビデンスを収集し、ホスティングプロバイダー、ドメインレジストラー、アプリケーションストア、ソーシャルメディアプラットフォーム、その他の関連サービスプロバイダーと調整します。グローバルチームは複数の言語・地域にわたるテイクダウン対応を支援し、プロセス全体のコミュニケーションを迅速化します。組織は申請から削除まですべてのリクエストを追跡できます。
Check Point Exposure Managementは、過去10四半期にわたってテイクダウン成功率98%を維持しており、悪意のあるインフラが従業員・顧客・ビジネスパートナーを標的にし続ける時間を短縮してきました。
6. エグゼクティブレベルのレポートを作成できるか?
経営幹部は、個々の脆弱性を確認することなく、サイバーリスクを明確に把握する必要があります。
このソリューションは、優先順位付けされたエクスポージャー、修復の進捗、外部リスク、セキュリティポスチャー、および時系列の傾向を要約したダッシュボードとレポートを提供します。セキュリティリーダーはビジネス重視の指標を用いて組織のリスクを伝達し、修復の進捗を示し、時間・人件費の節約などの運用効率を強調し、エクスポージャー管理の取り組みがビジネスリスクをどのように低減するかを経営幹部や取締役会に明確に示すことができます。
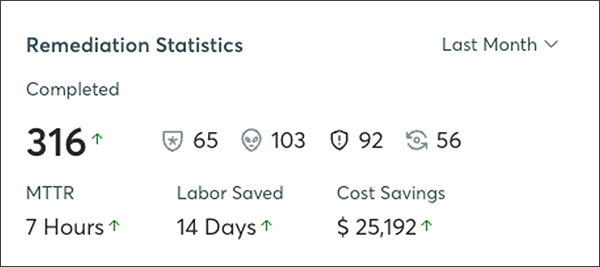
優先順位付けから修復の可視化まで、セキュリティチームはエクスポージャーの状況を理解するために必要な情報を得られます。次のステップは、組織にとって意味のあるリスクをもたらすエクスポージャーの特定、悪用可能性の検証、適切な対応の選択、そして完了まで修復を追跡することです。
Check Point Exposure Managementは、脆弱性インテリジェンス、悪用可能性のエビデンス、修復ガイダンス、テイクダウンサービス、およびエグゼクティブレポートを1つのワークフローに統合し、組織が測定可能なセキュリティ成果を示しながらリスクを低減できるよう支援します。
原文: https://blog.checkpoint.com/security/the-top-exposure-management-questions-security-leaders-ask-insights-from-customer-conversations-part-2/