メールセキュリティチームが製品統合を評価する際には、それが統合する検知機能だけでなく、検疫管理や管理者向けワークフローのサポート内容も理解する必要があります。ProofpointとMicrosoftのIntegrated Cloud Email Security(ICES)エコシステムとの統合は、配信後の検知情報をMicrosoft Defenderに取り込み、調査・修復ワークフローを一元化します。顧客にとっての次のステップは、この統合が管理者設定による制御要件にどう対応するかを把握することです。
ICES内では、Microsoftは提出された判定、判定の深刻度、および設定済みポリシーに基づいて制御を適用します。Proofpointはこのモデルの中で評価を提供しますが、サードパーティのエンジンがICES経由でMicrosoftの悪意ある判定を独自にオーバーライドすることはできません。顧客はこの責任分担が自社の運用要件に合っているかを評価できます。
Check Point Email Securityは、MicrosoftのDetender情報とネイティブな検疫を、Check Point独自の検知・検疫とともにプラットフォームに取り込み、検疫管理と管理者設定のアクションを統合します。Check Pointの分類がMicrosoftと異なる場合、顧客はCheck Pointが安全と分類したメッセージ(高信頼度フィッシングに分類されたものを含む)を対象メッセージの範囲内で復元するワークフローを設定でき、Junkフォルダへの配置もサポートされています。これらのアクションは、ICESの判定優先メカニズムとは別のワークフローで動作します。
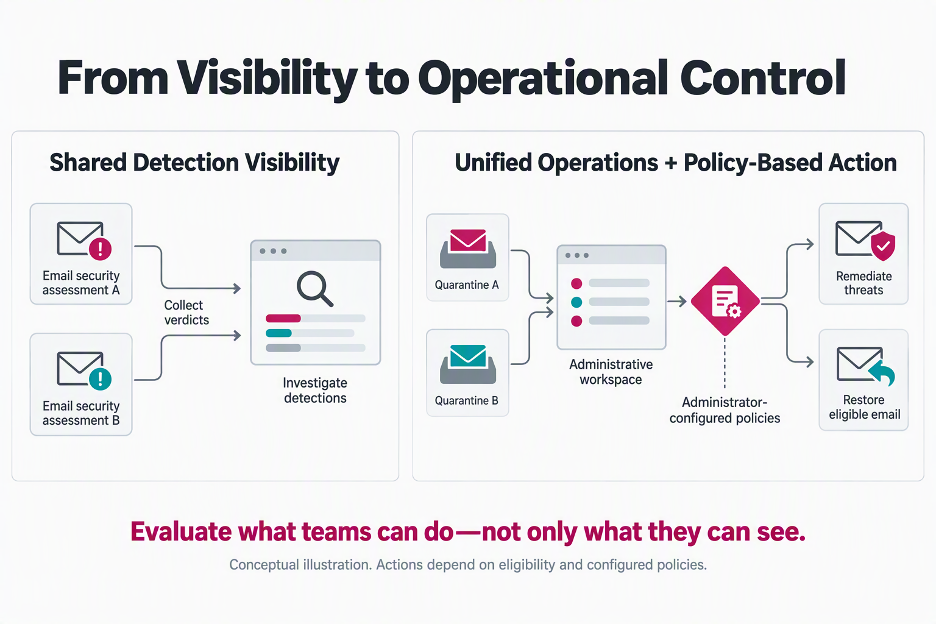
顧客にとっての実際の違いは、各アプローチが可視性・検疫管理・制御アクションをチームが使うワークフローの中でどう組み合わせるかという点にあります。
検疫済みメールはどこで管理すべきか?
Secure Email Gateway(SEG)とAPIベースの統合を併用する顧客にとって、各ワークフローの適用範囲は重要です。ProofpointのICES統合はCore Email Protection APIと配信後の検知に適用されますが、同社のSEGはMicrosoft 365に到達する前にメッセージをブロック・検疫できます。両者を組み合わせた展開では、運用責任は2つの環境にまたがります:
- Proofpoint:ゲートウェイポリシー、配信前の制御、Microsoft 365に到達する前に検疫されたメッセージ
- Microsoft Defender:Microsoftネイティブの検知、およびICES経由で共有されたProofpointのAPIベースの配信後検知
Proofpointのアナウンスでは、DefenderにおけるAPIベースの検知の一元化が説明されています。ゲートウェイとAPIを組み合わせた展開では、Proofpoint SEGで停止されたメッセージがどのように表示・管理されるか、Defenderの統合検疫に表示されるかどうか、2つの環境にまたがる制御ワークフローの仕組みなども確認が必要です。
Check PointのUnified Quarantineは、Microsoftネイティブのメッセージと、Check Pointが制御したメッセージを、同一の管理者・エンドユーザー体験に統合するために構築されました。
メールセキュリティの判定が競合した場合の管理
複数のセキュリティエンジンを組み合わせると、それぞれが独立した評価を行います。その運用上の価値は、それらの評価が調査・検疫管理・修復にどう活かされるかにかかっています。
多層セキュリティでは、独立したエンジンが追加の脅威評価を提供します。Check Pointがメールボックス内の悪意あるメッセージを特定した場合、Check Pointがそのメッセージを修復します。ProofpointのICES統合では、共有された検知情報に基づいてMicrosoftが修復を実施します。いずれのアプローチも多層保護をサポートしますが、修復責任の分担が異なります。
MicrosoftとCheck Pointが検疫済みメッセージを異なる判定とした場合、管理者が設定したポリシーに基づき、Check Point Email Securityは対象となるメッセージをCheck Pointが安全と分類した場合に自動で復元できます。サポートされるシナリオには、Microsoftが高信頼度フィッシングに分類したメッセージも含まれます。
例:経理チームが取引先からの四半期請求書を待っています。Microsoftのフィルタリングは支払い関連のコンテンツを適切に警戒して、そのメッセージを高信頼度フィッシングとして検疫します。Check Pointの独立した分析は、送信者の履歴・認証結果・メッセージ内容を評価して安全と判定します。管理者の設定ポリシーに基づき、メッセージはヘルプデスクへの問い合わせや支払い遅延なしに、メッセージの対象範囲の条件を満たす場合に自動的に復元されます。
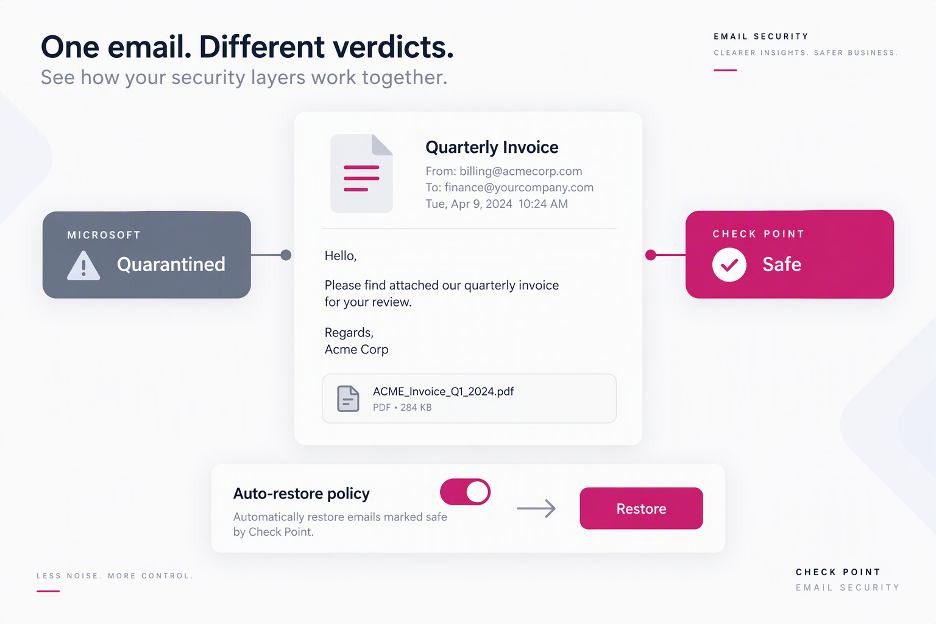
その違いは、判定が異なるときに使われるメカニズムにあります。MicrosoftのICESフレームワークは最も深刻度の高い判定を優先するため、サードパーティのクリーン判定はMicrosoftの悪意ある判定より優先されません。Check Pointの復元ワークフローは、メッセージの対象範囲と管理者設定ポリシーに従い、この判定選択メカニズムとは別に動作します。
統合だけでなく、ワークフローを評価する
MicrosoftはICESベンダーエコシステムを2025年6月に発表し、Proofpointの参加により、同社のAPIベースの検知が他の参加ベンダーとともにMicrosoftの調査・検疫・修復プロセスに追加されます。配信前SEGと配信後APIの両方を使う顧客にとっては、検疫管理と制御が展開コンポーネント全体でどう機能するかも評価対象になります。
一貫した管理を持つ多層メールセキュリティを求める顧客にとって、評価の対象は共有検知だけでなく、その後に続くワークフローも含みます。管理者はメッセージの調査、検疫の管理、競合する判定への対応を一貫したワークフローで行えるか?目標は、選択した展開において可視性と運用制御がどう連携するかを把握することです。
Check Point社は2023年よりUnified Quarantineを提供しており、MicrosoftとCheck Pointの検疫を単一の管理体験に統合しています。同社の独立したポリシーベースのアクションは、判定が異なる場合に対象メッセージの自動復元をサポートします。購入者にとっての評価対象は、統合可視性・調査・検疫管理・競合するセキュリティ評価のポリシーベース処理に及びます。
運用制御を意思決定の要素に含める
Check Point社は、MicrosoftとCheck Pointの検疫管理を、対象メッセージへの独立したポリシーベースの修復とともに統合します。これが、MicrosoftのICESプログラムへのProofpointの参加(APIによる検知をDefenderに取り込み、Microsoft主導の修復を可能にする)といった統合と並べて評価すべき運用上の違いです。重要なのは検知結果がどこに表示されるかだけでなく、評価が競合した場合にセキュリティチームがどのようなアクションを取れるかです。
メールセキュリティを評価する際は、共有検知がどのようにアクションへ転換されるか、特にセキュリティ評価が異なる場合に対象メッセージの自動復元を管理者設定ポリシーがどう制御するかを確認してください。Check Point Email Securityを通じて、統合検疫管理とチームが利用できる運用制御を評価することをお勧めします。
原文: https://blog.checkpoint.com/email-security/beyond-unified-detection-what-email-security-teams-need-to-control/