Check Point Researchが1年にわたって行った調査により、ヨーロッパ・アジア・ラテンアメリカの政府機関、通信事業者、重要インフラ組織を標的とする、中国との関連が疑われる3つのサイバースパイクラスターが結びつけられました。これらの活動の一部はこれまでも個別に報告されてきましたが、今回の広範な調査では、共有されたマルウェアとインフラを通じた新たな洞察と関連性が明らかになり、Check Point Researchが「CopperDragon」として追跡するエンティティと繋がる、より大きなエコシステムの存在が示されています。
CopperDragonは、複数の高度な中国関連の脅威アクターに対してマルウェアとインフラを開発・供給する「デジタル兵站担当者(digital quartermaster)」として機能している可能性があります。Check Point Researchは、これらのキャンペーン間のつながりを検証することで、WindowsおよびLinux環境、複数の地域、そして世界的に戦略的重要性の高いセクターにまたがるスパイ活動エコシステムの全体像を提示します。
図1 – Sparrowフレームワーク被害者の地理的分布。
主な調査結果
- Check Point Researchは、ラテンアメリカ・アジア・ヨーロッパにわたる3つの活動クラスターを特定し、政府機関、通信事業者、軍事機関、研究機関、重要インフラ組織が標的となっていることを確認しました。
- CopperDragonは、Sparrowフレームワークを使用する複数の中国関連脅威アクターに対してマルウェアとインフラを供給する「デジタル兵站担当者」として機能している可能性があります。
- 21か国にわたる活動が確認されており、調査によって既知の被害者像が拡大されるとともに、インドへの重点的な関与を含むアジアでの未報告活動が明らかになりました。
- 研究者らは、SquadC、AnnobinDoor、SparrowShellを含む未文書化のWindowsおよびLinuxマルウェアを発見したほか、Sparrowフレームワークに関する新たな詳細も明らかにしました。
- 攻撃者は、インターネットに公開されているサーバーへの侵害から、偽のブラウザ証明書警告を使ったウォータリングホール攻撃まで、さまざまな侵入手法を使用しました。
CopperDragonとは何か?
CopperDragonは、Check Point ResearchがSparrowマルウェアフレームワークの背後にあるエンティティを追跡するために使用している名称です。このエンティティは、複数の中国関連脅威アクターを支援する開発者・供給者として機能している可能性があります。調査によれば、CopperDragonに関連するマルウェアとインフラは、単一の脅威アクターによる活動ではなく、異なる中国関連グループが実施する作戦全体にわたって使用されています。
調査の端緒となったのはFamousSparrowです。このグループは2021年に初めて確認されたSalt TyphoonおよびSparrowDoorバックドアと関連付けられていました。その後の数年間で、Earth Estries、TropicTrooper、UAT-9244など、他の中国関連アクターによる活動においても関連するマルウェアとインフラが確認されました。これらの関連を検証することで、Check Point Researchは複数のオペレーターを支援している可能性のある共通マルウェアエコシステムの兆候を特定しました。
この区別は帰属分析においても重要です。2つの侵害において同一のマルウェアやC&C(コマンド&コントロール)インフラが存在することは、必ずしもそれらが同一の脅威アクターによって実行されたことを意味しません。CopperDragonはむしろ共通の供給者を示している可能性があり、これによって一見異なるスパイキャンペーンにもかかわらず関連ツールやインフラが登場する理由が説明できます。
Check Point ResearchはCopperDragonについて何を発見したか?
この調査は、以前は別個のキャンペーンや脅威アクターに関連付けられていた活動を結びつけ、Sparrowマルウェアエコシステムが世界各地でどのように使用されているかについて、より広い視野を提供しています。Check Point Researchは、標的、地域、マルウェア、攻撃手法の違いに基づき、この活動をSilentDelivery、OceanGate、DarkWireという3つの活動クラスターに分類しました。
調査はまた、活動の既知の範囲を拡大しています。Check Point Researchは、より広範な影響を受けた国やセクターを特定し、インドへの特別な焦点を当てたアジアでの未報告活動を明らかにし、WindowsとLinuxの両方における未文書化のマルウェアを発見しました。新たな発見にはSquadC、AnnobinDoor、SparrowShellが含まれており、Sparrowのパッシブバックドアとカーネルレベルの機能に関する追加詳細も含まれています。
これらの調査結果は総合的に、CopperDragonが異なる中国関連オペレーターが自身のキャンペーンに組み込めるマルウェアやインフラを提供する「デジタル兵站担当者」である可能性を支持しています。これにより、個別の攻撃として検証した場合には無関係に見える活動を理解するための別の視点が提供されます。
CopperDragonはどこの組織を標的にしているか?
Check Point Researchは、ラテンアメリカ・ヨーロッパ・アジアの21か国において、通信事業者、政府機関、軍事機関、研究機関、重要インフラを標的としたCopperDragon関連の活動を確認しました。調査では、地域・ツール・攻撃手法の違いに基づき活動を3つのクラスターに分類しています。
- SilentDeliveryは主にヨーロッパとアジアを対象とし、ドイツ・フランス・チェコ共和国を含む非常に選択的なウォータリングホール攻撃を使用します。攻撃者は政府、海運、IT、研究などのセクターに関連する正規Webサイトを侵害し、選ばれた訪問者に対して偽のChrome証明書エラーを表示して証明書修復ユーティリティのダウンロードを促します。その実態はSquadCバックドア、または場合によってはSparrowDoorのバリアントをインストールするものです。
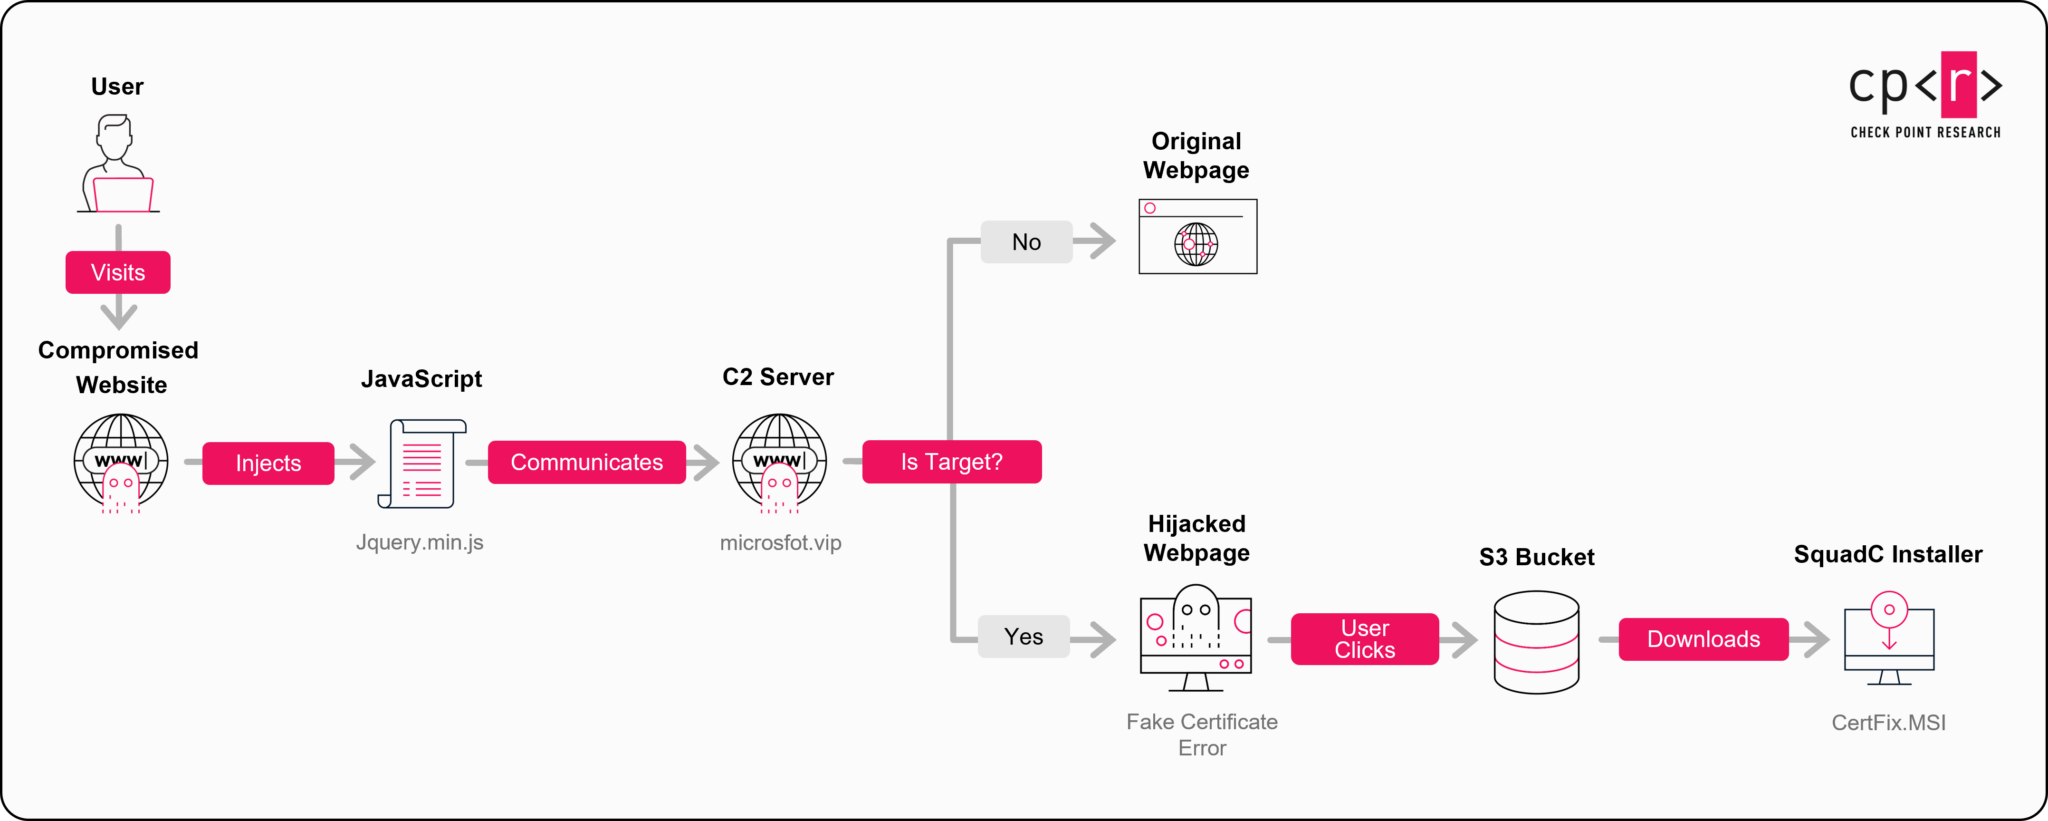
図2 – SilentDeliveryの感染チェーン。
- OceanGateは主にアジアで活動し、インドへの特別な焦点を含む未報告活動が確認されています。攻撃者はインターネットに公開されているLinuxシステムを侵害し、カスタムバックドアを展開した後、認証情報を収集してWindows環境へと移行します。このキャンペーンは、Sparrow関連アクターが同一の侵害においてLinuxとWindowsの両システムにわたってどのように活動するかという、比較的注目されてこなかった領域に追加の洞察を提供します。
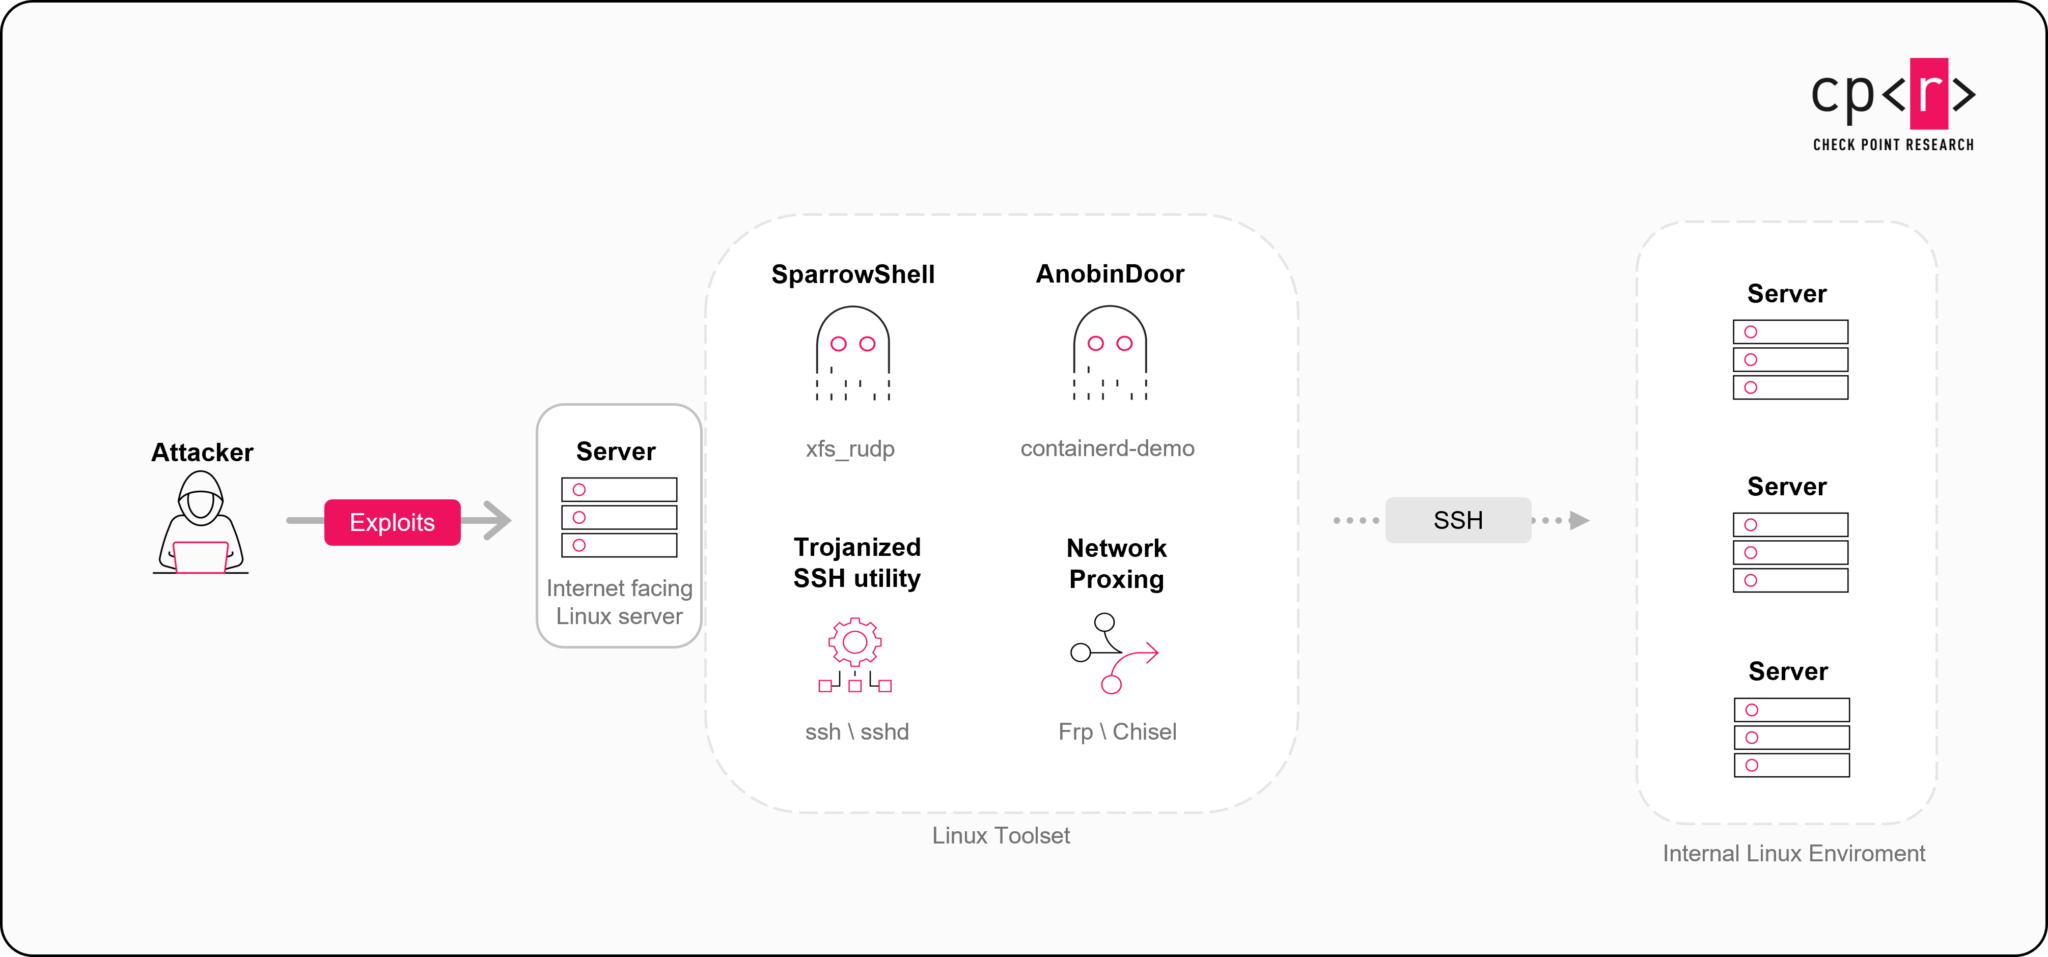
図3 – OceanGateクラスター:Linuxアタックチェーン図。
- DarkWireは主にラテンアメリカに集中していましたが、より最近の侵害では同地域を超えた活動も確認されています。CopperDoorやCopperDNSを含む新たに特定されたマルウェアと、認証情報収集・内部偵察・ネットワーク横断移動向けのツールを使用して、通信事業者や政府機関を標的にしています。
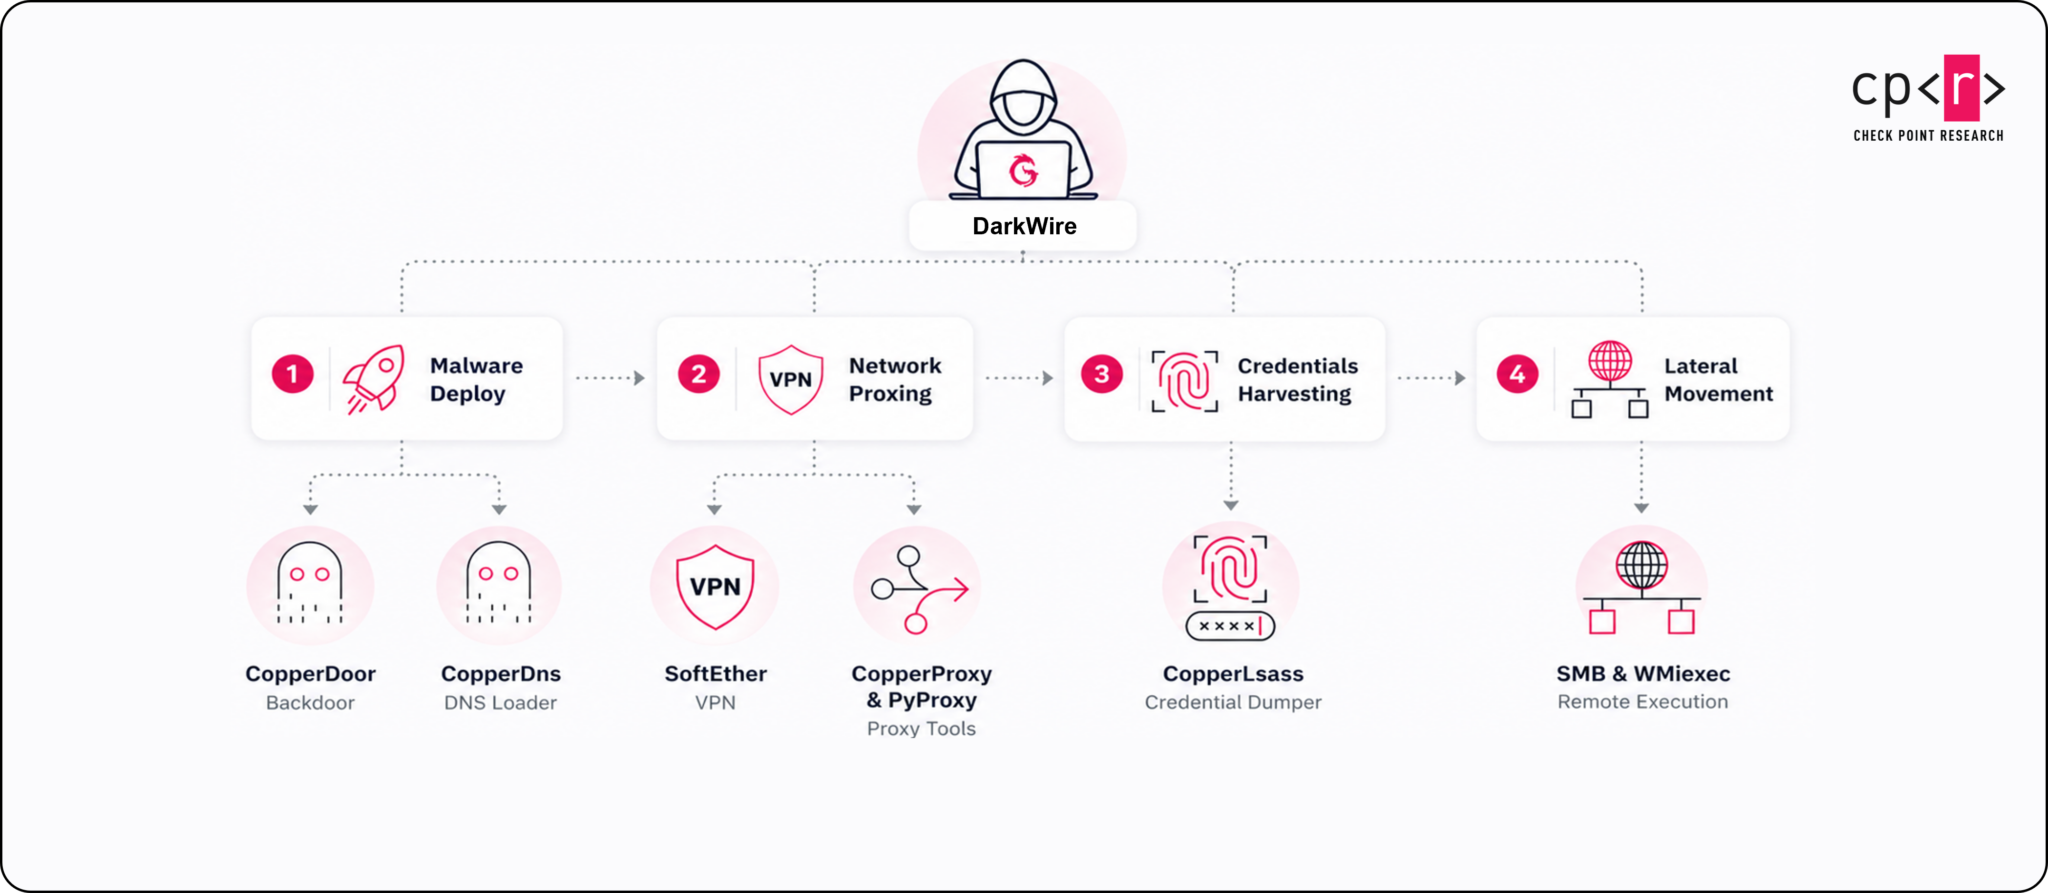
図4 – DarkWireのツールセット。
なぜ政府機関と通信事業者が標的にされているのか?
政府機関と通信事業者は、スパイ活動において重大な情報収集価値を持っています。政府ネットワークへの侵害は機密情報・認証情報・通信内容の漏えいをもたらし、継続的なアクセスは長期的な情報収集の機会を生み出します。
通信事業者はサイバースパイ活動において特に価値の高い標的です。一社に侵害が成功すれば、攻撃者はプロバイダー自身を大きく超えた情報にアクセスできます。到達したシステムによっては、誰がいつ誰と何分間通話したかを明らかにする通話詳細記録(CDR)の収集、加入者の位置追跡、SMSメッセージの読み取りが可能になります。環境によっては、政府機関や法執行機関がどのような人物を監視しているかを暴露する合法的傍受システムへのアクセスにまで及ぶことがあります。
このことは、ラテンアメリカにおけるDarkWire活動の集中を特に重要なものにしています。標的選定は、中国・米国・および同地域諸国を巻き込む戦略的・経済的競争が高まる背景のもとで行われています。技術的証拠が個々の攻撃の地政学的動機を立証するものではありませんが、通信・政府インフラの情報的価値は、これらのセクターを高度なスパイ活動にとって重要な標的としています。
CopperDragonはどのように組織を侵害するか?
3つのクラスターは、CopperDragon関連のアクターが一つの攻撃手法に依存するのではなく、標的組織への複数の経路を使用していることを示しています。その手法は、脆弱なインターネット公開インフラの悪用から、侵害されたWebサイトを使った選択的なソーシャルエンジニアリングまで多岐にわたります。
SilentDeliveryはその最も明確な例の一つです。攻撃者は正規のWebサイトを侵害し、攻撃者管理のインフラと通信する高度に難読化されたJavaScriptを埋め込みます。選択された訪問者には偽のChrome証明書エラーが表示され、証明書修正ツールのインストールを促されます。しかしダウンロードされるのはSquadC、または場合によってはSparrowDoorであり、攻撃者は初期足場を確立します。
OceanGateは異なるアプローチを示しています。攻撃者はまず脆弱なインターネット公開Linuxシステムを悪用し、AnnobinDoorやSparrowShellを含むカスタムマルウェアを展開します。トロイの木馬化されたSSHコンポーネントが管理活動中に認証情報を取得し、Linuxホスト間、さらにはWindows環境への移動を可能にします。
Windowsネットワーク内に侵入した後、アクターは偵察・認証情報窃取・継続的アクセスのための追加ツールを使用します。これにはキーストロークとクリップボード活動を記録するCopperLogger、認証データを窃取するCopperLsa、システムとファイル情報を収集するCopperListが含まれます。
調査では、持続的なアクセスをより検出困難にするための手法も確認されました。SparrowShellは、Linuxでプロセス・ファイル・ネットワーク活動を隠蔽する改変されたReptileルートキットと連携でき、一部のSparrowDoorバリアントはWinDivertを使用してネットワークトラフィックを傍受します。これにより、悪意のある通信が正規サービスに関連するトラフィックに紛れ込むことが可能になり、高度なスパイ活動に対して防御する際のエンドポイント・サーバー・ネットワーク活動全体の可視性の重要性が示されています。
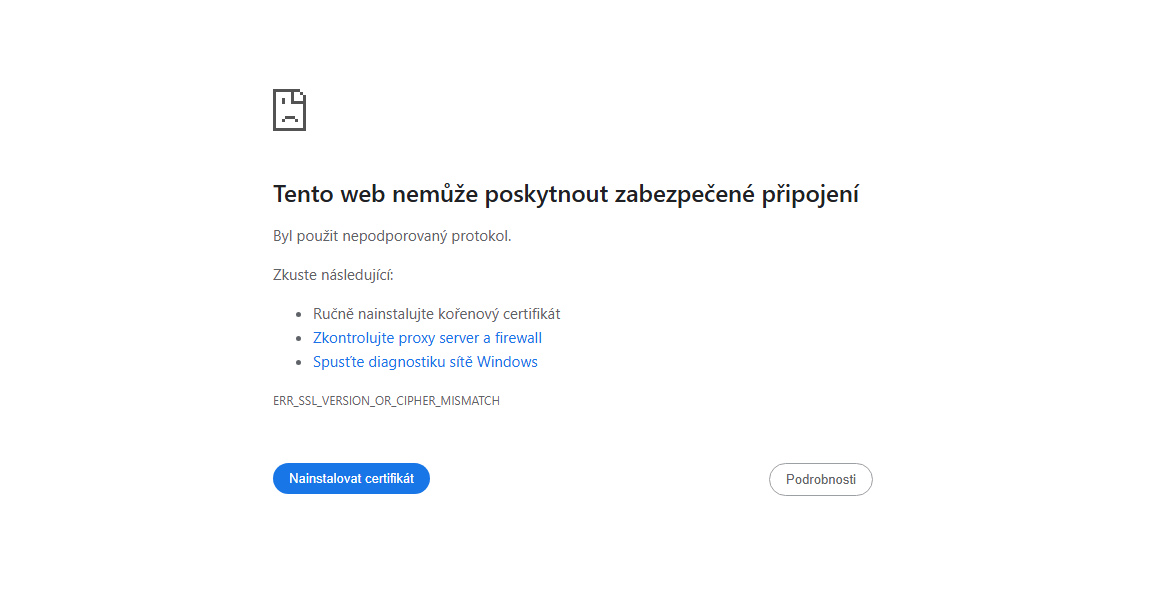
図5 – 「証明書をインストール」ボタンが追加された偽のChrome証明書エラーページ。図6 – 異なる言語で表示される新しいバージョンのChromeの証明書エラー。
組織はCopperDragonおよびSparrowマルウェアに対してどのように防御できるか?
CopperDragonキャンペーンの多様性は、組織がネットワーク・エンドポイント・メール・インターネット公開インフラにわたって保護を必要としている理由を示しています。確認された攻撃は、公開サーバーの悪用・侵害されたWebサイト・スピアフィッシングから始まり、LinuxとWindows環境の両方にわたる認証情報窃取とラテラルムーブメントへと進行します。
組織はいくつかの防御策を優先すべきです:
- インターネット公開インフラの保護:公開システムの正確なインベントリを維持し、既知の脆弱性を迅速にパッチ適用し、公開サーバーの異常なプロセス・認証活動・接続を監視する。
- 悪意のあるダウンロード・フィッシング・侵害されたWebサイトからユーザーを保護する:セキュリティ管理はリンク・Webサイト・ファイル・ダウンロードを検査すべきであり、特にWebサイト経由で提供される証明書修正やソフトウェアアップデートなどの予期しないユーティリティに注意が必要。
- 認証情報窃取とエンドポイント活動の検出:悪意のあるDLLロード・認証情報ダンプ・キーロギング・永続化メカニズム・正規管理ツールの不審な使用を監視する。
- ラテラルムーブメントの制限と監視:RDP・SMB・SSHの活動は必要なシステムとアカウントに制限し、異常な管理アクセスを迅速に調査する。
- ネットワークおよびDNS通信の検査:DNS・C&Cトラフィック・異常なアウトバウンド接続の監視は、バックドア・トンネリング・正規トラフィックへの偽装を意図した通信の検出に役立つ。
Check Point製品をご利用のお客様に対しては、Check Point Exposure Managementが組織の攻撃対象領域の弱点、特に侵入の起点となりうる公開・脆弱な資産の特定と優先順位付けを支援します。また、類似ドメイン・フィッシングサイト・アプリやソーシャルメディアなどでのブランド偽装を発見し、攻撃者が従業員や顧客への接触に利用する前にテイクダウンすることもできます。
Check PointのWorkspace Securityプラットフォームは、CopperDragonキャンペーンで確認されたようなマルウェアや侵害後活動の検出を支援するエンドポイント保護と行動検知を提供します。またブラウザセキュリティ機能は、SilentDeliveryで確認されたウォータリングホール攻撃に特に関連する、Webベースの脅威・悪意のあるサイト・ダウンロードからユーザーを保護します。Check Point Email SecurityおよびCollaboration(旧Harmony Email & Collaboration)は、初期アクセスの確立に使用されるフィッシングや悪意のあるコンテンツに対する別の防御層を提供します。
ネットワーク層では、Check Point Network Securityがこれらの攻撃チェーンに関連する悪意のある活動の検出とブロックを支援する保護機能を提供します。Intrusion Prevention・Anti-Bot・Antivirus・Threat Emulation・DNSセキュリティなどの機能が、悪用の試み・悪意のあるファイル・C&C通信にわたるカバレッジを提供します。
CopperDragonの調査は、個々のマルウェアサンプルや脅威アクター名を超えて見ることの重要性を浮き彫りにしています。一見別個の作戦の背後にある共通フレームワークとインフラを特定することで、防御側はツールがより広範な中国関連の脅威エコシステムをどのように移動しているかをよりよく理解し、そうでなければ無関係に見える攻撃間のつながりを見出すことができます。
原文: https://blog.checkpoint.com/security/copperdragon-uncovering-a-global-china-nexus-cyber-espionage-framework/