主なポイント
- 10月の組織あたり週平均サイバー攻撃数は2,550件。前月比9%減となったが、前年同月比では32%増。
- 教育分野は引き続き最も攻撃を受けやすいセクターで、組織あたり週平均5,934件と前年比33%増。追跡中の全23セクターが前年比2桁増を記録。
- 地域別では欧州が前年比39%増と最も急激な伸びを示し、アフリカは組織あたり週3,834件と最高攻撃量を記録。
- 企業向けGenAIプロンプトの35件に1件が機密データ漏えいの高リスクとみなされ、GenAIツールを定期的に利用する組織の90%に影響。
- 128件のメール中1件がフィッシングに分類(9月は91件中1件)。フィッシングメールの79%がリンクを含む。
- ランサムウェア攻撃の報告数は合計1,063件と近年最高を更新し、2025年10月比35%増。
- 新たな脅威グループ「n0n」が活動開始から1か月以内にランキングトップ3入り。AI支援ツールを多用。
10月のデータは複合的な状況を示しています。週次攻撃量は9月から緩和し、フィッシングの頻度も低下しましたが、攻撃水準は依然として1年前より3分の1高く、高リスクのGenAIプロンプトは増加傾向が続き、ランサムウェアは過去最高の1,063件を記録、さらに新たな攻撃者がトップ3に登場しました。これらの知見はCheck Point社の予防優先アプローチを裏付けるものです。組織はAI駆動のセキュリティ、一貫した可視性、そして全攻撃対象領域にわたる共有インテリジェンスを必要としています。
グローバルなサイバー攻撃:9月比で緩和も前年比では依然高水準
2026年10月、組織は週平均2,550件のサイバー攻撃を経験しました。9月比では9%減少しましたが、2025年10月比では32%増加しています。月次の減少は方向転換を意味するものではなく、攻撃水準は1年前と比べて約3分の1高い状態が続いており、ネットワーク・クラウド・エンドポイント・メール・AIサービス全体にわたるレジリエンスとリスク低減の重要性が増しています。
教育分野が最高攻撃量を維持、農業分野が急増
教育分野は10月も最も標的とされた業界であり、組織あたり週平均5,934件と前年比33%増を記録。同分野は引き続き他のどの業界よりもはるかに多くの攻撃を受けています。これは学校・大学・研究機関の広範なユーザーベースとオープンなデジタル環境を反映していると考えられます。
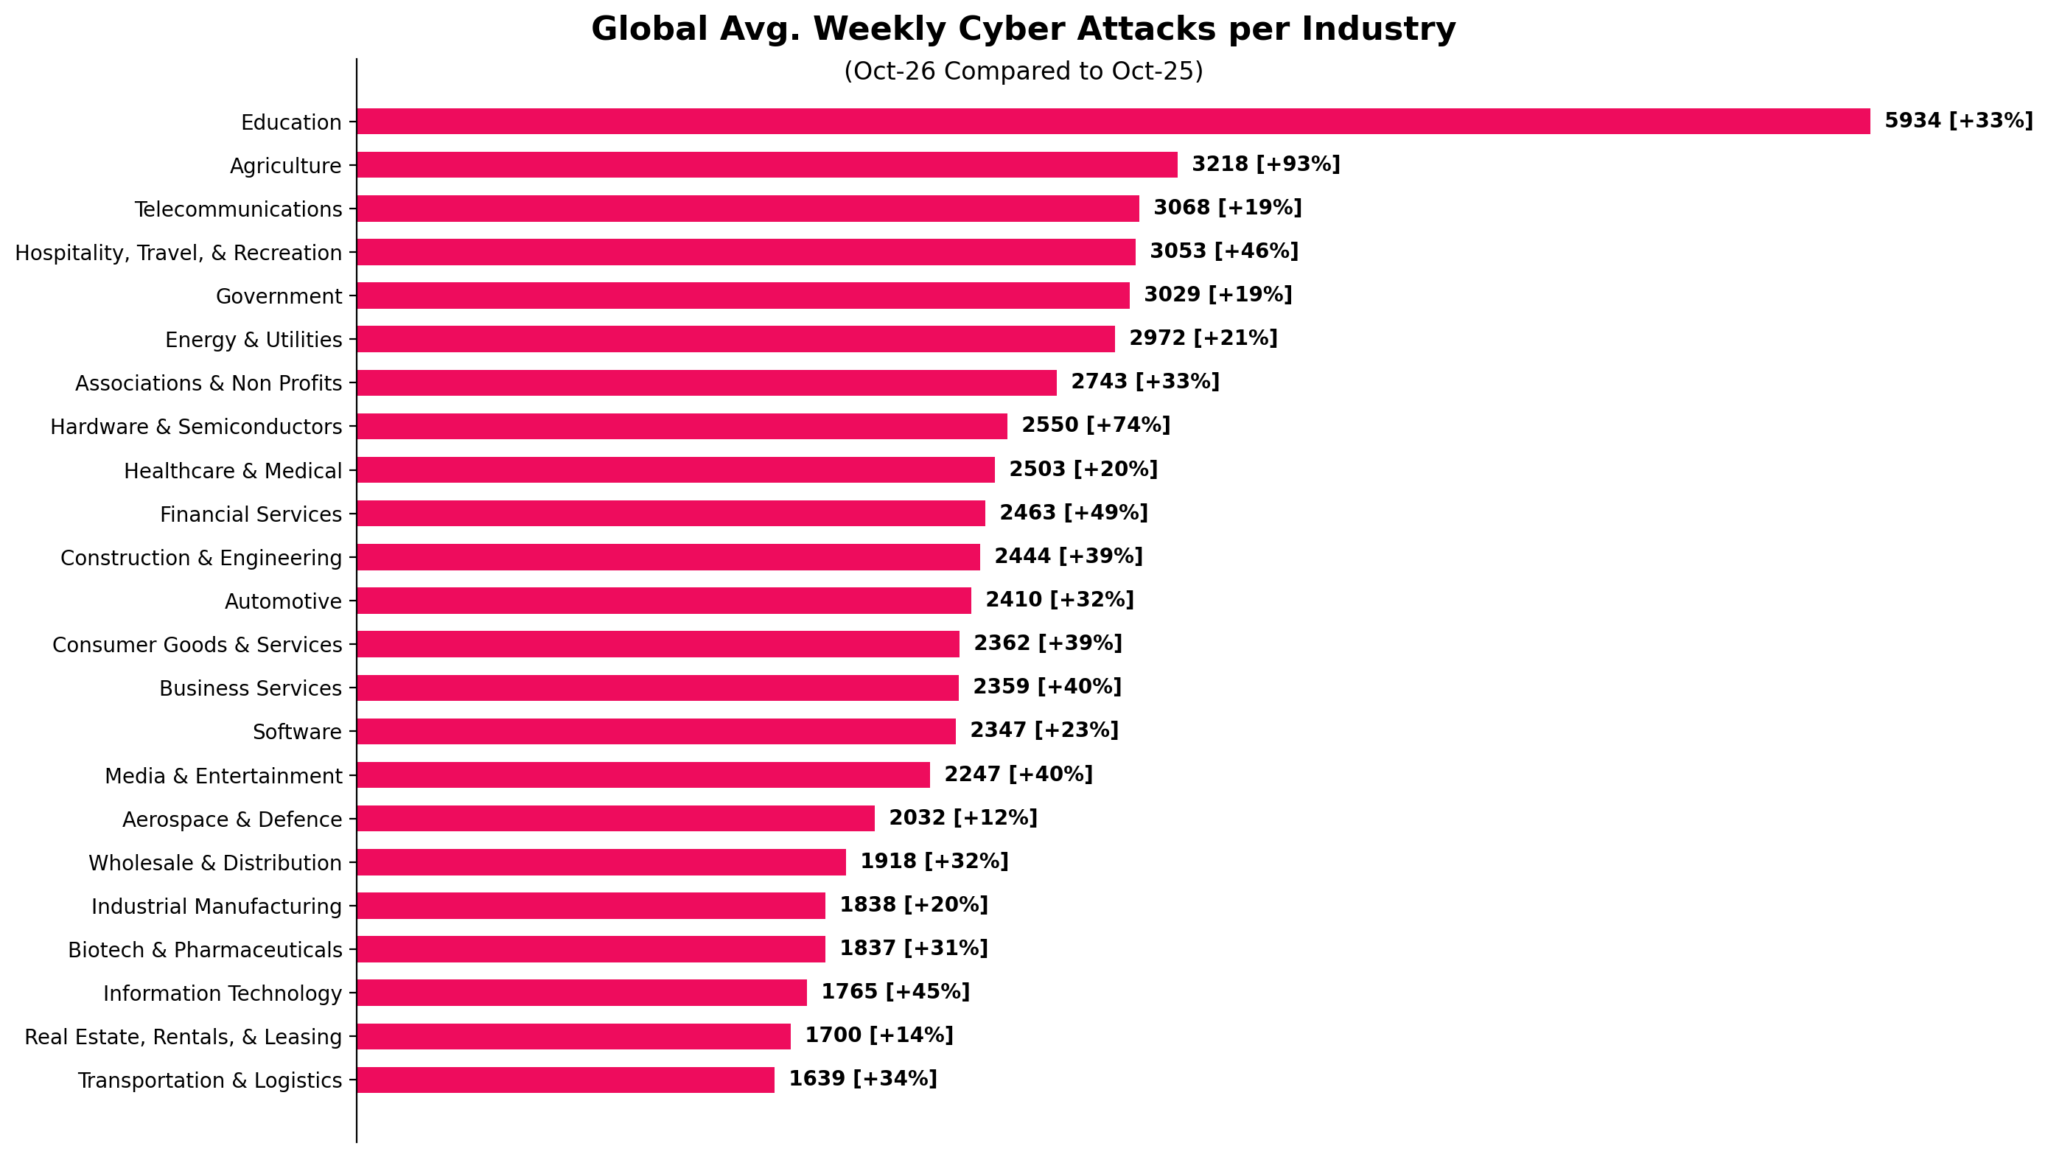
農業が週平均3,218件(前年比93%増)で第2位に続き、電気通信が3,068件(前年比19%増)で3位となりました。注目すべきは、追跡中の全セクターで前年比2桁成長が記録されていることで、政府機関・エネルギー&ユーティリティ・医療などの重要セクターもランキング上位半分に入っています。
アフリカが攻撃量トップ、欧州は最大の増加率を記録
アフリカは10月、組織あたり週平均3,834件(前年比38%増)と最高の攻撃量を記録し、2025年9月以来初めてトップに返り咲きました。ラテンアメリカは3,483件で2位、APACが3,436件で続きます。欧州は2025年10月比で39%増と最も高い成長率を示しました。北米も前年比33%増と急伸しています。欧州は全体的な攻撃量では上位地域に及ばないものの、最速の成長を記録しており、同地域の脅威環境の激化を示しています。
GenAIリスクは増加傾向が継続
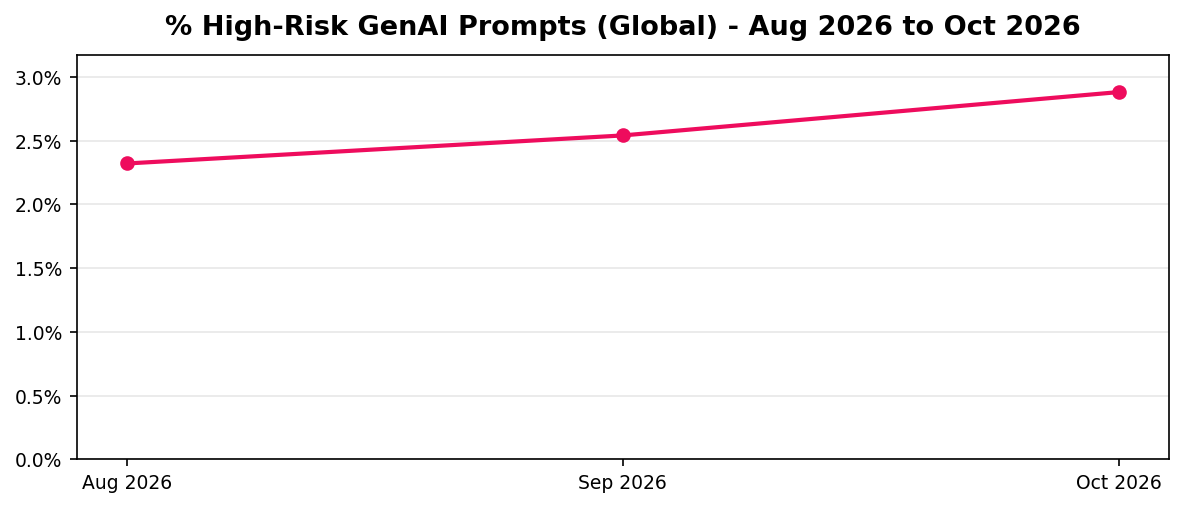
10月は、企業向けGenAIプロンプトの35件に1件が機密データ漏えいの高リスクとみなされ、GenAIツールを定期的に利用する組織の90%に影響を与えました。さらに12%のプロンプトが潜在的に機密情報を含んでおり、データ露出はガバナンス上の主要な懸念事項であり続けています。高リスク率はグローバルで着実に上昇しており、8月の2.3%(43件に1件)から9月に2.5%(39件に1件)、10月には2.9%(35件に1件)となりました。月間ユーザーあたりの平均プロンプト数は91件、組織あたり平均7ツールが利用されています。
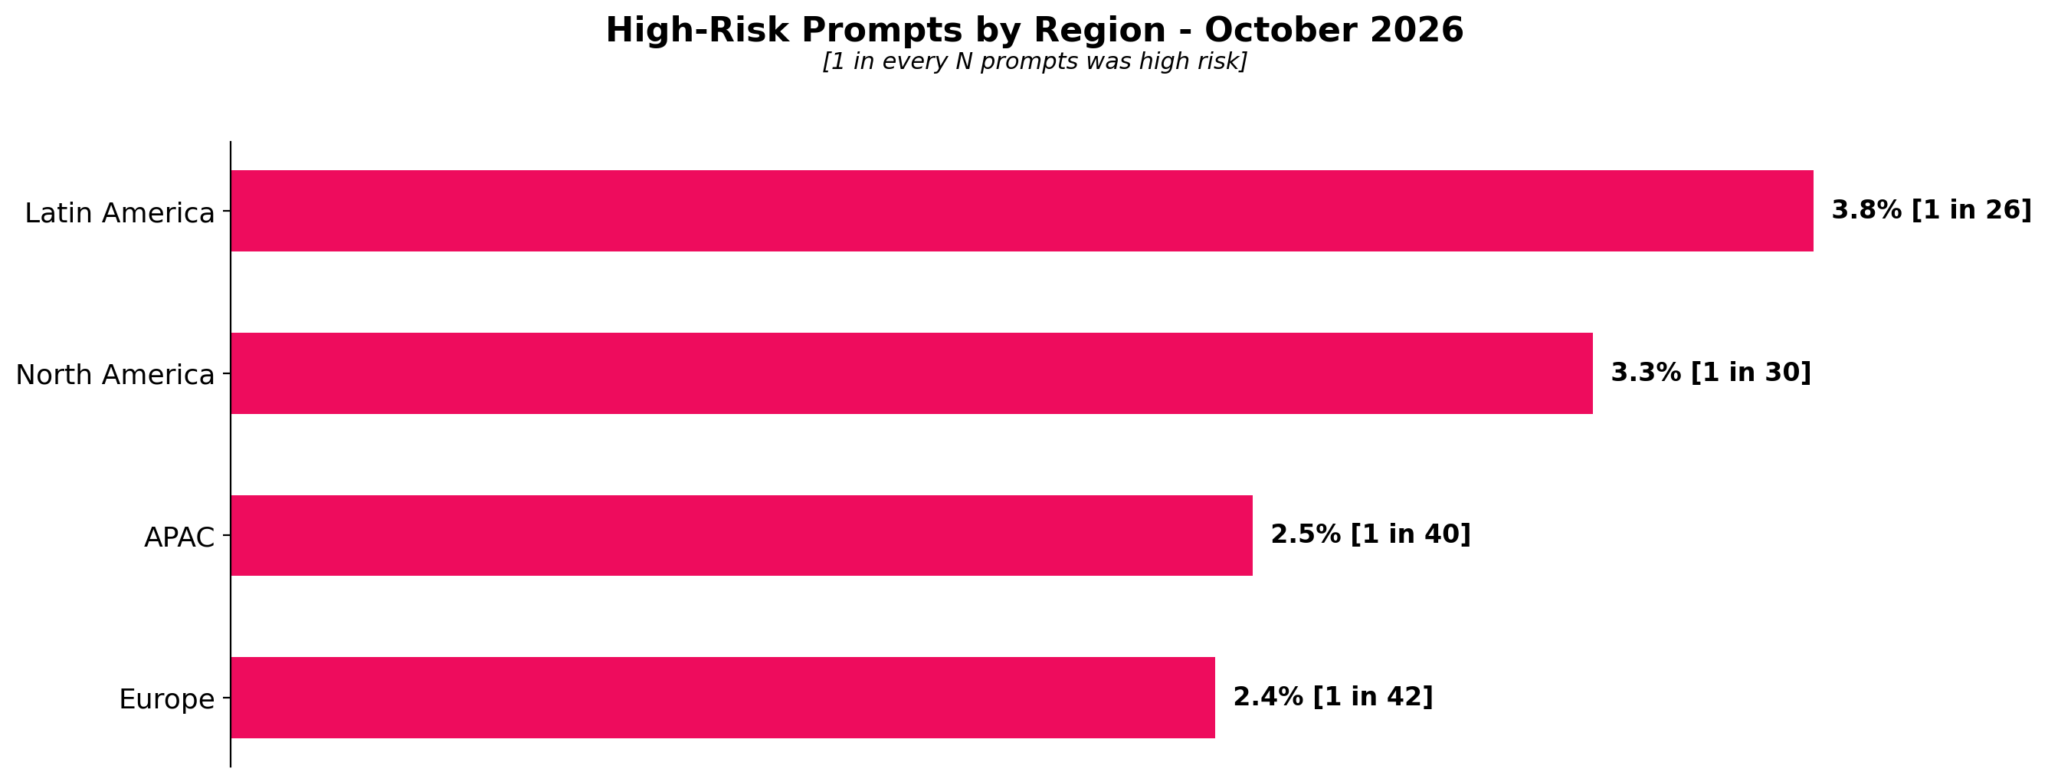
高リスクプロンプトの地域別割合では、ラテンアメリカが26件に1件(3.8%)と最高で世界平均を上回り、北米が30件に1件(3.3%)、APACが40件に1件(2.5%)と続きます。
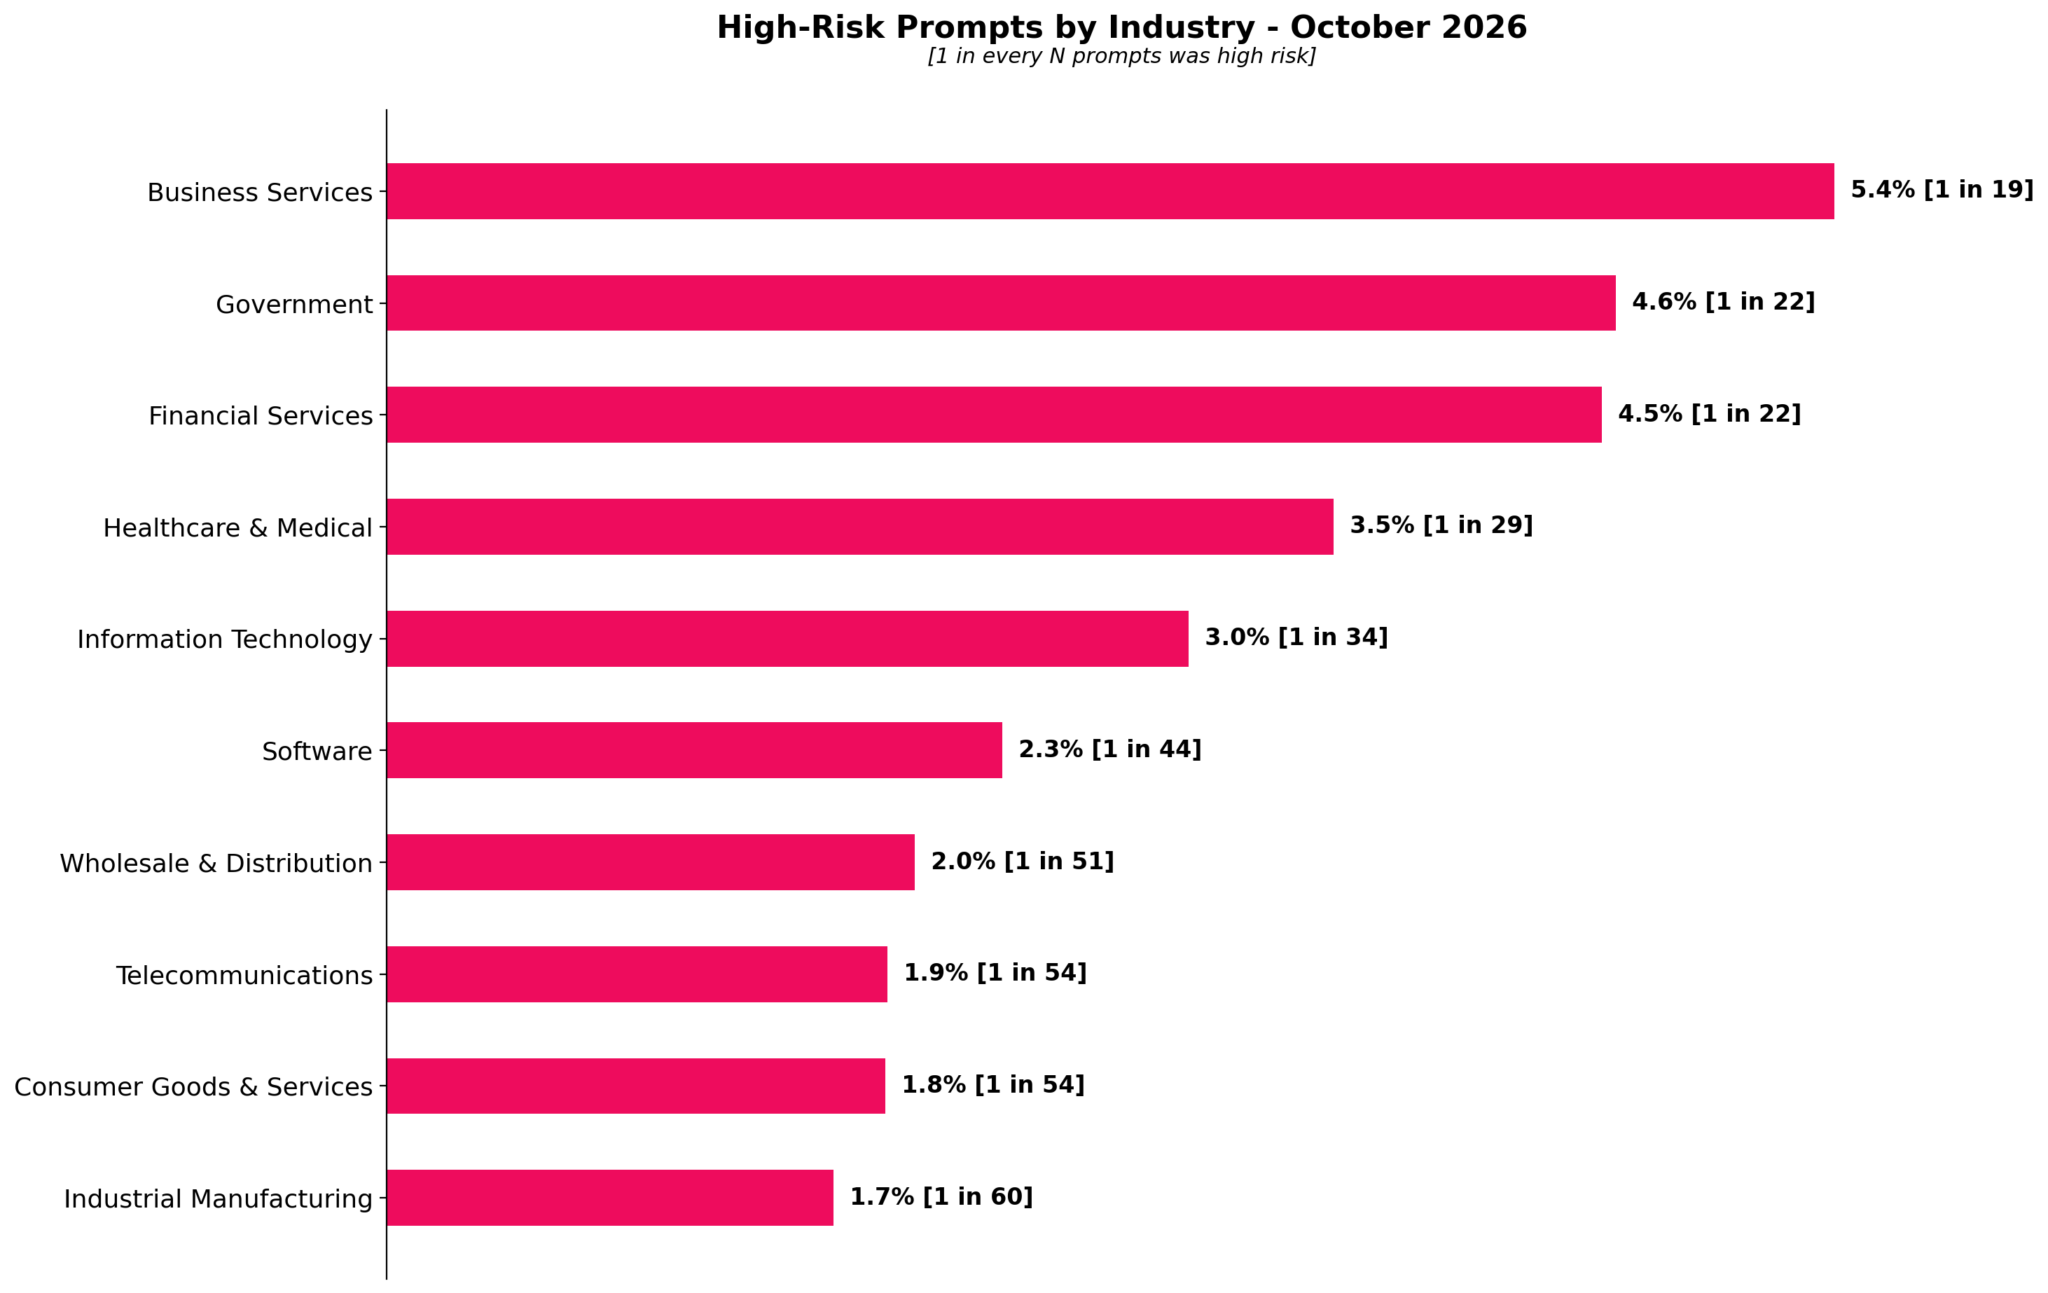
業界別では、ビジネスサービスが19件に1件(5.4%)と最も高く、世界平均のほぼ2倍です。政府機関が4.6%、金融サービスが4.5%で続き、医療・ITも世界平均を上回っています。これらのセクターは顧客・財務・市民・患者情報を日常的に取り扱うため、より高い露出リスクにさらされています。
機密データ露出はコアビジネス情報全体に及ぶ
GenAIプロンプトで観測された機密データカテゴリのうち、財務データが最も多く全組織の71%で確認されました。法的・規制データおよびネットワーク・ITインフラ情報がそれぞれ70%、従業員・HRデータが67%、個人識別情報が62%と続きます。ネットワークやITインフラ情報(ハードウェア・ネットワーク構成・IPアドレスなど)が漏えいした場合、攻撃者に組織内部環境に関する貴重な手がかりを与える可能性があります。
メールフィッシングリスクは9月から低下
10月のフィッシング率は128件に1件(0.78%)で、9月の91件に1件(1.10%)から低下しました。フィッシングメールのうち79%がリンクを含み、14%が添付ファイルを含んでおり、悪意あるリンクが主要な配信手段であることが確認されています。一部のフィッシングメールはリンクも添付ファイルも含まず、ソーシャルエンジニアリングのみに依存しています。
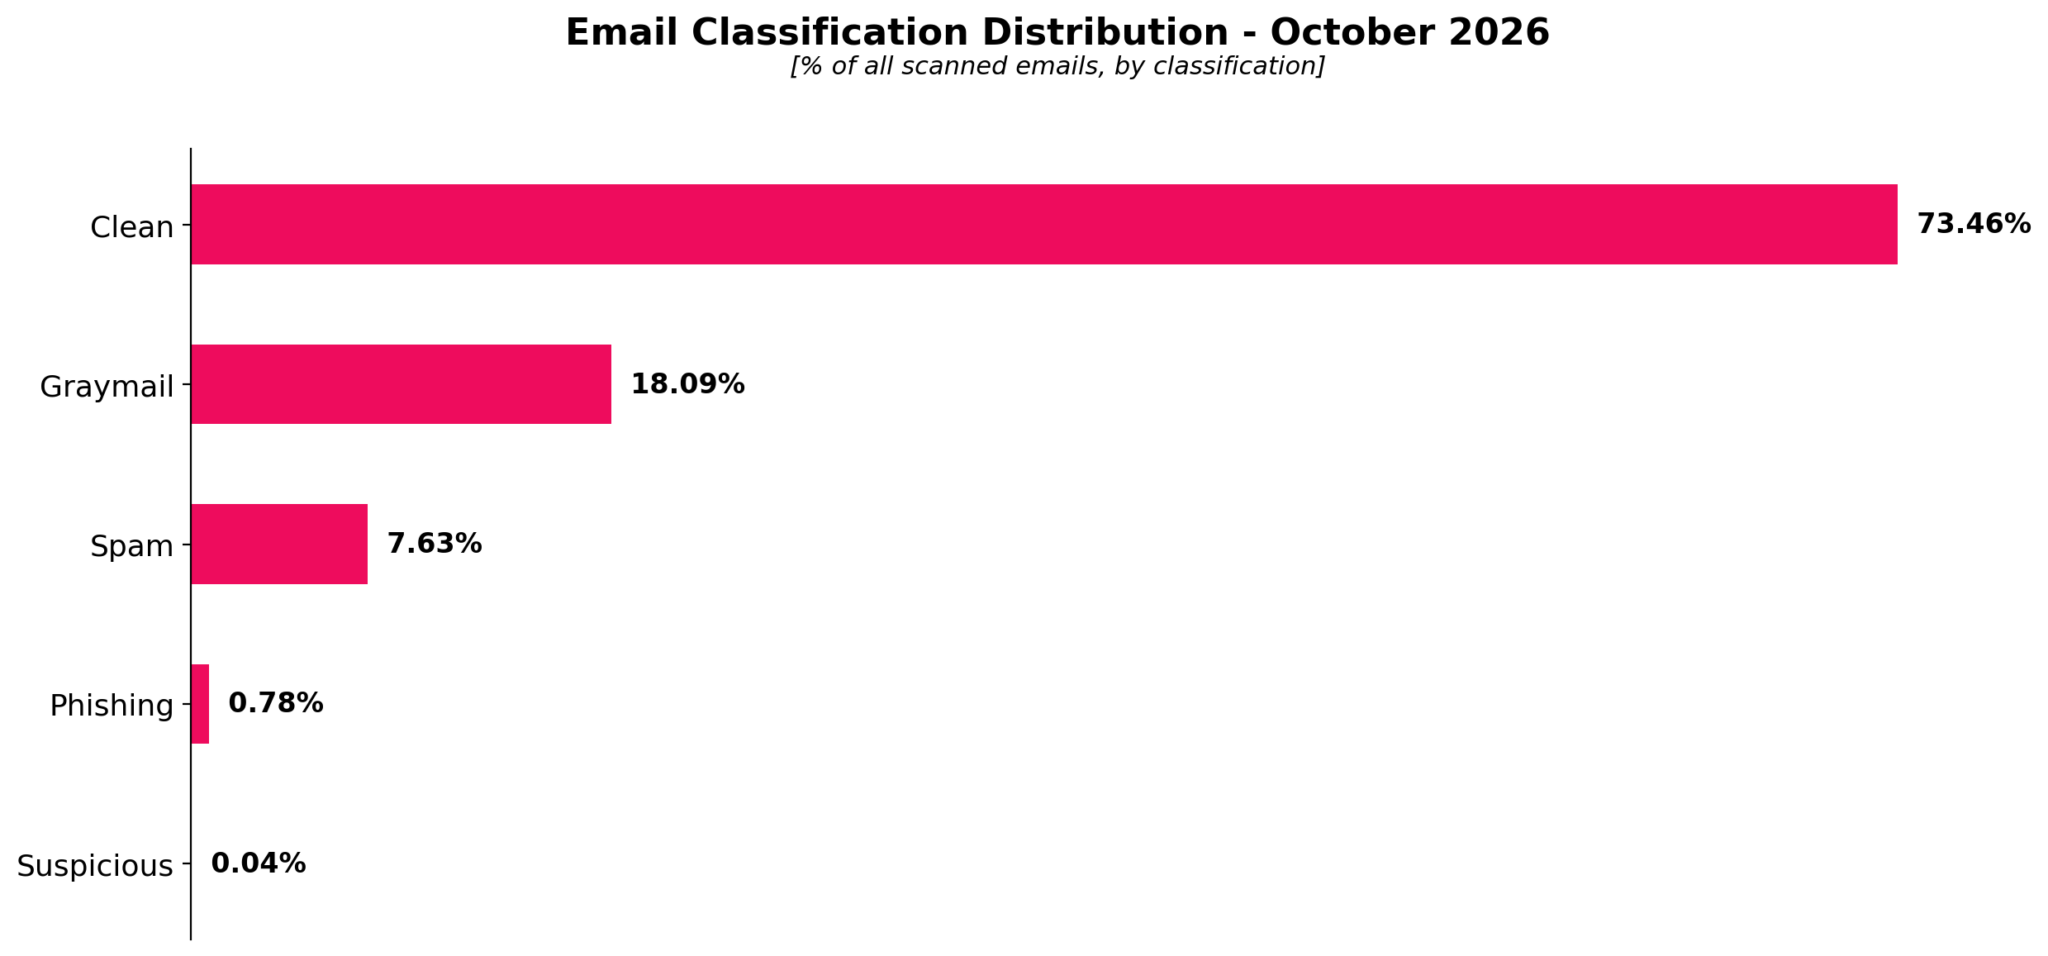
地域別では北米が最高のフィッシング率を記録し、123件に1件(0.81%)が悪意あるものとして分類されました。業界別では建設・エンジニアリングが1.72%(58件に1件)と最高で、世界平均の2倍以上のリスクです。不動産・レンタルリースが1.05%(96件に1件)、協会・非営利団体が0.97%(103件に1件)と続きます。
ランサムウェアが前年比35%増に
※ランサムウェアデータは二重恐喝グループの公開「シェームサイト」から収集されています。これらのソースには固有のバイアスがありますが、ランサムウェアの全体像を把握するうえで有益な情報を提供しています。
10月のランサムウェア攻撃報告数は合計1,063件で、2025年10月比35%増、過去最高の報告数となりました。最も標的とされた業界はビジネスサービスで、被害者の31.5%を占めました。消費財・サービスが14.9%、産業製造が11.6%と続きます。ビジネスサービス提供者は複数クライアントのデータやシステムアクセスを保有することが多いため、1件のインシデントが組織の枠を超えた影響をもたらす可能性があります。
地域別では北米が48%と最多で、欧州22%、APAC18%と続きます。米国は被害者全体の44.3%を占め、ドイツの5.2%、カナダの4.0%を大きく上回っています。
The GentlemenがランサムウェアランキングトップにGentlemen、n0nがトップ3入り
10月のランサムウェアグループランキングでは、The Gentlemenが公開攻撃の13%を占めて首位となりました。Qilinが12%で続き、n0nが8%で3位に入りました。n0nは初めて登場した翌月にトップ3入りを果たし、月次シェアを4倍に増やしました。
- The Gentlemen:2025年半ばに設立された急成長中のRansomware-as-a-Service(RaaS)オペレーション。RaaSプロバイダーと初期アクセスブローカーの両方として機能し、約14,000台の事前侵害済みFortiGateデバイスへのアクセスをアフィリエイトに提供。Windows・Linux・ESXi環境に対応。
- Qilin:2022年から被害者の公開を行う実績あるRaaSグループ。暗号化・交渉・サポートインフラをアフィリエイトに提供し、2025年3月以降に被害者リストを大幅に増加させています。
- n0n:2026年9月に登場したデータ窃取・恐喝オペレーション。11月初旬までに170件以上の被害を主張しています。運営者はAI支援ツールを多用しており、観測された事例での初期アクセスは脆弱性の悪用ではなく、脆弱または盗まれた認証情報に依存していました。
10月のデータが示すこと
10月のデータは、平均的なサイバーリスクが月次では緩和しているものの、前年比では依然として高い水準にあることを示しています。組織あたりの週次攻撃数は9月比9%減少し、フィッシングの頻度も低下しましたが、全地域・全業界で前年比の攻撃率が上昇し、機密データ漏えいリスクのある高リスクGenAIプロンプトは増加を続け、ランサムウェアは前年水準を大きく上回り過去最高を更新しました。商用生成AIプラットフォームを多用したn0nの急速な台頭は、AIツールの採用が攻撃者のオペレーションと脅威をいかに加速・増幅させるかを示しています。
組織は攻撃者が行動を起こす前に、早期にリスク露出を低減することに注力すべきです。Check Point社の予防優先アプローチは、AI駆動の保護・共有インテリジェンス・ハイブリッドネットワーク・クラウド環境・デジタルワークスペース・AIシステムにわたる一貫したガバナンスを統合します。既存のリスクと新興リスクが収束する中、統合されたセキュリティアーキテクチャはチームが脅威をより早期に防止し、複雑性を低減し、AIの安全な導入を進める助けとなります。
原文: https://blog.checkpoint.com/research/october-2026-cyber-threat-landscape-record-ransomware-rising-genai-risk-and-an-ai-powered-newcomer/