カレンダーの招待は、現代の職場で最も日常的なメッセージのひとつです。受信トレイに届き、数秒の注意を促すだけで、ほとんど疑われることがありません。攻撃者はこの特性を熟知しており、現在は偽の会議招待を悪用してMicrosoftアカウントの認証情報を窃取するようになっています。
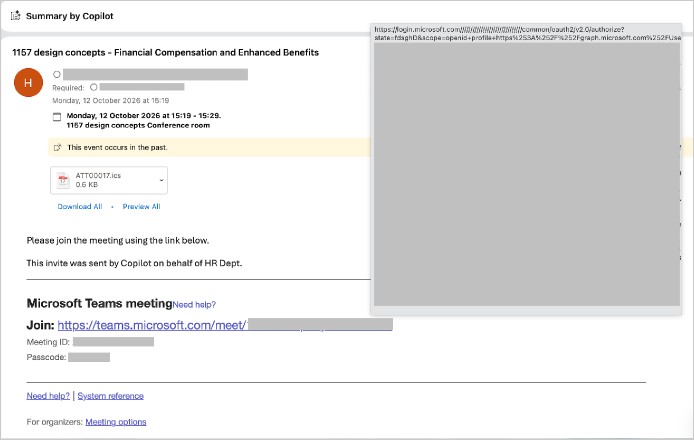
Check Point社は、偽のカレンダー招待を悪用してクレデンシャルを収集する大規模なフィッシングキャンペーンを複数確認しました。一部は .ics 添付ファイルとして届きます(例1)。このファイルは有効なカレンダーデータであるため、ソフトウェアの脆弱性を突くのではなく、カレンダー機能とユーザーの信頼を悪用します。もう一方は、異なる宛先に誘導するように見えるリンクを使用します(例2)。いずれも被害者の認証情報を収集することを目的としています。
Check Point社のメールリサーチャーはこれらのキャンペーンを追跡しており、2026年9月25日を起点に著しい急増を確認しています。この種の攻撃を識別するために設計された新しい検知レイヤーにより、顧客のメールの中から30万2,386件以上のユニークなフィッシングメールが検出され、4万以上の組織に送信されていたことが判明しました。キャンペーンは活動日1日あたり平均8,319件以上のメールを送信しており、3万3,890以上の異なる送信者ドメインと、24万7,270以上のユニークな送信者アドレスが使用されていました。
【例1】悪意ある .ics 添付ファイルを含む偽カレンダー招待——ソフトウェアの欠陥ではなく、カレンダー形式を悪用した有効なカレンダーデータです。(送信者・受信者の詳細は編集済み)
【例2】偽のMicrosoft Teamsの会議招待。「参加」リンクにカーソルを合わせると、Teamsではなくlogin.microsoft.comのクレデンシャル収集ページへの実際の遷移先が明らかになります。(送信者・受信者の詳細は編集済み)
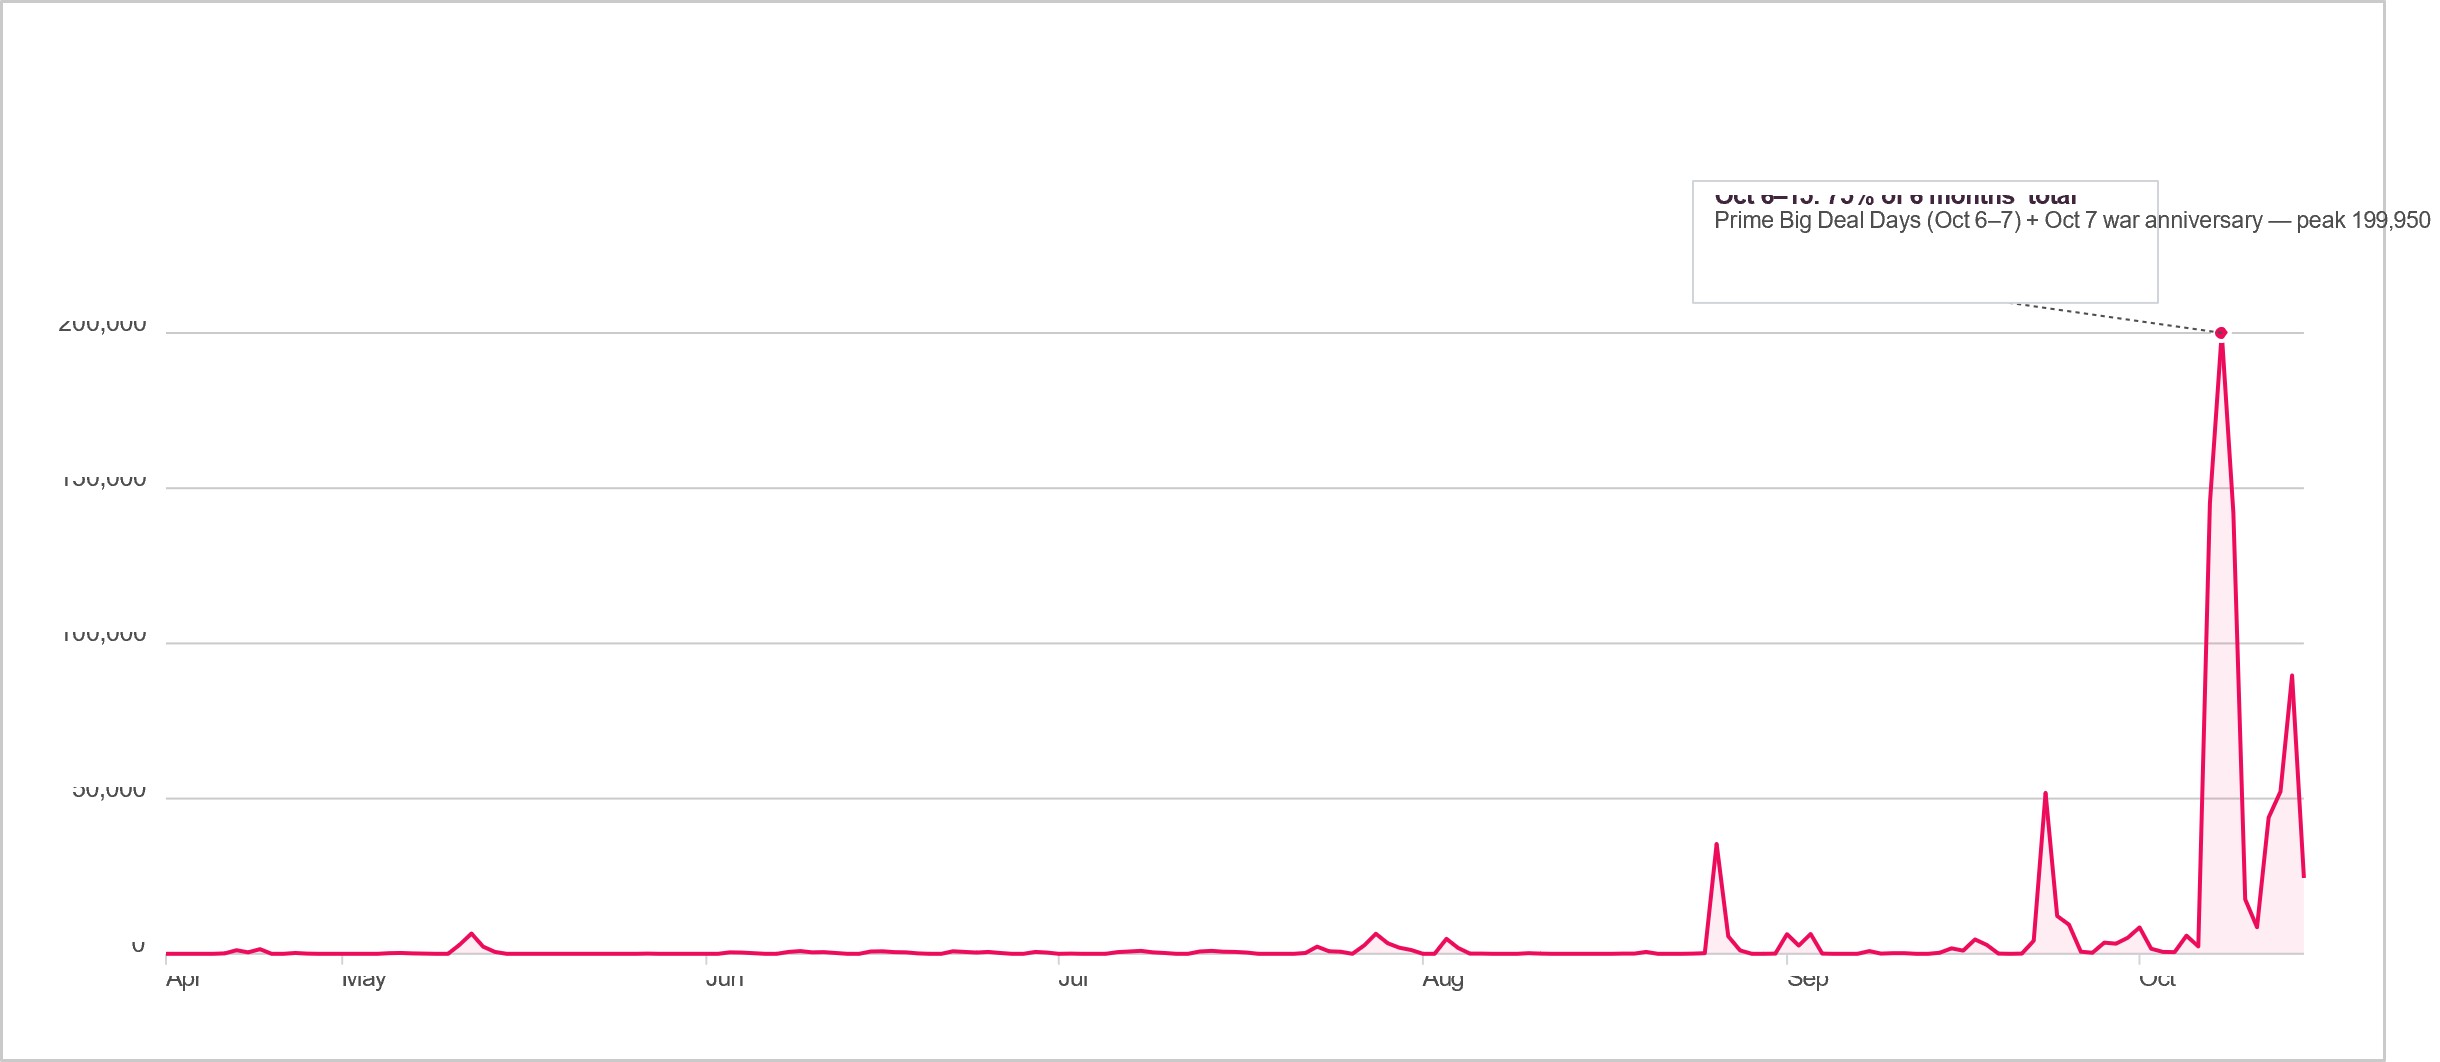
活動は収束するどころか、加速しています。1日あたりの送信量は4月の数千件から9月には11万8,000件以上に増加し、10月の最初の2週間だけで74万件以上に達しました。これまでで最も忙しい1日は10月8日で、約20万件のメールが送信されました。
全期間・線形スケールのグラフ。10月の急増がその他の期間を圧倒しており、これはグラフの表示上の問題ではなく、データの実態を示しています。
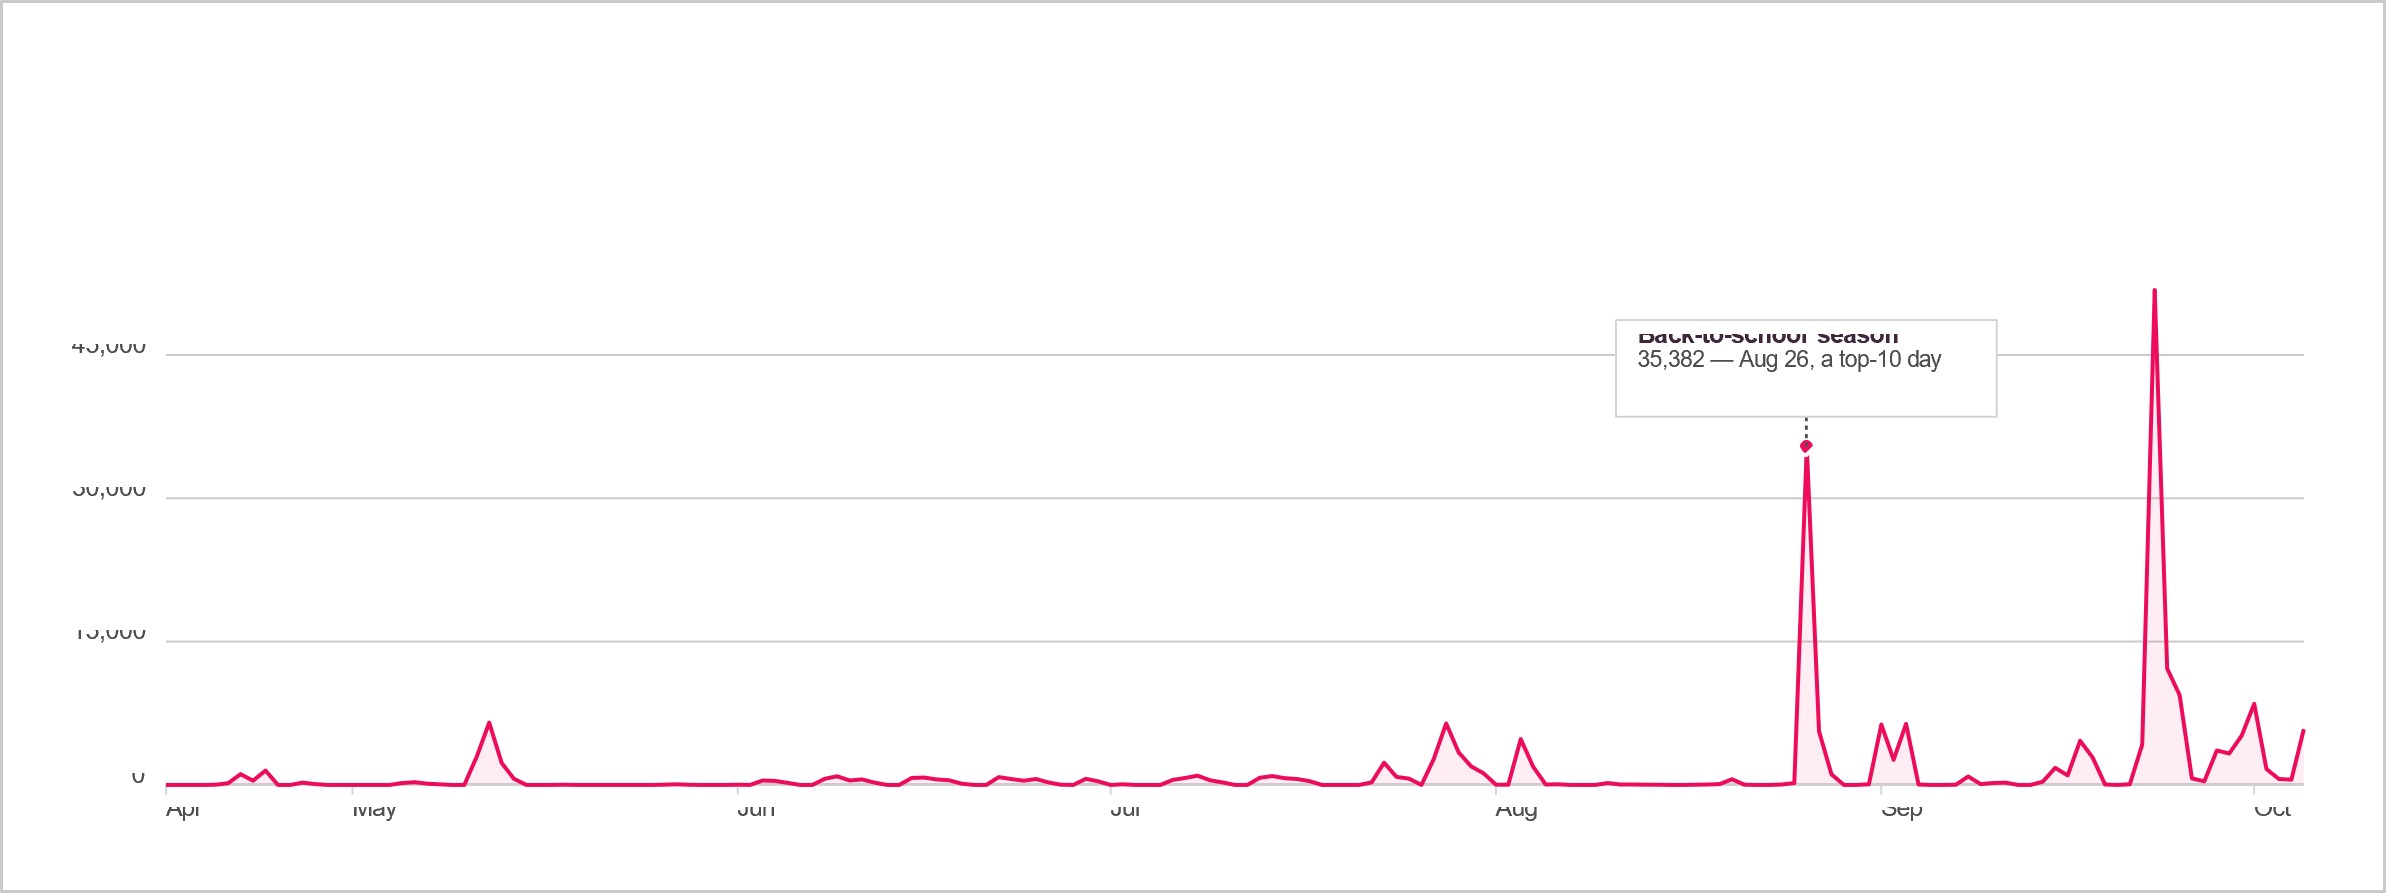
同データを拡大表示したグラフ——上記グラフのスケールでは、この期間全体がゼロに近いほぼ水平な直線として表示されます。
- カレンダー招待の中に埋め込まれた悪意あるリンク——ユーザーがほとんど疑わない形式を悪用
- Microsoftのログインページを模倣したリンクで認証情報を窃取
- 数千もの異なる送信者ドメインを使用
- 大規模かつ持続的な活動で、2026年10月15日時点でも継続を確認
攻撃者が使用する偽装はこれだけではありません。Check Point社は、悪意ある添付ファイルを含む偽のボイスメール通知など、信頼された自動メッセージを悪用する類似のキャンペーンも確認しています。詳細はCheck Point社のブログをご参照ください。
原文: https://blog.checkpoint.com/securing-user-and-access/fake-calendar-invites-target-thousands-of-organizations-in-microsoft-credential-phishing-campaign/