あるドメインにアクセスすると、空白のページが表示される。あるいは「Not Found」という一般的なメッセージが出るだけ。ログインフォームも、怪しいブランドロゴも、明らかなフィッシングコンテンツも見当たらない。
それでも、フィッシングサイトはそこに存在しているかもしれない。
Check Point社のExposure Management研究チームは、一見して非アクティブに見えるドメインの裏側に進行中のキャンペーンを隠す、大規模かつ複数地域にまたがるフィッシングインフラを発見した。少数のフィッシングURLを起点に調査を開始したところ、繰り返し利用される技術的フィンガープリントが特定され、最終的に複数地域の組織・ユーザーを標的とする数千のローテーションドメインに繋がることが明らかになった。
このインフラは、地域別パス、ローカライズ機能、セッション制御、トークンゲート型アクセスを組み合わせ、フィッシングコンテンツをどのタイミングで表示するかを制御している。誤ったURLにアクセスすれば何も表示されない。正しいパスに、正しい条件でアクセスした場合にのみ、アクティブなフィッシングのワークフローが現れる仕組みだ。
図1. 隠されたディレクトリにアクセスしない場合に返される、空白の「Not Found」ページ。
主なポイント
- アクティブなフィッシングサイトが非アクティブに見える場合がある。ルートドメインは一般的な404または「Not Found」ページを返す一方で、フィッシングコンテンツは隠されたパスや条件付きルーティングを通じてアクセス可能な状態にある。
- 技術的なフィンガープリントにより、より大きなネットワークが浮かび上がった。研究者はGoFrame HTTP ServerやCaddyの特性、レスポンスの挙動などのシグナルを組み合わせ、当初約19,000件あった候補を322件のIPアドレスに絞り込んだ。
- このインフラは数千のドメインと繋がっている。ある収集ウィンドウでは10,187件の関連ドメインが特定され、そのうち90%が最高リスクの悪意あるカテゴリに分類された。後のスナップショットでは5,785件のドメインが確認され、インフラの入れ替わりが激しいことが示された。
- キャンペーンは地域別ターゲティングを念頭に設計されている。東南アジア、欧州、中南米、イスラエル、オーストラリア、アフリカ、アジアにわたり、銀行、政府サービス、交通機関、郵便サービス、ポイントプログラムなど多岐にわたる分野のフィッシングテーマが確認された。
- このプラットフォームはモジュール型とみられる。異なるブランド、言語、地域のキャンペーン間で、共通のAPI、設定スキーマ、ローカライズフレームワーク、セッション制御が使用されていた。
404の裏に潜むフィッシングの発見
調査は、既知のフィッシングURLの少数セットから始まった。
研究者は、フィッシングページが地域別ディレクトリの内部に隠されることが多いことに気付いた。イタリア語テーマのドメインは /it というパス経由でフィッシングコンテンツを提供し、ドイツ語テーマのインフラは /de を使用していた。ルートドメインにアクセスすると、何の変哲もないエラーページが返されるだけだ。
これは可視性の問題を生む。完全なフィッシングURLはSMS、メール、WhatsApp、その他のプライベートチャネルを通じて配布される場合がある。完全なURLがなければ、従来のドメイン検査では、そこに稼働中のフィッシングページが存在するとは気付きにくい。
研究者たちは、手がかりを求めて基盤となるインフラに目を向けた。
GoFrame HTTP ServerとCaddyという珍しい組み合わせに加え、レスポンスの特性やアプリケーションの繰り返し挙動が、関連インフラを追跡するためのフィンガープリントとして活用できることが判明した。
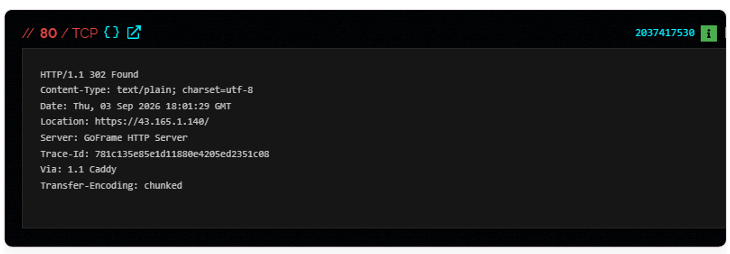
図2. 初期のフットプリントをどのように322件のIPアドレスと数千の関連ドメインに絞り込んだかを示すインフラ発見フロー。
一つのプラットフォーム、多くの地域
クラスター内の500ドメインを分析した結果、多数の地域・業種にわたるキャンペーンが明らかになった。
東南アジアのキャンペーンでは銀行、金融サービス、ポイントプログラムが多く取り上げられていた。欧州では交通機関、駐車場、税務、行政、小包配達が主なテーマだった。中南米のキャンペーンでは金融機関、政府機関、郵便サービス、社会給付プログラムが偽装対象となっていた。イスラエル、オーストラリア、アフリカ、アジアでも地域に特化したターゲティングが確認されている。
これらのキャンペーンの背後にある共通インフラは重要な意味を持つ。異なるブランドや言語を共通の技術フレームワークに差し込むことができるため、ローカライズされたフィッシング体験を複数地域で展開することが可能になる。
認証レイヤーをくぐり抜ける
あるケーススタディは、フィッシングコンテンツがいかに巧みに隠されているかを示している。
研究者たちは、中米のある金融グループの顧客を標的にしたポイントプログラムテーマのドメインを調査した。ルートドメインと一つの地域別パスにアクセスすると「Not Found」が返された。/pa というパスにアクセスすると、カスタムの認証画面が表示された。
図3. 正しい地域パスへのアクセス後に表示されるカスタム検証レイヤー。
この認証プロセスでセッショントークンが生成され、訪問者はフィッシングのワークフローへリダイレクトされる。このプラットフォームは英語、スペイン語、フランス語、ドイツ語、ポルトガル語、アラビア語、ヘブライ語、日本語、韓国語、ヒンディー語、ロシア語、中国語など多数の言語にも対応していた。
その認証レイヤーの先には、フィッシングの誘導ページ本体が存在する。
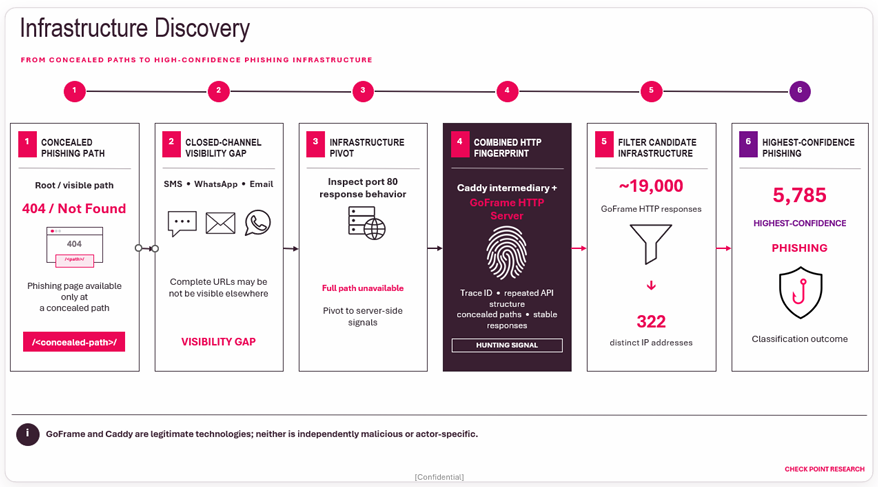
図4. 認証プロセスを経た後に表示されるメインのフィッシング誘導ページ。
研究者は、別々のキャンペーン間で同等のAPI構造と設定スキーマを発見した。ブランド、言語、通貨、特典カタログは変更可能だが、コアアーキテクチャは一貫していた。こうした共通点は、再利用可能なプラットフォームを通じて地域別キャンペーンを支援する共通ツールキットまたはオペレーターの存在を示唆している。
ドメインの裏に潜む挙動を追う
このインフラは非常に動的だ。収集ウィンドウ間でドメインとIPの関連付けが大幅に変化するため、個別ドメインを長期的な指標として活用することの価値は限定的だ。
繰り返される挙動こそが、より強力な追跡機会をもたらす。
研究者たちは、隠された地域別配信、トークン化されたアクセス、ランダム化されたAPIパス、再利用可能な設定スキーマ、ローカライズフレームワーク、セッション制御されたワークフローを、インフラが変化しても関連する展開を明らかにするための繰り返し特性として特定した。
セキュリティチームは、他の指標が怪しいインフラを示唆している場合、一般的な404または「Not Found」レスポンスにも注意を払うべきだ。サーバーの挙動、技術フィンガープリント、地域別ディレクトリ、ロケールパラメーター、トークン生成エンドポイント、繰り返されるアプリケーション構造を組み合わせることで、その下に何が隠されているかをより明確に把握できる。
研究者たちは、このインフラを特定のフィッシングキット、サービスプロバイダー、オペレーター、脅威グループに確定的に帰属させることはできなかった。入手可能な証拠は共通フィッシングツールキットの存在を支持するが、特定の帰属には追加の証拠が必要だ。
完全な調査内容、方法論、インフラ分析、ケーススタディ、および追跡推奨事項については、完全レポートをご参照いただきたい。
Check Point社のExposure Managementが、フィッシングサイトやブランドなりすましの検出、悪意あるインフラの発見、組織を標的とする脅威への対策においてどのように役立つかをご確認いただきたい。
原文: https://blog.checkpoint.com/security/researchers-uncover-thousands-of-phishing-domains-hiding-behind-inactive-pages/