9月、ペンシルバニア州のあるテレビ局の視聴者に「有権者プロファイルを確認してください」というテキストメッセージが届いた。同局の調査記者は送信者を特定できず、リンクはマルウェアとしてフラグが立てられた。Check Point社のExposure Managementリサーチャーがそのリンクを追うと、政治献金ページへと誘導されていた。
この小さな出来事は、Check Point社が発表した2026年米国中間選挙の脅威に関するレポートの主な発見を象徴している。有権者はどのメッセージが本物かを判断しにくくなっており、攻撃者はその疑心暗鬼から利益を得ているのだ。
正規の連絡と偽の連絡が見分けられない
7月から9月にかけて、ロードアイランド州とワシントン州の選挙管理事務所は、有権者に登録情報の確認を求める偽のメールやテキストについて警告を発した。コネチカット州の州務長官は、州名を詐称したなりすましメールについて警告を出した。ロードアイランド州のメールは、2つの実在する州のドメイン名を組み合わせたアドレスから送られており、24時間以内に免許が失効するという脅し文句が含まれていた。有権者登録と免許は無関係だが、期限が迫っているため、人々は確認する前にクリックしてしまいがちだ。
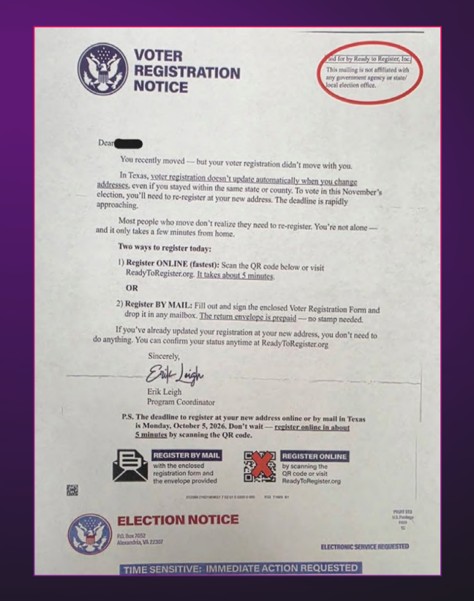
図1:ヘイズ郡選挙管理委員会が報告した有権者登録通知書
正規の政治的連絡も同じスタイルを使っている。テキサス州では、ヘイズ郡が公式登録通知に見せかけたダイレクトメールについて住民に警告した。そのメールにはQRコードが含まれており、個人情報を収集するサイトへ誘導するものだった。送信者は実在する第三者有権者登録団体とみられ、ノースカロライナ州とジョージア州の選挙管理当局は7月にその郵送物に懸念を示した。ジョージア州では、ある小規模なニュース媒体が、受信者の「有権者確認ファイル」がシステム監査でフラグ立てされたと伝える選挙献金メールをフィッシング詐欺として報道した。
こうした混乱は攻撃者に有利に働く。ある不審なメッセージが本物だったと知った有権者は、次のメッセージを疑う理由が薄れ、たとえ偽物であっても引っかかりやすくなる。
流出データが偽メッセージを信頼させる
あなたの個人情報を知っているメッセージは、信頼を得やすい。8月31日、「Nexus」と名乗る売り手がロシア語のフォーラムに、米国およびカナダの1億7,000万人以上の身分証明書スキャンデータを出品した。出品情報によれば、1億5,300万件以上の運転免許証が含まれていた。ほとんどの州ではオンライン登録の際に免許証番号を求めるため、その情報を引用したメッセージは選挙管理事務所からの正規の連絡に見えてしまう。
他の情報漏洩も同様の傾向を示している。Check Point社のExposure Managementリサーチャーは、オクラホマ州選挙管理委員会のメールアドレスに紐づく9件の認証情報を発見した。そのうちいくつかは9月の時点でも公開されていた。パスワードが現在も有効かどうかは確認できないが、メールアドレスだけでも選挙スタッフをターゲットにしやすくなる。7月にはホワイトハウスが、中国とその代理組織が最大2億2,000万人のアメリカ人の有権者登録データを購入・窃取・ハッキングしたと発表した。ただし、政府当局者は情報機関がそれぞれの手段でどれだけのデータが取得されたかを確認できていないと述べている。
詐欺はニュースに乗じる
9月9日、トランプ大統領が共和党が議会を維持すれば5,000ドルを支給すると約束したスピーチから数時間以内に、受信者にその金額を「受け取る」よう誘うフィッシングテキストが出回った。テキサス州ラマー郡の保安官事務所は、政府の給付金が迷惑テキストのリンクで届くことはないと住民に警告した。
Check Point社のExposure Managementリサーチャーは、中間選挙関連のページを掲載したKalshiおよびPolymarketを模倣したフィッシングサイトも発見した。また、両党の候補者名を使ったグッズ販売サイトが、1つのアナリティクスIDを共有する281ドメインにわたって展開されていることも確認した。これらのストアが悪意のあるものかは不明だが、決済はサイト上で直接行われるため、支持者が正体不明の運営者のページにカード情報を入力することになる。
動画も新たなリスクをもたらす。ニュースロゴを付した有名人の編集動画が視聴者に特定の政党への投票をしないよう促しており、AFP通信が引用した研究者らはこれをロシアの偽情報工作と関連づけた。キャンペーンでは対立候補のAI生成動画も広告に使用されており、政治的ディープフェイクを規制する法律を持つ31州のうち28州では、全面禁止ではなく情報開示のみを義務づけているにすぎないと全米州議会議員会議は指摘している。
確認されなかった脅威と今後の対応
Check Point社のExposure Managementリサーチャーは、投票システムや票の集計を標的とした活動は確認しなかった。9月1日から10月1日の間に、「vote」を含む新規ドメインが約4,394件、「election」を含むドメインが1,036件登録された。現時点ではフィッシングへの悪用は確認されていないが、新規ドメインは選挙直前の数週間まで休眠状態にあることが多い。
表1:Check Point社のExposure Managementが収集した選挙関連ワードを含む新規ドメイン
有権者は以下の習慣で身を守ることができる:
- メッセージに含まれるリンク・QRコード・電話番号を使わず、州または郡の公式選挙サイトに直接アクセスする。
- 送信者アドレスや正確な個人情報を信頼の根拠にしない。漏洩データによりいずれも偽造可能なため。
- 緊急性を感じたらむしろ立ち止まる。また、携帯電話会社にPINを設定し、番号の不正移転(SIMスワッピング)を防ぐ。
選挙日が近づくにあたって
選挙日が近づく中、Check Point社のリサーチャーは、信頼できる情報を得るために地元の公式選挙チャネルを利用することを推奨している。有権者は、そっくりドメイン・想定外の選挙関連メッセージ・個人情報の要求に注意すべきだ。一方、選挙管理事務所は漏洩した認証情報の監視と多要素認証の義務化によりセキュリティを強化でき、選挙運動は有権者への全連絡で自身を明確に識別するべきである。
Check Point社のExposure Managementリサーチャーは、ダークウェブフォーラム・新規登録ドメイン・漏洩した認証情報を監視することで選挙関連の詐欺を発見している。同プラットフォームはセキュリティチームに対して組織の外側からの視点を提供し、攻撃者が悪用する前にリスクを特定・修正できるよう支援する。
今後数週間、正規の選挙キャンペーン連絡が増加するとともに、それを模倣した詐欺的なメッセージも増える可能性がある。有権者・選挙運動スタッフ・選挙管理当局のいずれであっても、行動を起こす前にメッセージを確認するための数分間が大きな違いをもたらす。
完全な調査結果・分析・推奨事項については、Check Point社のExposure Managementによる「2026年米国中間選挙の脅威:選挙前アップデート」レポートの全文をご覧いただきたい。
原文: https://blog.checkpoint.com/exposure-management/election-scams-are-getting-harder-to-spot-as-real-campaign-outreach-and-fraud-converge/