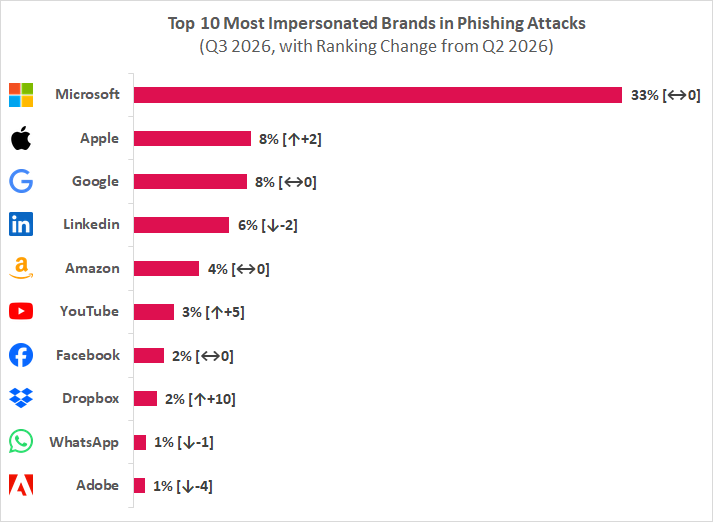
2026年第3四半期において、Microsoftはフィッシング攻撃で最も多くなりすまされたブランドとなり、Check Point Researchが追跡したブランドなりすまし攻撃全体の33%を占めました。これは前四半期(Q2)の23%から大幅に増加した数字です。攻撃者がMicrosoftを標的に選ぶ理由は明確で、Microsoft認証情報を盗めば、メール・ファイル・コラボレーションツールを含む企業環境全体へのアクセスが可能になるためです。一方、他の多くの上位ブランドは主に個人アカウントへのアクセスに留まります。続いてApple・Google・LinkedIn・Amazonがトップ5を形成し、これらのブランドだけで全攻撃試行の半数以上を占めており、攻撃者がいかに信頼性の高い少数のブランド名に依存しているかが浮き彫りになっています。また今四半期は、攻撃者がClaudeやGoogle Antigravityといった生成AIおよび開発者向けツールを悪用した事例も確認されました。さらに、パスワード窃取にとどまらず、被害者自身に悪意あるターミナルコマンドを実行させたり、リモートアクセスソフトウェアをインストールさせたりする手口も観測されています。
主な調査結果
- Microsoftのシェアが急拡大。全ブランドフィッシング試行の33%を占め、2026年Q2の23%から増加。他のいかなるブランドと比較しても約4倍のシェアとなっています。
- Appleが2位に浮上。Appleは2ランクアップして8%となり、3位のGoogleと同率。LinkedInは2ランク下落して4位(6%)となりました。
- DropboxとYouTubeが最大の上昇幅を記録。Dropboxはトップ10圏外から一気に8位へ、YouTubeは5ランク上昇して6位に入り、今四半期初めてトップ10入りしました。
- テクノロジー業界が最も標的にされた業界として首位を維持。次いでソーシャルネットワーク、銀行・金融が続きました。いずれも人々が最も価値の高いアカウントを保有する分野です。
- AIおよび開発者向けツールが新たな攻撃の標的に。攻撃者は偽の支払い失敗メールを用いてClaudeを、悪意あるインストールコマンドを用いてGoogle Antigravityをそれぞれなりすましの対象とし、AIやコーディングプラットフォームを利用するユーザーを狙いました。
2026年Q3においてフィッシング攻撃で最も多くなりすまされたブランドは?
Microsoftは2026年Q3のランキングで大差をつけて首位となり、そのシェア33%は2位・3位のAppleおよびGoogleの約4倍に相当します。それ以外では、トップ10圏外から8位へと躍進したDropboxと、5ランク上昇して6位となったYouTubeが大きな順位変動を見せました。
攻撃者が最も多くなりすましに利用した業界は?
2026年Q3において最も多くなりすまし攻撃の対象となった業界はテクノロジーで、次いでソーシャルネットワーク、銀行・金融が続きました。この順位は、人々が最も価値の高いアカウント——業務用メールやクラウドストレージ、SNSプロフィール、そして金融資産——を保有している分野を反映しています。
今四半期のブランドフィッシング攻撃の具体的な手口
以下に、Check Point Researchが今四半期に観測した攻撃手法の例を示します。偽のAI課金通知から、訪問者自身に悪意あるコマンドを実行させることを目的とした偽サポートページまで、多岐にわたる手口が確認されています。
Claude:偽の支払い失敗メール
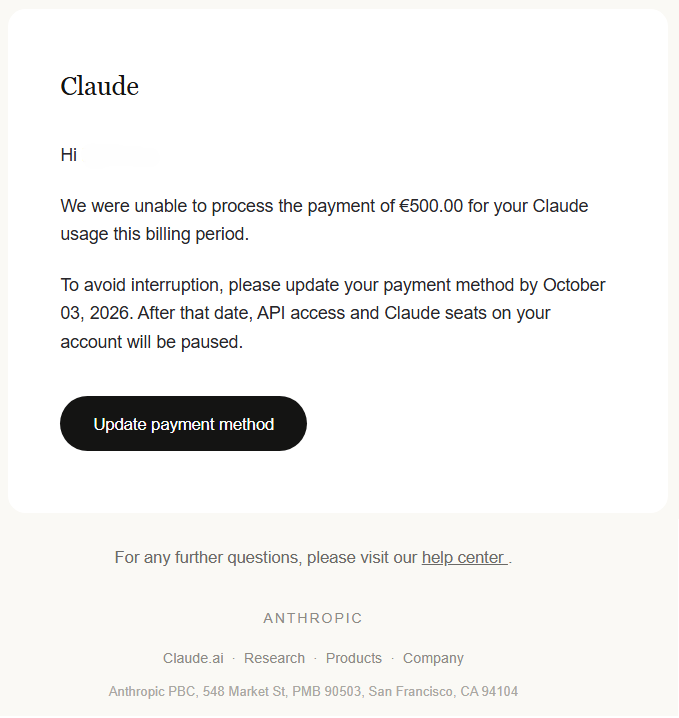
2026年10月に送信されたフィッシングメールは、AnthropicのAIアシスタント「Claude」を装い、受信者のアカウント支払いが処理できなかったと主張するものでした。このメールは「billing-update@account-notif[.]com」という正規ではないアドレスから送信され、ClaudeおよびAnthropicのブランドを使用し、件名は「Payment failed for your Claude account(Claudeアカウントの支払いが失敗しました)」となっています。メール本文では、今回の請求期間における500.00ユーロの支払いが拒否されたと述べ、支払い方法を更新しない限りAPIアクセスとClaudeシートが一時停止されると警告しています。「Update payment method(支払い方法を更新する)」ボタンが緊急感を煽り、被害者を不正な支払い更新プロセスへ誘導することで、金融情報とアカウント認証情報の双方が危険にさらされます。
Google Antigravity:悪意あるインストールコマンド
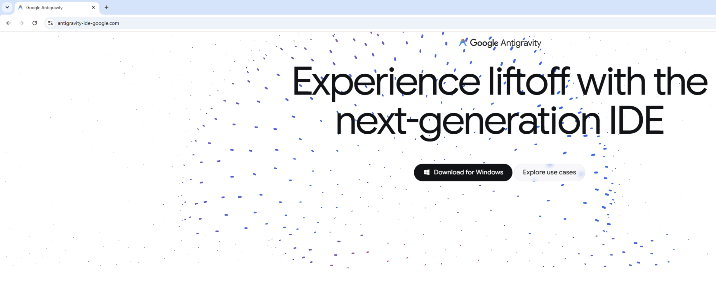
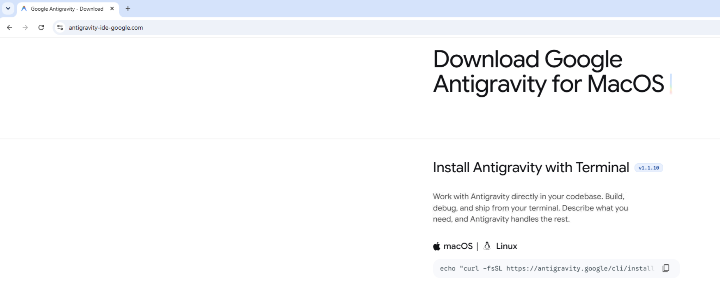
「antigravity-ide-google[.]com」というウェブサイトは2026年9月に登録され、Googleのエージェント型ソフトウェア開発プラットフォーム「Google Antigravity」を装っています。訪問者には一見正規に見えるLinuxインストールコマンドが表示されますが、実際にはBase64エンコードされたコマンドをデコードして実行するものです。このコマンドは外部サーバーからシェルスクリプトをダウンロードして実行し、攻撃者が被害者のシステム上でリモートコード実行(RCE)を行えるようにします。
Apple:Macユーザーを標的にした偽サポート記事
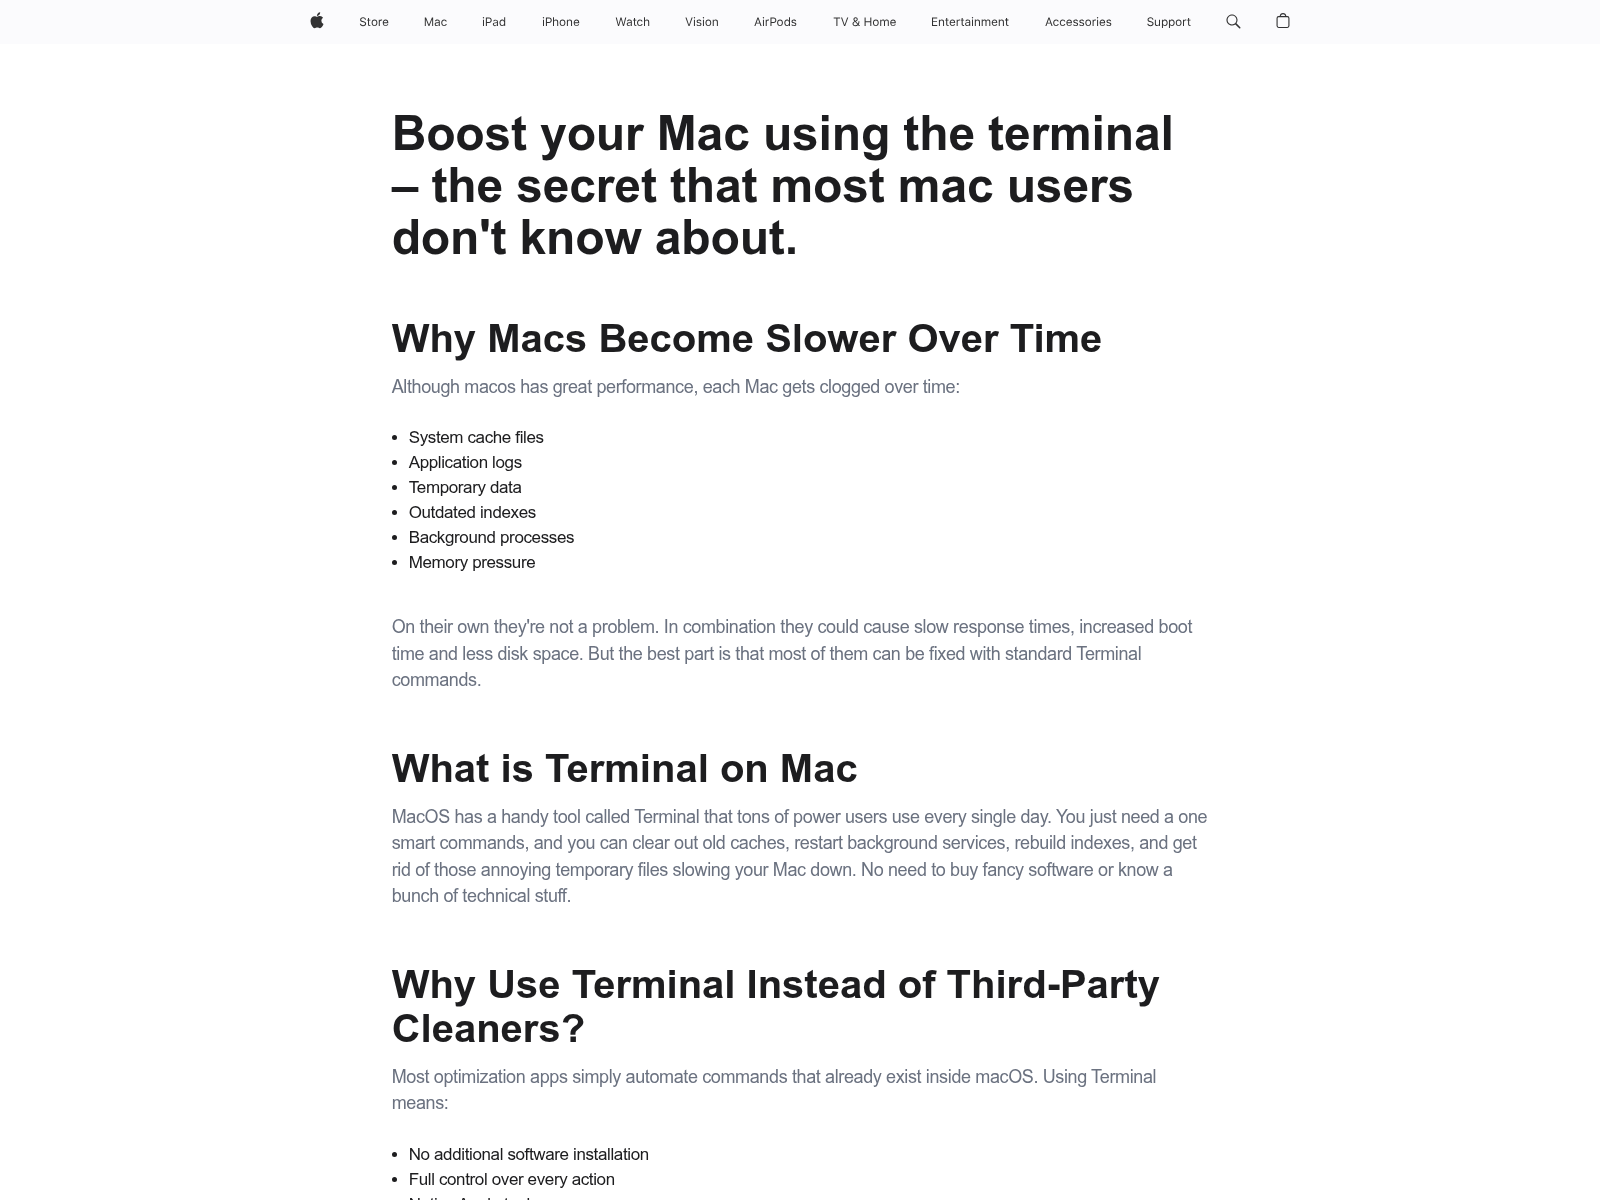
「apple-support[.]today」というウェブサイトは2026年9月に登録され、Appleのブランド・ナビゲーションメニュー・Macのパフォーマンスに関するコンテンツを含めて、公式Appleウェブサイトを精巧に模倣しています。訪問者が閲覧するページには「Boost your Mac using the terminal(ターミナルを使ってMacを高速化する)」というタイトルの記事が掲載されており、ターミナルコマンドによってパフォーマンスが向上すると謳いながら、実際にはユーザー自身に悪意あるコマンドを実行させることを目的としています。このページがAppleの公式サイトに非常に酷似しているため、ユーザーはこのアドバイスが正規のものでAppleが推奨していると誤解する可能性があります。なお、正規のAppleサポートウェブサイトはsupport.apple.comです。
Docusign:リモートアクセスソフトウェアをインストールさせる偽リーダーアップデート
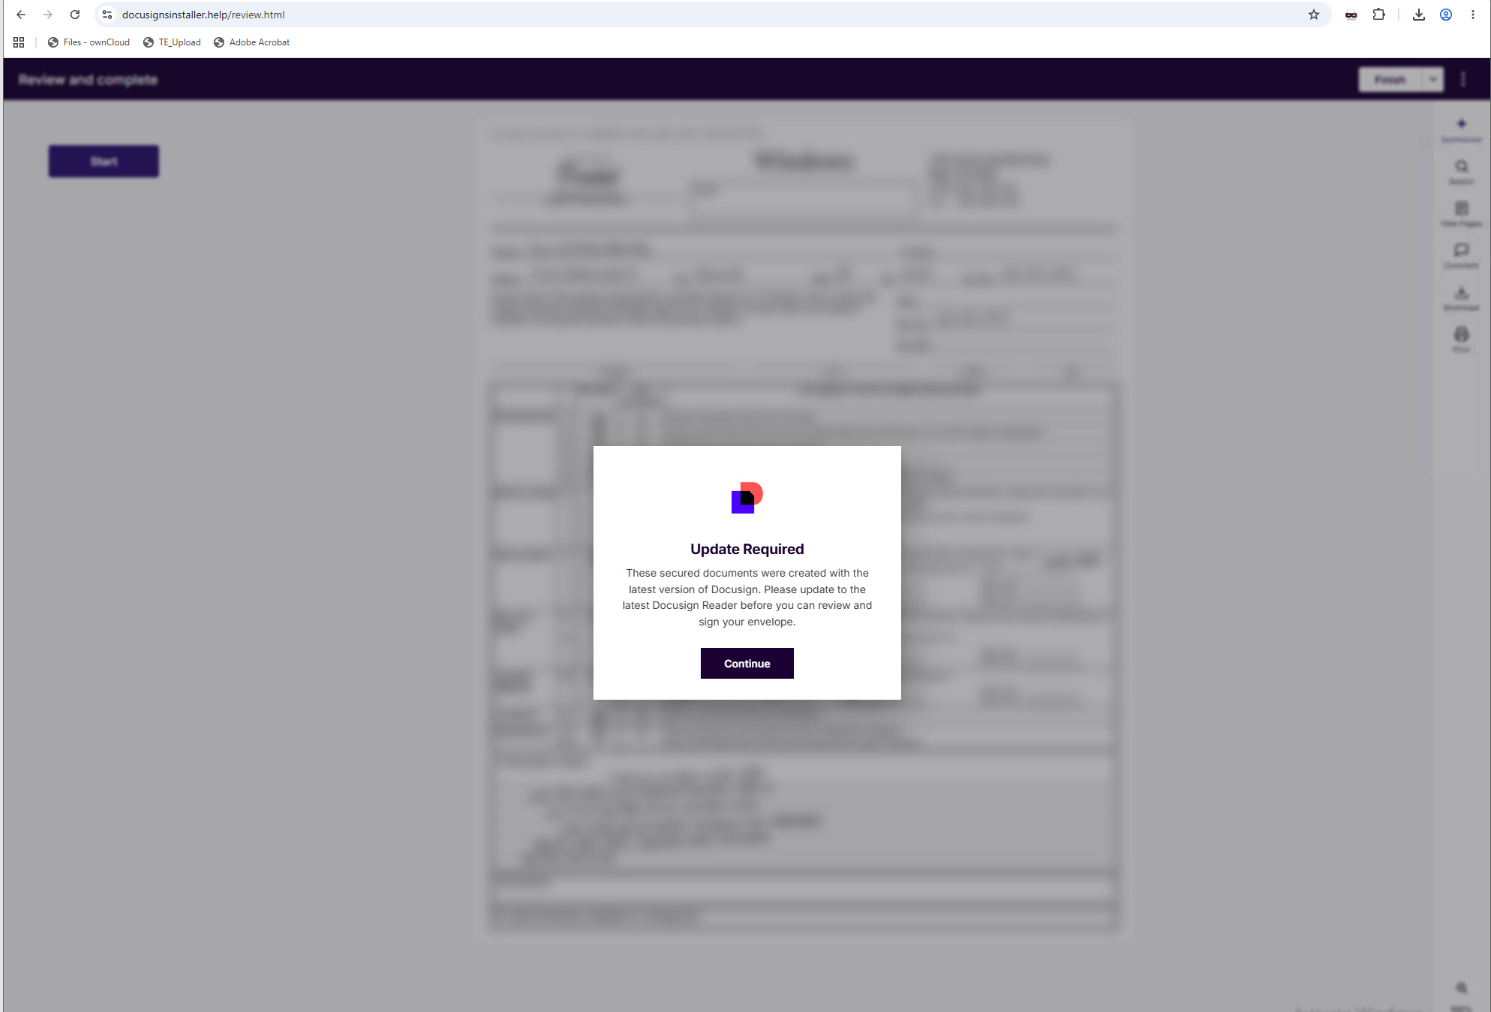
Docusignを装った類似した特徴を持つ複数のウェブサイトが2026年9月(最初のドメインはdocusigninstalleradmin[.]help)から登録され始め、10月初旬にかけて類似したウェブサイト(例:docusignsinstaller[.]help)が次々と登録されました。最近確認されたアクティブなサイトでは、署名待ちの書類があるように見せかけ、「Update Required(アップデートが必要です)」という表示で、書類を開くためにDocusign Readerのアップデートが必要だと主張しています。「続行」をクリックすると、リモート管理ツールである「fleetdeck_installer」がダウンロードされます。FleetDeckは正規のリモートモニタリング・管理(RMM)製品ですが、偽のDocusignサイトを通じて配布されていることから、その目的は被害者のデバイスへの不正なリモートアクセス獲得にあるとみられます。
組織はブランドフィッシングにどう対処すべきか?
ブランドなりすましが有効なのは、ソフトウェアの欠陥ではなく、身近なブランドへの信頼を悪用するためです。生成AIが攻撃者による巧妙なメールや偽ウェブサイトの大量生成を可能にするにつれ、こうした攻撃は件数・巧妙さともに増加し続けます。そのため、事後対応よりも予防の価値がますます高まっています。具体的な対策としては以下が挙げられます。
- フィッシングメールをインラインで遮断し、受信トレイに届く前に止める。
- AIを活用した検知技術により、ブランドなりすまし・ビジネスメール詐欺(BEC)・認証情報の収集・QRコードフィッシング・AI生成攻撃を、手動レビューよりも高精度に検出する。
- Microsoft 365・Google Workspace・コラボレーションツールを一つのプラットフォームで保護し、運用の複雑さを低減する。
- 調査・対応を自動化し、セキュリティチームが実際の脅威をより迅速に解決できるようにする。
- ITが承認していないリモート管理ツールを監視する。攻撃者は正規のRMMソフトウェアを悪用してアクセスを獲得する可能性があるためです。
Check Point Email Securityはこれらの機能を統合し、インライン防御とAIを活用した脅威検知を組み合わせることで、高度なフィッシング攻撃がユーザーに届く前に阻止します。
保護はメール受信トレイの外にも及ぶ必要があります。フィッシングページの多くは本物のサイトのコピーから始まるためです。オープンウェブ・ディープウェブ・ダークウェブにわたってなりすましドメインやクローンされたログインページをスキャンし、迅速なテイクダウンプロセスによって偽サイトを閉鎖することで、顧客が認証情報やカード情報を入力する前に被害を防ぐことができます。Check PointのExposure Managementはコピーページを利用したフィッシング攻撃の66%を検出し、テイクダウン依頼の99%以上を解決しており、多くのケースで12時間以内に対応が完了しています。
原文: https://blog.checkpoint.com/security/inside-the-q3-2026-brand-phishing-report-microsoft-now-accounts-for-one-in-three-brand-impersonation/