AIエージェントは急速に本番環境へと移行しています。エージェントは企業データを読み取り、ツールを呼び出し、ビジネスシステム全体にわたってアクションを実行します。そこに新たな問題が生じています。エージェントが完全に認証・認可されていたとしても、誤った動作へ誘導される可能性があるのです。
Google CloudのGemini Enterpriseは、エージェントを一元管理するコントロールプレーンを企業に提供します。Check Point社はそのコントロールプレーンを拡張し、AIに特化したリスク評価とリアルタイムのコンテキスト対応型保護を加えています。本記事では、Check Point社がどこで統合を行い、セキュリティチームにとってどのように機能するかを詳しく説明します。
エージェントのオーケストレーション、レジストリ、ゲートウェイ層に関するGoogle Cloudの方針は、明確な設計パターンを示しています。すなわち、AIの集中コントロールプレーンが、スケーラブルかつセキュアなエージェントシステムを構築するための主流な手法になりつつあるということです。2025年7月、Google CloudはGemini Enterpriseの機能強化を発表し、エージェントのセキュリティ確保・監査・集中管理を目的とした複数の新機能を追加しました。
- Agent Registry(エージェントレジストリ):組織全体で構築されたすべてのエージェントを一元的に確認できる単一のガラスペイン。組織内のすべてのAIエージェント、サーバー、接続を一元管理するライブラリとして機能し、管理者がエージェントの乱立(スプロール)を監視できるようにします。
- Agent Gateway(エージェントゲートウェイ):組織のエージェントエコシステム全体にわたるすべてのインタラクションを保護・統制するための中央コントロールポイント。きめ細かなアクセス制御の適用に加え、プロンプトインジェクション、ツールポイズニング、データ漏えいへの対策も可能です。
これら2つの機能は、最初のエージェントが導入されて以来セキュリティチームが問い続けてきた疑問——「どんなエージェントが存在するのか」「何にアクセスできるのか」「どこで判断を強制できるのか」——に対する回答となっています。
Check Pointの統合ポイント
Check Point AI Agent Securityは、上記の両サービスおよびエージェントの可観測性(オブザーバビリティ)と統合し、エージェントスタック内のすべてのインタラクションを保護します。
- ワークフロー前のリスクポスチャ評価(Agent Registry):Check Point社の可観測性機能がレジストリを読み取り、ワークフロー開始前にエージェントおよびその接続ツールのリスクポスチャを可視化します。チームはリスクのある設定、権限、Model Context Protocol(MCP)接続を把握し、エージェントが本番環境に移行する前に境界を設定できます。
- プロンプト防御(Agent Gateway):ユーザーとエージェント間、およびエージェント間(Agent2Agent/A2A)のすべてのトラフィックが、Agent Gatewayのサービスエクステンションとして組み込まれたCheck Point社のプロンプトインジェクション防御によって審査されます。検査はエージェントが実行する前にインラインで行われます。
- MCPセキュリティ(Agent Gateway):MCPのツール呼び出しをカタログ化し、エージェントのIDに対して権限を検証します。MCPサーバーのコンテンツに含まれる間接的なプロンプトインジェクションはリアルタイムでブロックされます。
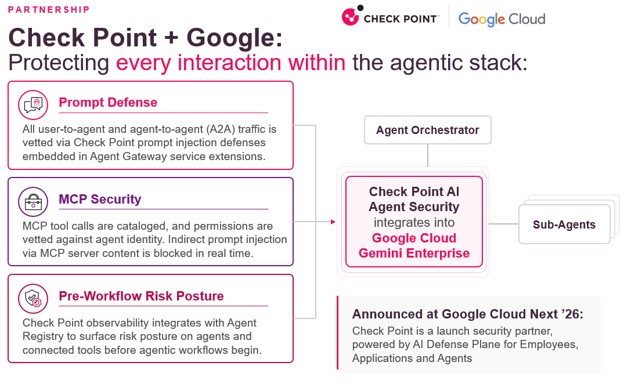
重要な設計上の考え方:Check Point社はエージェントがあるアクションを実行する権限を持っているかどうかだけでなく、インタラクションの全体的なコンテキストを踏まえてそのアクションが適切かどうかを評価します。プロンプト、レスポンス、ツール呼び出し、複数ステップにわたる動作がすべて評価対象となります。
セキュリティチームにとっての実際の姿
この統合は、多くのセキュリティチームが求める3つの問いを中心に構成されています。
自社のエージェントはどこにあるのか?Agent Registryは、エージェント、コンポーネント、ツール、MCPの接続を含むエージェント資産の一元的な可視化を提供します。Check Point社はその上にポスチャ評価とポリシー制御を追加することで、どのエージェントがリスクをもたらすかを把握し、本番環境投入前に境界を設定できます。
本番エージェントを保護できるか?攻撃者がプロンプトインジェクションを使ってエージェントを誘導し、承認済みのツールを意図しない目的で呼び出させようとするケースを想定します。Check Point社はAgent Gatewayと連携してインラインで、入力内容、ツールのレスポンス、意図されたアクションを総合的に評価し、実行前に安全でないステップをブロックします。
機密データを内部に留められるか?エージェントはあらゆる処理で企業データに触れます。Check Point社はゲートウェイでのインタラクションを検査し、機密データとその利用状況を特定したうえで、情報が返却・転送・下流ツールへ引き渡される前にポリシーを適用します。
本番環境スケールに対応した設計
この統合を支えるランタイムエンジンは、すでに大規模なエージェントトラフィックを保護した実績があります。Dropboxでは、1日数百万件にのぼるAIインタラクションを保護し、現実の脅威の99.8%をブロック、平均レイテンシ40ms未満、本番環境での誤検知率0.5%未満を達成しています。Nuankでは、100以上の言語にわたり1アプリあたり1日100万件超のトランザクションを誤検知率0.01%で保護しており、ポリシーのカスタマイズにコード変更なし、数分でのデプロイを実現しています。
ゲートウェイにおいてスピードは重要です。レイテンシやノイズを増加させるセキュリティは無効化されます。高速かつ精度の高いセキュリティこそが継続的に機能します。
利用開始について
Check Point社は、Google Cloud Next ’26で発表されたGoogle Cloud Gemini Enterpriseのローンチセキュリティパートナーであり、従業員・アプリケーション・エージェントを対象としたCheck Point AI Defense Planeによって提供されます。Google Cloud上のお客様は、エージェント資産の探索、リスク評価、ポリシー設定、実行時のエージェント動作検査を行いながら、開発チームは開発を継続することができます。
原文: https://blog.checkpoint.com/securing-the-cloud/securing-ai-agents-from-discovery-to-runtime-check-point-on-google-clouds-gemini-enterprise/