オンラインプラットフォームは、不審なアカウントや行動を識別するためにデジタルシグナルを活用しています。アンチディテクトブラウザは、異なるユーザー・デバイス・場所に見えるブラウザプロファイルを大量に作成・管理できるようにすることで、こうしたシグナルの信頼性を低下させます。
これらのツールには正当な用途もありますが、Check Point Researchは、アカウント乗っ取りや決済詐欺などの犯罪行為にアンチディテクトブラウザが利用されているという証拠を犯罪エコシステム内で記録しました。AIと自動化によって、こうした行為の規模はさらに拡大し得ます。
主な調査結果
- アンチディテクトブラウザにより、異なるユーザー・デバイス・場所から来ているように見える、独立した多数のブラウザプロファイルを管理できます。
- Check Point Researchは、アカウント乗っ取り、決済詐欺、その他の悪意ある活動にアンチディテクトブラウザが犯罪エコシステムで利用されているという記録を発見しました。
- これらのアカウントは、影響力行使工作(インフルエンスオペレーション)の調整にも使われる可能性があり、選挙を前にした時期はとりわけ懸念が高まります。
- AdsPower、MultiLogin、Kameleといったアンチディテクトブラウザは、ブラウザフィンガープリントの操作とプロキシ統合、自動化、マルチアカウント管理を組み合わせています。
- AIの統合と自動化により、複数の独立したIDにわたるコンテンツ生成や活動が支援され、これらの工作の規模がさらに拡大する可能性があります。
- 組織は個々のアカウントの行動にとどまらず、協調的な活動を明らかにし得るインフラ・ネットワーク・セッションのシグナルを監視する必要があります。
アンチディテクトブラウザとは何か
ブラウザはあらゆるウェブサイトに対し、デバイスの画面解像度、タイムゾーン、ブラウザの種類、フォント、WebGL情報、ハードウェアの特性など、ユーザーを識別するための情報を送信しています。これらのシグナルが組み合わさって「ブラウザフィンガープリント」を形成します。
アンチディテクトブラウザはこれらのシグナルを操作することで、各ブラウザプロファイルを別々のユーザーまたはデバイスとして見せることができます。Facebook、Instagram、TikTok、YouTube、Xといったソーシャルメディアプラットフォームを含む複数のオンラインアカウントの管理に広く利用されており、Eコマース、金融サービス、プロフェッショナルネットワーク上のアカウント管理にも活用されています。
その結果、視認性における重大な課題が生まれます。一人のオペレーターが多数のプロファイルを操作しながら、それぞれがプラットフォームには独自のデバイス特性とネットワークIDを持つ独立したユーザーとして見えてしまうのです。
Check Point Researchは、アンチディテクトブラウザがこの接続を隠蔽できる5つのレイヤーを特定しました。それはデバイス、ネットワーク、セッション、行動、コンテンツという層にまたがっています。
図1 – アンチディテクトブラウザがプラットフォームの検知手法を回避する5つのレイヤー
サイバー犯罪におけるアンチディテクトブラウザの利用
アンチディテクト技術の重要性は、複数のソーシャルメディアプロファイルを管理するだけにとどまりません。
Check Point Researchは、アンダーグラウンドフォーラムや犯罪マーケットプレイスで、アンチディテクトブラウザがより広範な攻撃ワークフローに組み込まれているという文書化された記録を発見しました。これには、盗んだセッションクッキーをブラウザプロファイルに読み込むアカウント乗っ取り工作、支払いカード詐欺、不正ローン申請、偽アカウントの大量作成などが含まれています。
調査員が特定したあるアンダーグラウンドフォーラムの広告では、収集したセッション認証情報をアンチディテクトブラウザに直接エクスポートする機能を持つ「adversary-in-the-middle(中間者攻撃型)」エンジンが提供されていました。また別の採用投稿では、セッションクッキーや認証トークンを含むデータ収集のために複数のアンチディテクトプラットフォームと互換性を持つインフォスティーラー型マルウェアが宣伝されていました。
この組み合わせが重要なのは、攻撃者が単一の回避技術に依存していないからです。アンチディテクトブラウザは、盗まれた認証情報、住宅用プロキシ(Residential Proxy)、操作されたデバイスIDを組み合わせた、より大きなインフラの一要素となり得ます。
スケールのために構築された商業エコシステム
Check Point Researchが分析したツールは、こうした能力がいかに手軽に利用できるようになっているかを示しています。例えばAdsPowerは、数千ものプロファイルをサポートする価格体系を公開し、複数のプラットフォームでの「いいね」、コメント、ダイレクトメッセージ、フォロワー収集といった活動の自動化テンプレートを提供しています。インターフェースでは、WebRTC、タイムゾーン、場所、言語などのフィンガープリントパラメータを個別プロファイルごとに設定することも可能です。
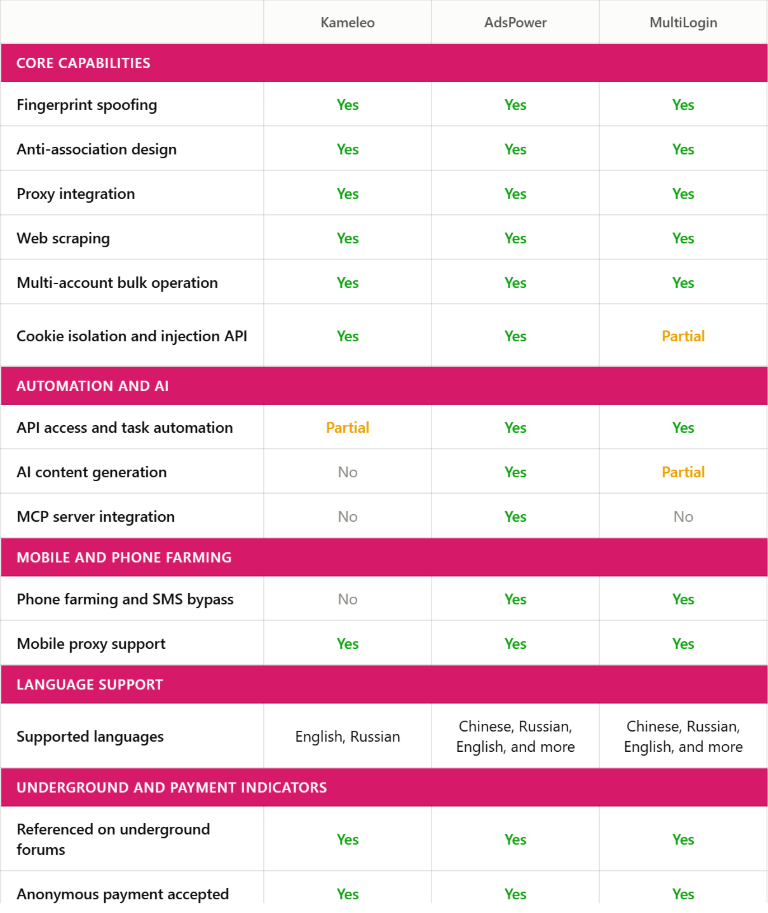
図2 – 代表的なアンチディテクトツールの比較
MultiLoginも同様に独立したブラウザプロファイル、自動化サポート、モバイルインフラを提供しており、Kameleloはブラウザフィンガープリントの操作と自動化機能を提供しています。また研究では、これらのツールについてのロシア語のアンダーグラウンドフォーラム上での議論や広告も確認されました。
その結果、サブスクリプション、ドキュメント、自動化、カスタマーサポート、各種連携機能を備えた、通常の商用ソフトウェアのように体裁の整ったエコシステムが構築されています。
AIがアンチディテクト工作の規模を変える理由
AIはこのインフラにさらなる層を加えます。以前は、多数のIDを維持するには多大な手作業が必要でした。プロファイルの作成・維持・運用を行い、コンテンツを執筆・配布しなければなりませんでした。
今回の調査は、そのワークフローの一部がどのように自動化できるようになっているかを示しています。AdsPowerは、大規模言語モデル(LLM)ワークフローとの統合のための専用Model Context Protocol(MCP)サーバーを宣伝しており、自動化テンプレートや、実際の運用前にアカウントの活動履歴を作成するためのツールも提供しています。
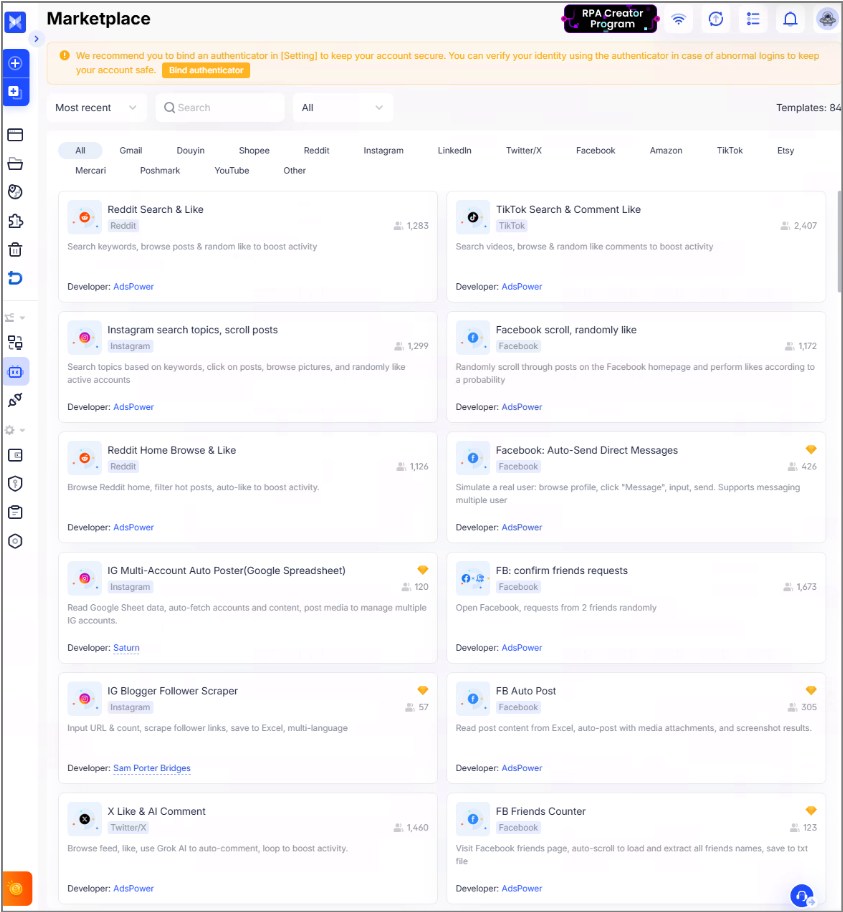
図3 – AdsPowerのRPAマーケットプレイスには、主要プラットフォームにわたるバルクアカウント活動のための既製自動化テンプレートが掲載されており、自動「いいね」、コメント、ダイレクトメッセージ、フォロワー収集、AIアシスト型エンゲージメントなどが含まれています。
組織がアカウントの行動を超えて監視すべき理由
セキュリティチームにとって、今回の調査はより広範な課題を浮き彫りにしています。それは、アカウントそのものを検知するだけでは不十分かもしれないということです。
アンチディテクトブラウザは、セッション・デバイス・ユーザーが正当に見えるかどうかを判断するために組織が使用するシグナルの多くを操作するように設計されています。Check Point Researchは、大規模な住宅用プロキシインフラ、WebRTC抑制パターン、異常なクッキーインジェクションシーケンス、ウェブトラフィック内のアンチディテクトブラウザシグナルなど、インフラレベルの指標への注意を高めることを推奨しています。
また、セッション監視システムが認証前のセッション異常を特定できるかどうかを確認し、デバイスの一貫性やセッションの継続性に大きく依存している不正検知コントロールの評価も必要です。
アンチディテクトブラウザへの組織の対応策
アンチディテクトブラウザが個々のアカウントを単独で評価することを難しくする中、組織はより広範なインフラおよびセッションレベルでの検知を強化すべきです。Check Point Researchはいくつかの領域に注力することを推奨しています。
- インフラシグナルの監視:アンチディテクトブラウザの指標、大規模な住宅用プロキシの使用、WebRTC抑制パターンを監視する。
- セッション監視の強化:認証前セッションに関わる異常や、異常なクッキーインジェクションシーケンスを特定する。
- 不正検知コントロールの見直し:デバイスの一貫性やセッションの継続性に大きく依存したコントロールを評価する(これらのシグナルは操作され得るため)。
- 連携した活動の把握:個々のプロファイルの行動だけに依存せず、アカウント横断で不審な行動を評価する。
アンチディテクトブラウザには正当な用途もありますが、同じ能力が悪意ある工作を支援することもあります。ID偽装、自動化、プロキシインフラ、AIを活用したコンテンツ生成の組み合わせにより、見かけ上は独立した多数のオンラインIDを運用することが容易になり得ます。
これらの能力が進化するにつれ、組織は個々のアカウントを超え、それらをつなぐインフラとシグナルを考慮する必要があります。重要な問いは次第にこうなっています。「何千もの一見独立したアカウントは、本当に独立しているのか?」
原文: https://blog.checkpoint.com/security/antidetect-browsers-how-ai-is-scaling-online-fraud-and-account-takeovers/