Amazonが秋のプライムデーイベント「Prime Big Deal Days」(2026年10月6〜7日)の開催を準備する中、サイバー犯罪者はすでに年間最大規模のオンラインショッピングイベントへの期待感を悪用し始めています。Check Point Researchの新たな調査結果によると、Amazon関連ドメインの登録数が大幅に増加しており、オンラインショッパーを標的にしたフィッシングキャンペーンや悪意あるウェブサイトが継続的に確認されています。
Amazon関連ドメイン登録数の増加が続く
Check Point Researchは、イベント開催に向けた数か月間で、AmazonおよびPrime Day関連の新規ドメイン登録数が着実に増加していることを確認しました。新規登録数は3か月連続で増加しており、2026年7月の905件から9月には1,284件へと42%増加しています。また、9月の数値は前年同月(2025年9月:937件)と比較して37%増加しており、秋のPrime Dayが近づくにつれて登録活動が加速していることを示しています。
2026年9月には、新規登録されたAmazonおよびPrime Day関連ドメインの6.5%(16件に1件)が、Check Point ThreatCloudによって悪意あるまたは不審なドメインに分類されており、Amazon ブランドを狙った脅威活動が秋のPrime Day開幕前からすでに活発であることが裏付けられています。
Amazonブランドを悪用した悪意あるインフラ
2026年7月から9月にかけて登録され、Amazon Primeブランドを標的にしてCheck Point ThreatCloud AIが悪意あると分類した代表的なドメインには次のものが含まれます。
- amazonprime-support[.]com
- primevideoamazon[.]com
- videoamazonprime[.]com
- prime-amazonfr[.]com
- amazonprimeusa[.]com
- amazonprimewindows[.]com
さらに、日本、ベトナム、英国を含む複数の国のユーザーを標的にした偽のAmazonログインページが多数確認されています(以下の例を参照)。これらの攻撃の最終目的は、Amazonの認証情報、支払い情報、個人データの窃取です。
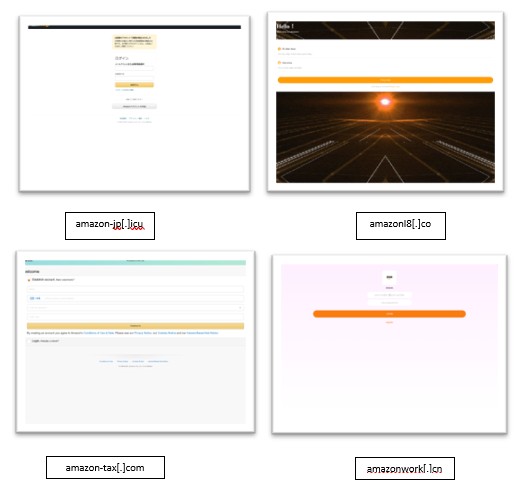
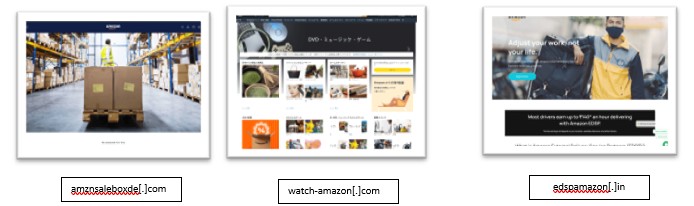
Check Point Researchはまた、組織的な悪意あるインフラキャンペーンも分析しました。「AmazonShopping/ShoppingOnAmazon Numbered Network」と呼ばれるクラスターは11の関連ドメインで構成され、そのうち10件が悪意あるドメインに分類されています。このインフラはオンラインストアフロントやチェックアウトプロセスを模倣し、認証情報と支払い情報を収集することを目的としていると見られます。2つ目のキャンペーン「AmazonGlobal Numbered Domains」は、国際的なショッパーを標的にした5つの類似構造ドメインで構成されており、すべてが悪意あるドメインと特定されています。また、ドイツおよび日本の偽Amazon完全ストアフロントサイト、インドの配送パートナープログラムを標的にしたウェブサイトなども確認されており、AmazonおよびPrime Dayを狙った攻撃のターゲット層が非常に多様であることが示されています。
Prime Dayショッパーを狙うフィッシングキャンペーン
悪意あるドメインに加え、研究者らは2026年9月にAmazonのコミュニケーションやサービスになりすましたフィッシングメールを確認しています。これらはCheck Point Email Securityによってブロックされています。具体的な事例としては、無料ギフトカードの申請や、アカウントがロックされたとするアラートを騙った詐欺的なメールが含まれています。
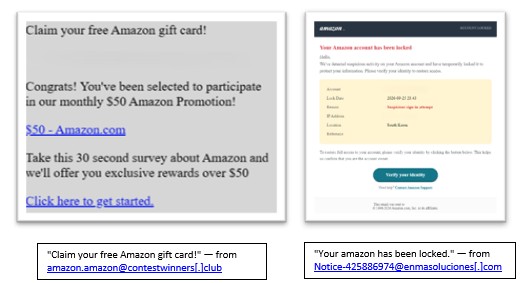
これらのキャンペーンは緊急感を演出し、受信者を悪意あるリンクのクリックや個人情報の送信へと誘導します。また、請求書、配送通知、払い戻し関連の通知に偽装したマルウェアが使用されるケースもあります。
生成AIの利用拡大により、こうした詐欺の発見はさらに困難になっています。AIツールを活用することで、脅威アクターは文法的に正確でローカライズされたフィッシングメッセージや説得力のある偽サイトを大量かつ迅速に作成できるため、スペルミスや不自然な表現など、ショッパーが従来から詐欺を見分ける手がかりとしてきた特徴的なサインが失われつつあります。
大規模ショッピングイベントを悪用するサイバー犯罪者
「Prime Big Deal Days」(10月のPrime Day)は2026年10月6〜7日に開催され、Amazonが年間2回目の大型割引イベントをグローバルに展開します。このイベントは48時間という短い期間に膨大な量の消費者購入、ギフトカード利用、アカウントログインが集中するため、世界的に金銭目的のサイバー活動の集中期となっています。また、小売業者がトラフィック急増に対応するためにストアフロントを拡充する一方で、銀行・金融取引処理プラットフォームを通じて膨大な量のオンライン決済が処理されます。こうした条件が、これらのセクターへの攻撃圧力の高まりを歴史的に引き起こしてきました。
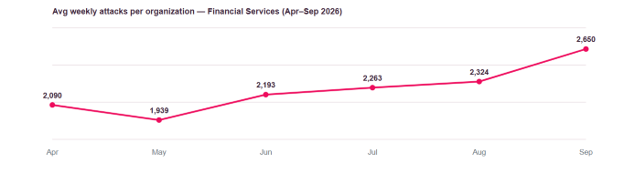
Prime Dayの購入を決済する銀行・決済インフラを担う金融サービス組織へのサイバー攻撃は、イベントに向けて着実に増加しており、2026年9月には組織あたりの週平均攻撃数が2,650件に達しました。これは8月比で14%増、前年同期比では66%増となっています。この前年同期比の増加率は、同期間における全業界のグローバル平均増加率(48%)を大きく上回っており、10月のセールを前にこれらのサービスを取り巻くリスクが一段と高まっています。月次トレンドでも、2026年5月以降、同セクターにおける攻撃活動の継続的な積み上げと、9月の大幅な急増が確認されています。
また、秋のPrime Dayセールを実際に運営する小売業者、マーケットプレイス、電子機器販売業者などの消費財・サービス分野の組織では、2026年9月の週平均攻撃数が組織あたり2,578件に達し、月次比で22%増、前年同期比では52%増という大幅な増加を記録しました。
大型小売イベントが何百万人もの消費者を集め、多大なオンライン取引量を生み出す中、サイバー犯罪者はブランドのなりすまし、フィッシングキャンペーン、詐欺サイトを通じてデジタル活動の活発化を悪用し続けています。小売業者、決済プロバイダー、金融機関にとっては、被害が発生してから対応するのではなく、悪意あるドメインやフィッシングの試みが顧客に到達する前に特定してブロックすることの重要性が改めて浮き彫りになっています。
Prime Day期間中に安全にショッピングするために
Check Point Researchは、Prime Dayをはじめとする季節的なショッピングイベント中に以下の予防措置を講じることを推奨しています。
- Amazonへのアクセスは公式ウェブサイトまたはモバイルアプリから直接行う。
- 迷惑メール、SMS、ソーシャルメディア広告に含まれるリンクはクリックしない。
- 認証情報や支払い情報を入力する前に、ウェブサイトのURLを慎重に確認する。
- 利用可能な場合は必ず多要素認証を有効にする。
- 緊急感を煽るオファーや、異常に魅力的に見えるオファーには注意する。
- AIが生成したメッセージやウェブサイトは洗練されたプロフェッショナルな外観を持つため、スペルミスや文法ミスだけを詐欺の判断基準にしない。
- オンライン購入後は、クレジットカードや銀行口座の取引を監視する。
Prime Dayを狙った脅威活動はすでに始まっている
Prime Dayは世界最大級のオンラインショッピングイベントであり続けていますが、同時にサイバー犯罪者にとってますます魅力的な機会にもなっています。Amazon をテーマにした悪意あるドメインが出現し続け、10月のイベントに先立ってフィッシングキャンペーンがすでに活発化している中、消費者はコミュニケーション、ウェブサイト、オファーの正当性を行動を起こす前に確認する高い警戒心を持つ必要があります。ショッピング活動の増加に合わせて、ユーザーの意識と予防優先のアプローチ(脅威がショッパーに到達する前に阻止すること)を組み合わせることが、詐欺、認証情報窃取、オンライン詐欺に対する最も効果的な防御策の一つです。
原文: https://blog.checkpoint.com/research/amazon-prime-big-deal-days-2026-as-shopping-activity-surges-so-do-cyber-threats/