Check Point Research(CPR)は、プロンプトインジェクションによるデータ漏えいリスクを軽減するために設計されたセキュリティ機能「ChatGPT ロックダウンモード」をバイパスする脆弱性を発見しました。この欠陥により、チャットデータの無断窃取、フィッシング、マルウェア配布が可能となり、ChatGPTデスクトップアプリケーションにおいてはユーザー操作なしでのデータ漏えい(ゼロクリック型)も確認されました。
OpenAIは責任ある開示(Responsible Disclosure)を受けてこの脆弱性を修正しました。しかし今回の発見は、より広範なエンタープライズセキュリティの問題を提起しています。すなわち、AIのセキュリティ制御は、それを取り巻くアプリケーション環境全体の強度に依存するということです。
主な調査結果
- Check Point Researchは、プロンプトインジェクションによるデータ漏えいを制限するために設計されたセキュリティ機能「ChatGPT ロックダウンモード」をバイパスすることに成功しました。
- この脆弱性により、チャットデータの漏えい、認証情報のフィッシング、信頼されたChatGPTインターフェースを通じたマルウェア配布など、複数の攻撃シナリオが可能となります。
- 最も重大なリスクは、ChatGPTへのアクセス方法に関わらず、ユーザー操作なしでデータを漏えいさせられる可能性です。Check Point Researchはデスクトップアプリケーションを用いて検証しましたが、この技術的手法はデスクトップ環境に限定されるものではありません。
- この脆弱性はAIモデル自体ではなく、周辺のアプリケーション環境に起因しており、AIモデル外の弱点が専用のAIセキュリティ制御を無力化し得ることを示しています。
- OpenAIは責任ある開示を受けて脆弱性を修正し、Check Point Researchは当該技術がすでに機能しないことを確認しています。
ChatGPTロックダウンモードとは?
OpenAIは、プロンプトインジェクションによって機密情報がChatGPTの外部に流出するリスクを低減するためのオプションの高度なセキュリティ設定として「ロックダウンモード」を導入しました。プロンプトインジェクション攻撃は、AIシステムが処理するコンテンツに悪意ある命令を埋め込むことでAIシステムを操作し、AIまたはそのツールに意図しない動作をさせようとするものです。
その結果として起こり得る一つの事態がデータ漏えいです。ユーザーが気づかないうちに、機密情報が攻撃者の管理下にある宛先に送信される可能性があります。ロックダウンモードは、ライブウェブアクセスやインターネット上でホストされている画像など、潜在的な複数のアウトバウンドチャネルを制限し、Deep Research、エージェントモード、ライブコネクター、ファイルダウンロードといった機能を無効化することで、このリスクを軽減します。
これらの保護機能により、悪意ある命令がChatGPTの外部に個人情報を持ち出すことは大幅に困難になります。しかしCheck Point Researchは、アプリケーション内の別の機能がこれらの制限を回避する代替経路を生み出していることを発見しました。
Check Point ResearchによるChatGPTロックダウンモードのバイパス手法
この脆弱性は、ChatGPTのコードブロック内にあるHTMLページプレビュー機能に関連するものでした。この機能は、HTMLコンテンツをChatGPTの画面内で直接レンダリングすることを可能にします。ユーザーが制御するHTMLおよびJavaScriptの実行はセキュリティリスクをもたらす可能性があるため、このコンテンツはChatGPTのメインアプリケーションから分離するために設計されたサンドボックス内に置かれています。
サンドボックスは、レンダリングされたコンテンツがChatGPTのCookie、ローカルストレージ、メインアプリケーションインターフェースなどの情報に直接アクセスすることを防いでいました。また、外部リソースとの通信の試みを制御し、通常は外部URLを開く前にユーザーの承認を必要としていました。
Check Point Researchは、この環境でのポップアップウィンドウの処理方法に弱点を発見しました。HTMLプレビューはネストされたサンドボックス化されたフレームを使用しており、ChatGPTは新しいウィンドウを直接開こうとする試みをブロックしていましたが、サンドボックスの基盤となるパーミッションはポップアップを許可し、サンドボックスからの脱出も許可していました。
研究者たちは、レンダリングされたページ内に別のネストされたフレームを作成することで、変更されていないポップアップ関数にアクセスし、元のHTMLプレビューに設定された制限をバイパスできることを発見しました。この経路を通じて開かれたコンテンツは、同一のサンドボックス制限の対象外となり、ロックダウンモードの保護機能を回避する手段となりました。
この問題の重要性は、個々の実装上の欠陥にとどまりません。ロックダウンモードは、潜在的に悪意あるアウトバウンドリクエストを通じて会話からデータが流出する可能性を低減するために特別に設計されていましたが、別のアプリケーション機能の弱点がそのセキュリティ境界を回避する代替経路を提供しました。これは、AIのために設計されたセキュリティ制御が、アプリケーション内の他のコンポーネントによって影響を受け得ることを示しています。
図1 – CanvasがExternalリソースにアクセスしようとした際に表示されるChatGPTロックダウンモードの通知。
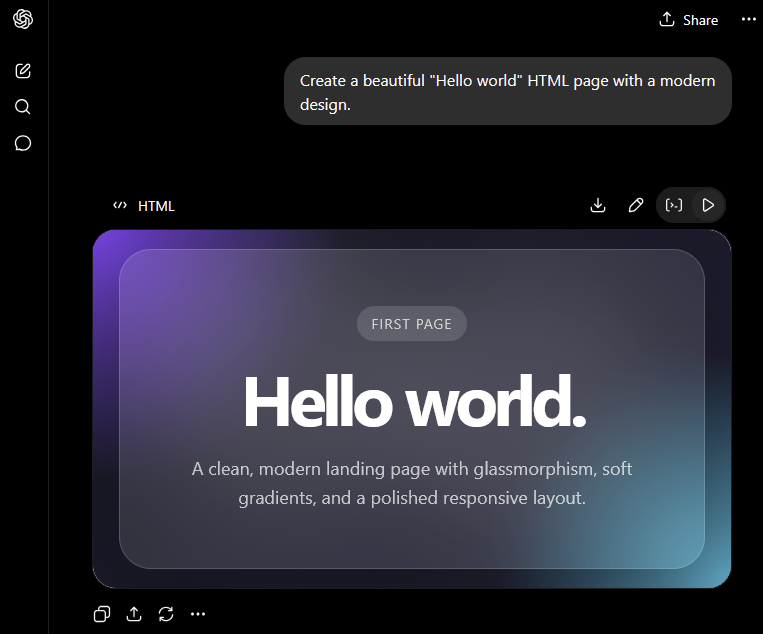
図2 – ChatGPTのHTMLページプレビュー。
データ漏えいからフィッシング・マルウェア配布へ
Check Point Researchは、この脆弱性がデータ漏えい、認証情報の窃取、マルウェア配布など複数の攻撃シナリオに応用できることを発見しました。攻撃はシナリオに応じて、悪意あるプロンプト、悪意あるGPT、または共有チャットを起点とする可能性があります。
攻撃者はポップアップウィンドウに表示されるコンテンツを制御できるため、ユーザーがすでに信頼している環境内で巧妙なソーシャルエンジニアリングの誘い(ルアー)を作り出すことも可能です。たとえばChatGPTのデスクトップアプリケーションでは、新しいウィンドウにChatGPTのアプリアイコンが表示されたまま、タイトルとコンテンツを攻撃者が制御できる状態になりました。
研究者たちは、これを利用して偽のChatGPTアップデートを提示し、被害者にマルウェアのダウンロードを促す手法を実証しました。また、メインのアプリケーションウィンドウを特定の方法で操作できることも確認しており、強制的にユーザーをサインアウトさせ、認証情報を盗むために設計された攻撃者管理の認証ページに誘導する可能性があることが示されました。
デスクトップアプリケーションでは、ファイルのダウンロードには依然として被害者によるリンクのクリックが必要でした。しかし今回の研究は、信頼されたAIインターフェースの境界を侵害することで、被害者がすでに認識している環境内にフィッシングやマルウェアのルアーを提示し、より説得力を高めることができることを示しています。
ゼロクリックデータ漏えいがリスクを高める理由
Check Point Researchが特定した最も深刻なシナリオは、Electronベースで動作するChatGPTデスクトップアプリケーションに関するものでした。このアプリケーションではポップアップの動作にユーザーのジェスチャー(操作)が不要であったため、攻撃の重要な障壁が取り除かれており、被害者がリンクをクリックしたり操作を承認したりしなくても攻撃が開始されうる状況でした。
研究者たちは、悪意あるGPTを使用して、被害者が会話中に攻撃者管理のサーバーにチャットメッセージを無断で漏えいさせるシナリオを実証しました。実際的に言えば、悪意あるコンテンツとやり取りするだけで、会話の情報が漏えいする可能性があることを意味します。
組織にとって、この違いは特に重要です。従業員がAIアシスタントを日常業務の一部として利用する機会が増える中、会話には機密性の高い業務情報、アップロードされた文書、その他の機密コンテキストが含まれる場合があり、攻撃者がデータを保護するために設計された境界を越える手段を見つけた場合の影響は大きくなります。
エンタープライズAIセキュリティへの示唆
今回の脆弱性は、AIセキュリティがモデル自体やロックダウンモードのような個別の保護機能を超えて拡張される必要があることを示しています。現代のAIプラットフォームはモデルにアプリケーション、ブラウザ・デスクトップランタイム、サンドボックス、コード実行環境、コネクターを組み合わせており、環境内の他の箇所の弱点がAI自体を保護するために設計されたセキュリティ制御を無力化する可能性があります。
AIシステムが企業データやアプリケーションへのアクセスをさらに拡大する中、組織は以下の実践的な対策を検討すべきです。
- AI利用の可視化:従業員がどのAIサービスを使用し、どこで企業情報が共有されているかを把握する。
- 機密データ露出の制御:従業員がAIサービスと共有できる情報の種類についてポリシーと技術的制御を確立する。
- モデルセキュリティを超えた視野:モデルを取り巻くアプリケーション、ランタイム、コネクター、その他のコンポーネントをAI全体の攻撃対象範囲の一部として捉える。
- サードパーティの脆弱性による影響の軽減:AIサービスが利用できる機密情報を制限し、侵害発生時にユーザーや組織が共有したすべての情報が自動的に露出しないようにする。
これはCheck Point社のより広範なAIセキュリティアプローチとも関連します。エンタープライズ向けセキュリティ製品が今回のChatGPT脆弱性を直接修正できたわけではありませんが、AI利用の可視化とAIサービスへの共有情報の制御により、サードパーティのプラットフォームに脆弱性が生じた際の露出リスクを低減できます。
Check Point Researchは脆弱性をOpenAIに責任ある形で開示し、OpenAIは2026年9月18日に、この手法を可能にしていたサンドボックスパーミッションを削除する修正をデプロイしたと研究者に通知しました。Check Point Researchはその後問題を再テストし、研究で記述された攻撃手法がすでに機能しないことを確認しました。
AIを大規模に導入している企業にとって、今回の教訓は個々のChatGPT脆弱性を超えたものです。AIアシスタントがコードの実行、ファイルの処理、外部サービスへの接続においてますます高度な能力を持つようになる中、セキュリティ戦略はモデルを取り巻く広範な環境を考慮する必要があります。AI利用の可視化と機密企業情報に対するより強固な制御により、組織はこれらの機能を導入しながら、脆弱性が発生した際の潜在的な影響を低減できます。
詳細な技術分析については、Check Point Researchによる調査レポートをご覧ください。
原文: https://blog.checkpoint.com/security/chatgpt-lockdown-mode-bypass-reveals-a-wider-challenge-in-ai-security/