4世代にわたるランサムウェア。6か月間の開発期間。そして1日で公開された8件の被害者リスト。
HYFLOCKは2026年の大半をランサムウェア運営の構築に費やし、地下フォーラムを通じて参加者を募集しながら、高度化する攻撃能力を宣伝してきました。10月には被害者の実名公表を開始し、ランサムウェア本体も大きく変化しています。
Check Point社のExposure Management研究チームは、脅威ハンティングを通じてHYFLOCKランサムウェアの更新されたビルドを特定し、4月から10月にかけての開発経緯を追跡しました。調査では、マルウェアの起動方法・バックグラウンド実行・ネットワークリソースとのやり取りに関する変化が明らかになりました。また、被害者のファイル回復能力に影響する暗号化の弱点も発見されています。
本調査結果は、分析中に確認された機能とまだ検証を待つ機能の両方を含め、HYFLOCKの技術的な進化を詳しく伝えるものです。
主要ポイント
- HYFLOCKのランサムウェアは4世代にわたって進化しており、10月にはデプロイ・バックグラウンド実行・ネットワーク活動に大きな変更が加えられました。
- ファイル暗号化・スケジュールタスクの登録・ネットワーク共有へのアクセス・回復妨害の試みなど、暗号化機能の動作が確認されました。
- ドメイン全体への伝播の成功や、リモートデスクトップセッション終了後の安定した実行など、宣伝されている一部の機能は未検証のままです。
- 暗号化の弱点により回復が可能となり、研究者らは暗号化キーを入手せずに、7つの暗号化されたOfficeファイルから73個の内部コンポーネントを復元しました。
- 数か月の採用活動を経て公開恐喝が始まり、10月13日にHYFLOCKのリークサイトに8件の被害者情報が掲載されました。
HYFLOCKの発展経緯
HYFLOCKは2026年3月に地下フォーラムに初めて登場し、Ransomware-as-a-Service(RaaS)プラットフォームを宣伝しました。採用投稿では、暗号化パフォーマンス・アクセス調達・技術支援・攻撃を実行するアフィリエイトをサポートするための共有交渉ツールが訴求されていました。
その後数か月にわたり、グループは採用活動とランサムウェアの開発を続けました。10月にはバージョン2.0を発表し、より統合された組織として自らを位置づけ始めています。
10月13日、同グループは製造業・ビジネスサービス・政府機関・小売・通信分野にまたがる8件の被害者情報を公開しました。これらの掲載情報は攻撃者による未確認の主張であり、調査では各組織への最初の侵入経路や標的とされた理由は特定されていません。
この活動は、HYFLOCKの開発経緯と、同期間に研究者がランサムウェアで確認した技術的変化のタイムラインを示しています。
更新されたランサムウェアの内部構造
研究者は4世代のランサムウェアを調査しました。4月のサンプルはすでに、Rustで記述された完成度の高いWindowsランサムウェアのコアを含んでいました。このマルウェアはファイル暗号化・ネットワーク標的化・セキュリティおよび回復ツールへの干渉を試みる機能を備えていましたが、ランタイム分析の制約から、いくつかの機能はコード上での確認にとどまりました。
7月、HYFLOCKはランサムウェアのパッケージングと起動方法を刷新しました。独立したローダーが設定ファイルと暗号化キー素材とともにマルウェアを配信し、同じRust/Nishiの基盤を維持しながら新しい手法を採用しました。
10月にはさらに大きな変更が加えられました。初期ビルドでは、GoベースのキャリアがRevised版のランサムウェアペイロードを展開・起動し、スケジュールタスクを通じてバックグラウンド実行を確立しようとしました。
10月17日に特定された別のビルドは、スタンドアロンのRustエンクリプターとして動作し、正規のソフトウェアアップデートコンポーネントに似たディレクトリ配下に自身のコピーを配置しました。分析中、このビルドはスケジュールタスクの登録に成功し、広範なファイル処理・暗号化・ネットワーク共有活動を実演しました。
これらの変化は、HYFLOCKが年間を通じてランサムウェアの実行とデプロイ機能を継続的に改良してきた様子を示しています。
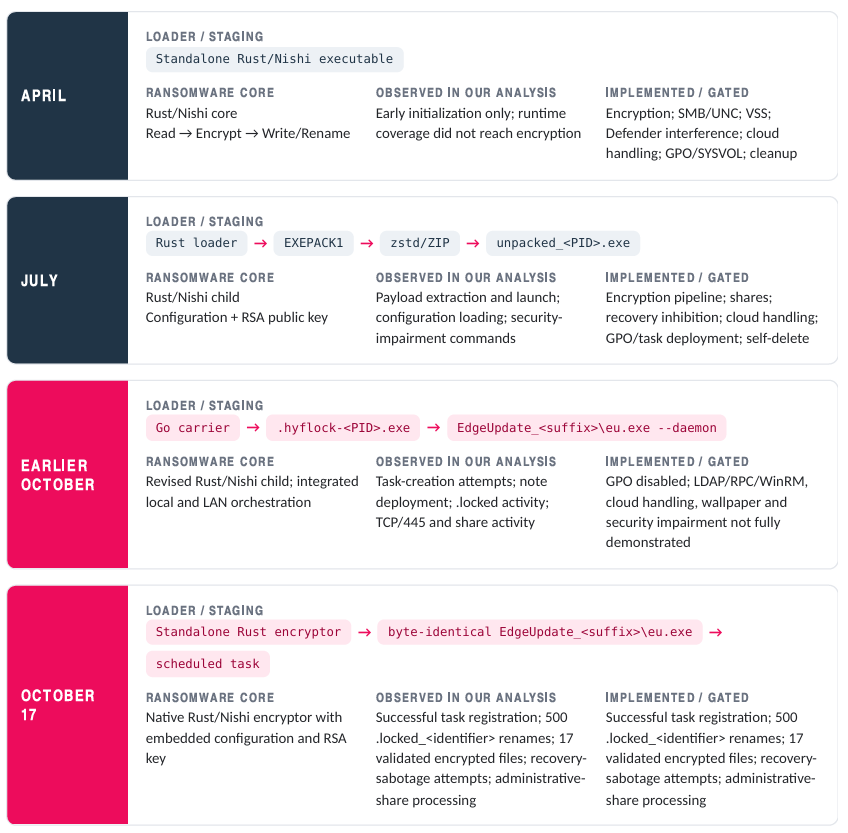
図1. 分析された4世代にわたるHYFLOCKランサムウェアの実行とデプロイの変化。
研究者が確認した内容
HYFLOCKがランサムウェアを開発する中、オペレーターは攻撃をより簡単に展開し中断しにくくするための機能を宣伝してきました。研究者は分析したサンプルで観察された動作と照らし合わせてこれらの主張を検証しました。
10月17日のビルドはファイルの暗号化・スケジュールタスクの登録・ネットワーク共有リソースへのアクセス・システム回復への干渉を試みることに成功しました。管理された分析環境では、500件のランサムウェア拡張子へのリネームと17件の検証済み暗号化ファイルが生成されました。
マルウェアにはネットワーク全体にランサムウェアを展開する機能も含まれていましたが、ドメイン全体への伝播の成功は確認されず、回収した設定ではグループポリシーによる伝播が無効になっていました。
リモートデスクトップセッション終了後の安定した実行や、脆弱なドライバを利用したセキュリティツールの無効化など、宣伝されているその他の機能は未検証のままです。
暗号化の弱点とファイル回復
調査ではHYFLOCKの暗号化プロセスの弱点も発見され、10月の各ビルドで異なる回復結果が明らかになりました。
10月の初期バージョンでは、ファイルの一部を永続的に破棄する可能性のある処理上の欠陥が確認されました。これにより、正しい復号化キーがあっても完全な回復が妨げられる可能性があります。
10月17日のビルドでは別の問題が確認されました。大きなファイルの場合、最初の4,096バイトのみが暗号化されており、それ以降のコンテンツはアクセス可能な状態で残されていました。
残存データを調査することで、研究者は暗号化キーを入手せずに、7つの暗号化されたOfficeファイルからワークシートや共有文字列データを含む73個のCRC検証済み内部コンポーネントを回復しました。
回復されたデータは影響を受けたファイルの一部にすぎません。研究者はファイルを完全に復元したり、HYFLOCKランサムウェアを復号する汎用的な手法を開発したりしたわけではありません。
この調査結果は、ランサムウェアのビルド間の差異がファイルの損傷と被害組織が利用できる回復オプションにどのような影響を与えるかを示しています。
セキュリティチームが学べること
HYFLOCKの開発は、ランサムウェアの運営が短期間でどのように進化し、実行・デプロイ・ファイル処理の変化が攻撃の挙動と回復の両方に影響を与えるかを示しています。
セキュリティチームにとって、この調査結果は個々のランサムウェアのバージョンを調査し、調査中に影響を受けたアーティファクトを保存することの価値を示しています。ネットワーク共有へのアクセス・セグメンテーション・スケジュールタスクの活動・回復保護を確認することも、本調査で観察された手法に対する自組織のリスク評価に役立ちます。
Check Point社のExposure Managementは、脅威インテリジェンスと資産コンテキスト・脆弱性・既存のセキュリティ管理策を結びつけ、組織が関連するリスクを特定し、悪用可能性を検証し、安全な修復を調整できるよう支援します。
原文: https://blog.checkpoint.com/security/hyflock-ransomware-evolves-with-new-builds-and-encryption-weaknesses/