2026年8月、新たなランサムウェア運営体が登場した。高度なインフラ、アグレッシブなアフィリエイト報酬、グローバルな野心、そして「世界初のAI搭載・量子耐性ランサムウェア」という売り文句を引っさげての登場だった。
Stormは約6週間のうちに、北米・欧州・オセアニアで50件以上の被害を主張した。その標的は医療、金融、製造、ビジネスサービス、政府機関、交通、重要インフラにまで及ぶ。
StormはRansomware as a Service(RaaS)として確立された構造を備えて登場した。アフィリエイトプログラムは最大90%の収益分配を提供し、リークサイトは商用ソフトウェアプラットフォームに近い洗練された作りで、インタラクティブな被害者マップ、検索機能、セクターフィルター、被害者トラッキング、ドキュメントプレビューを完備している。
StormはAI搭載を強くアピールしているが、Check Point Exposure Managementの研究者たちは、このグループのランサムウェア展開、被害者ターゲティング、暗号化ルーティン、または恐喝プロセスにおけるAI活用の証拠を発見できなかった。AIというメッセージは、アフィリエイト招募、自動化のアピール、ブランド構築と密接に結びついているようだ。
図1:Stormのダークネット上のピン留め招募投稿。AI搭載と称し、アフィリエイト条件を掲示している。
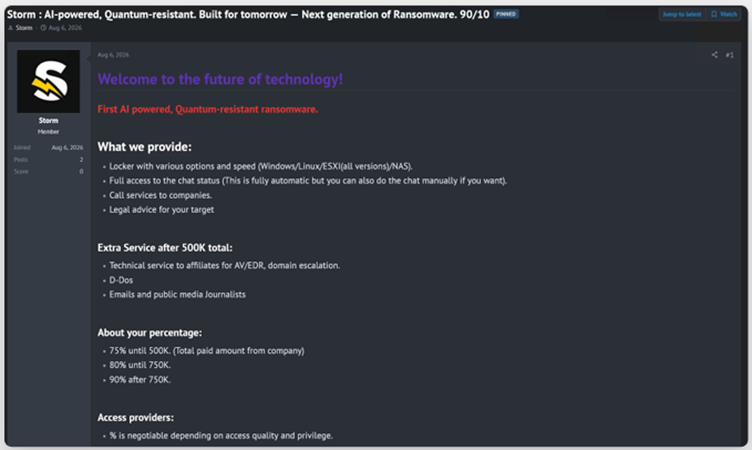
- Stormは急速にスケールした。公開活動から約6週間で、北米・欧州・オセアニアにわたり50件以上の被害を主張した。
- 構造化されたアフィリエイト運営として登場した。Windows、Linux、ESXi、NAS向けのロッカー、被害者チャット管理、コールセンターサービス、AVおよびEDRバイパス支援、DDoS機能、メディアアウトリーチを提供している。
- アフィリエイトは最大90%の収益を受け取れる。75%から始まり、80%を経て、75万ドル超の収益に対しては90%に達する段階的なモデルを採用している。
- 医療機関が初期活動で際立っている。金融・製造・小売・自動車などのセクターに加え、医療機関6組織が初期の被害リストに名を連ねた。
- リークサイトは異例なほど洗練されている。グローバル被害者マップ、業界フィルター、検索機能、被害者タイムライン、ドキュメントプレビュー、カスタムCAPTCHAを備えたインタラクティブプラットフォームを構築した。
- AIブランディングは未検証のまま。AIが侵入・暗号化・恐喝・アフィリエイトワークフローを支援しているという確証は得られていない。
Stormの公開登場はアフィリエイト招募と密接に結びついていた。最初の被害者公表が観測される以前から、既知の初期アクセスブローカー「BigBro」がダークネットフォーラムでこの新しい運営体を宣伝していた。Stormはその後、自身のピン留め招募投稿を公開し、RaaSオファリングを正式化した。
そのオファリングはサービスカタログに近い。アフィリエイトはランサムウェアロッカー、テクニカルサポート、被害者コミュニケーション機能、コールセンターサービス、DDoS機能などのリソースにアクセスできる。Stormはまた、初期アクセスブローカー、データブローカー、ネットワークアクセスプロバイダーを公然と募集している。
収益分配モデルはさらなる招募インセンティブとなっている。収益が75万ドルを超えた場合、アフィリエイトは最大90%を得られる。
Stormは最初の6週間で50件以上の被害を主張し、米国・ドイツ・カナダ・オーストラリアの組織が確認されている。
ビジネスサービスが13件と最多で、次いで金融9件、製造7件、小売と医療がそれぞれ6件となっている。
図2:Stormのセクター別ターゲティング分布
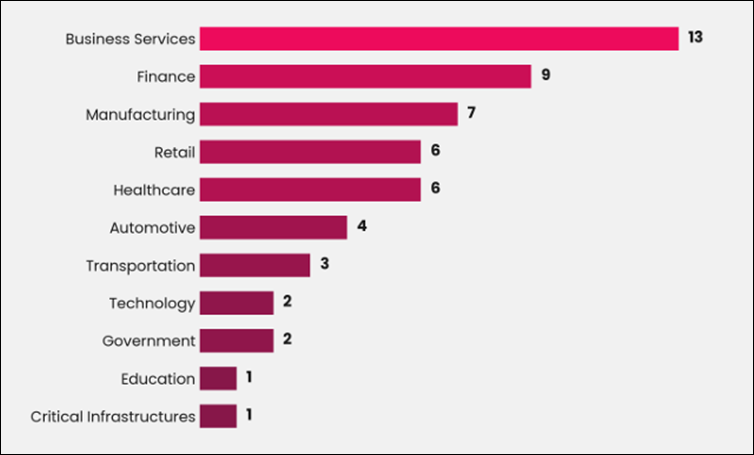
医療機関はStormの初期活動で際立った存在だ。病院、ヘルスネットワーク、治療プロバイダー、放射線科組織、ホスピスサービスが被害リストに含まれていた。研究者たちは、この初期における医療への集中は、混乱が支払い圧力を生みやすい組織を意図的にターゲットにしていることを示唆していると評価している。
Stormのリークサイトは、プレゼンテーションとスケールへのこだわりを強調している。Torベースのサイトには、被害者の場所を示すインタラクティブなグローバルマップ、業界フィルタリング、検索可能な被害者リスト、タイムライン、ドキュメントツリープレビュー、カスタムグラフィックCAPTCHAが含まれる。
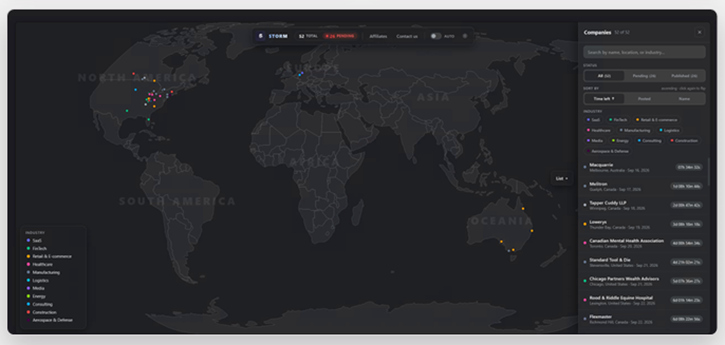
図3:Stormの高度なデータリークサイトとインタラクティブな被害者マップ
このインフラへの投資により、Stormは被害者管理と同時に、アフィリエイト招募、メディア露出、ブランド認知の基盤を手にしている。
Stormは自らを「世界初のAI搭載・量子耐性ランサムウェア」と繰り返し称している。研究者たちは、侵入・暗号化・恐喝・アフィリエイトサポートワークフローにおけるAI活用を裏付ける確証は得られなかったと述べている。現時点での証拠は、AIナラティブが①招募、②自動化のシグナリング、③マーケティングという3つの役割を果たしていることを示唆している。
AIはStormが競合ひしめくランサムウェアエコシステムで差別化を図り、技術的に先進であるように見せるための手段となっている。被害者管理や交渉の自動化への言及もワークフロー自動化を示唆している可能性があるが、AI強化された攻撃能力を確立する証拠は得られていない。
Stormの急速な成長は、構造化されたアフィリエイト招募、洗練されたインフラ、アグレッシブなブランディングによって、いかに短期間でランサムウェア運営が規模を拡大できるかを示している。
Stormの登場、被害状況、アフィリエイトモデル、リークサイト、AIに関する主張の完全な分析については、フルレポート「Storm: Ransomware in the Age of AI」をご参照いただきたい。
Check Point Exposure Managementが組織によるダークウェブ上のランサムウェアグループの監視、新興脅威アクターの活動追跡、潜在的リスクの特定をどのように支援するかについても、ぜひご確認いただきたい。
原文: https://blog.checkpoint.com/exposure-management/storm-ransomware-is-scaling-fast-and-selling-an-ai-powered-image/