新しいAIツールへの関心が急速に高まる中、サイバー犯罪者はその信頼性を悪用する手口を見つけ出しています。Check Point Research(CPR)は、「Yoba」と呼ばれるマルウェアキャンペーンを発見しました。このキャンペーンでは、ChatGPTおよびClaudeのデスクトップアプリケーションを装った偽のGitHubプロジェクトを使用し、OpenAIおよびAnthropicの正規の署名付き実行ファイルを悪用してマルウェアを読み込ませています。
このキャンペーンは、新しいAIツールへのアクセス競争が、AIプラットフォーム自体が侵害されていない場合でも、ソーシャルエンジニアリングの機会を生み出していることを示しています。
主な調査結果
- 攻撃者は、ChatGPTおよびClaudeのデスクトップアプリケーションを装った偽のGitHubプロジェクトを使用してYobaマルウェアを配布しました。
- OpenAIおよびAnthropicの正規の署名付き実行ファイルが、悪意あるYobaDropperのサイドロードに悪用されました。
- 悪意あるプロジェクトはGoogle検索で上位に表示されており、SEOポイズニング戦術と一致する活動が見られました。
- YobaはTelegram、Google DNS-over-HTTPS、Catboxなどのサービスをコミュニケーションおよびペイロード配信チェーンの一部として使用しています。
- CPRは最終ペイロードとしてXMRigを確認しましたが、YobaLoaderは他のWindows実行ファイルやPowerShellペイロードも配信可能です。
YobaマルウェアキャンペーンがAIユーザーを狙う手口
攻撃はオンライン検索から始まります。攻撃者はGitHubリポジトリおよびGitHub Pagesサイトを作成し、「GPT-5.6 Sol」「GPT-6 Astra」「Claude Opus」などの名称で新しいAI製品のデスクトップ版として宣伝しました。ダウンロードリンクは、GitHubリリースとしてホストされた悪意あるZIPファイルへ誘導するものでした。
これらのリポジトリには、GitHub内での可視性を高めるための不正な星数やフォーク数の水増し工作の痕跡は見られませんでした。しかし、Google検索では上位に表示されていました。検索向けコンテンツとインストーラー配信戦術に基づき、CPRはこのキャンペーンをSEOポイズニングと一致すると評価しており、AIソフトウェアを積極的に検索しているユーザーの前に悪意あるプロジェクトを表示させることを目的としています。
このアプローチは、新しいAI機能への需要を最初の攻撃ベクターに変えます。被害者を直接標的にするのではなく、ユーザーがすでに新しいツールを探している場所に悪意あるソフトウェアを配置することで、ソフトウェアの発見プロセス自体がソーシャルエンジニアリングの一部となります。組織にとっては、従業員がAIツールをどのように使用するかだけでなく、どこで入手するかを管理することが重要になります。
図1 — GPT-6 Astraキャンペーン、攻撃チェーン
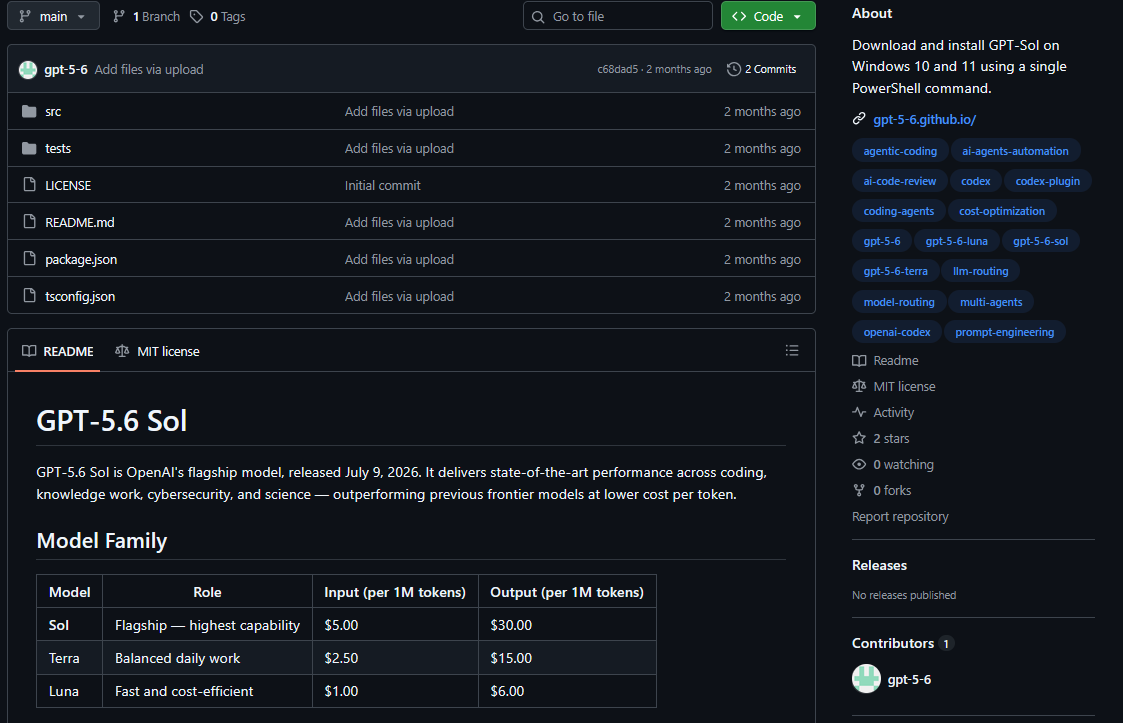
図2 — GitHubリポジトリ
YobaがOpenAIとAnthropicの署名付きバイナリを悪用する方法
ダウンロードされたパッケージには、Yobaの悪意あるコンポーネントと正規のソフトウェアが組み合わされています。ChatGPTをテーマにしたパッケージには正規の署名付きOpenAI Setup.exeが含まれ、Claudeパッケージには正規の署名付きClaude実行ファイルが使用されていました。
起動すると、これらの実行ファイルは、DLLサイドローディングと呼ばれる確立された手法を使って、同じフォルダに置かれた悪意あるwinmm.dllを読み込みます。つまり、署名付き実行ファイル自体は正規のものですが、それを含むパッケージ全体は正規ではありません。
重要な点として、CPRの調査ではChatGPT、Claude、OpenAI、Anthropicが侵害されたことを示す証拠は見つかっていません。攻撃者は、正規の署名付きバイナリとこれらのブランドに関連する信頼性を悪用しているのです。防御者にとって、Yobaは重要な区別を示しています。有効な署名は個々の実行ファイルの正当性を証明できますが、それと一緒にパッケージ化されたすべてのコンポーネントの正当性を保証するものではありません。
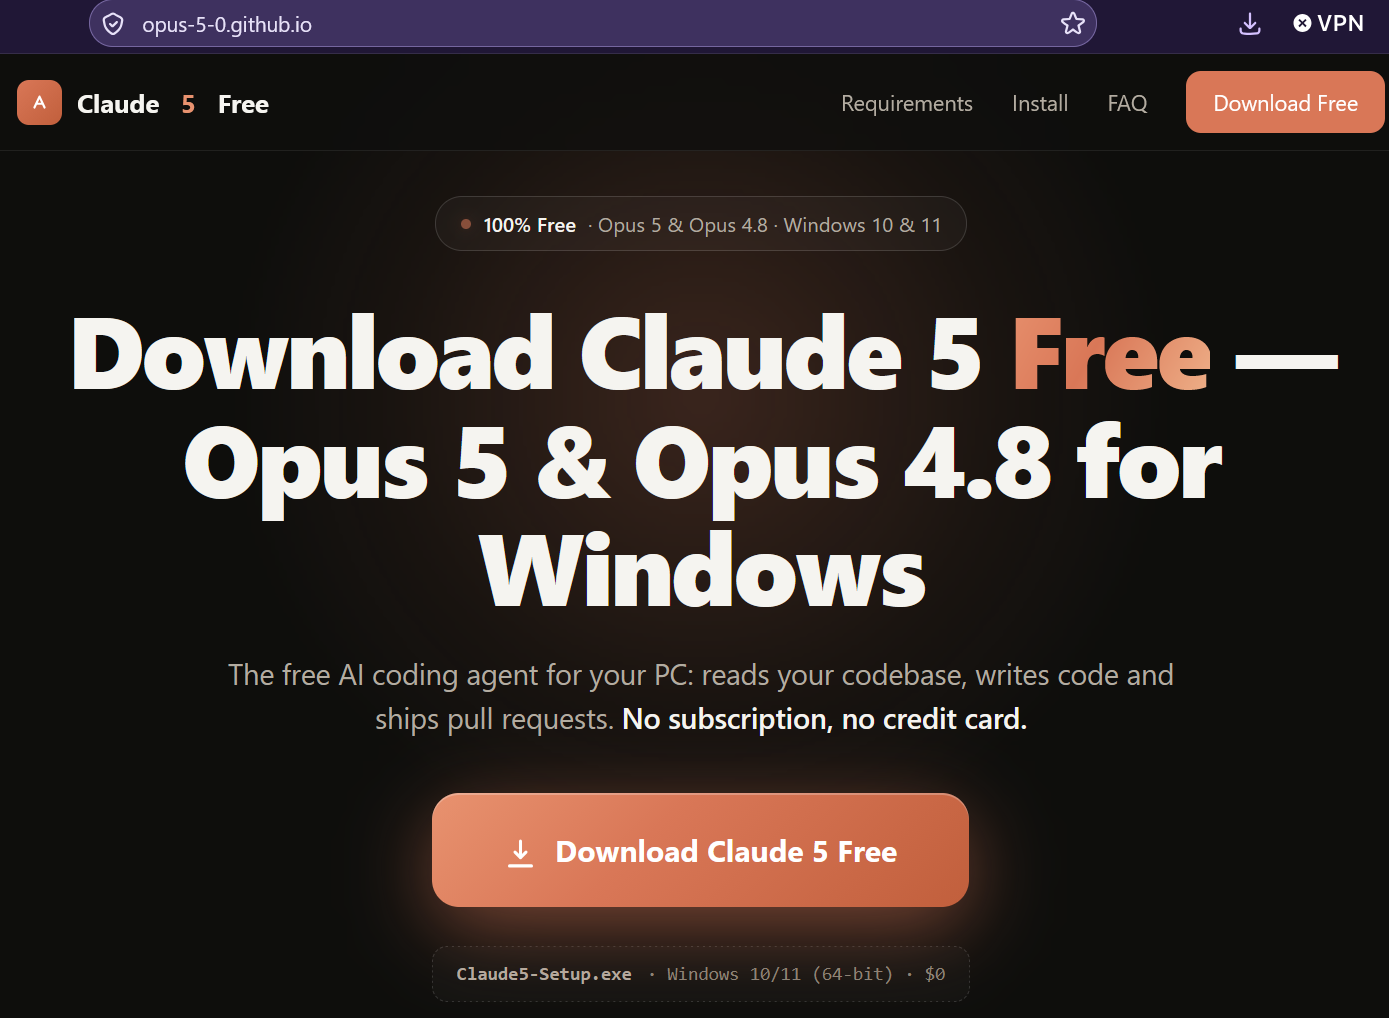
図3 — Claude Opus GitHub.ioページ
YobaDropperが感染を確立する方法
Yobaは、第2段階を展開する前に自動分析を困難にするためのいくつかのチェックを使用します。YobaDropperは、想定されるSetup.exeによって起動されたかどうかを確認し、チェックが失敗した場合に長い遅延を導入し、地域言語チェックを適用し、続行するために管理者権限を要求します。
これらのチェックが完了すると、YobaDropperは正規のWindows実行ファイルとともにYobaLoaderを展開し、システム起動後に正規の実行ファイルがYobaLoaderをサイドロードできるようにするスケジュールタスクを作成します。
これらの動作は、Yobaが最初のダウンロードを超えて動作するよう設計されており、実行環境をフィルタリングし、永続性を確立し、信頼されたプロセスを通じて継続することを示しています。そのため、検知には元の悪意あるファイルだけでなく、正規アプリケーションが何を読み込み実行するかも考慮する必要があります。
YobaがペイロードRecoveryに信頼されたインターネットサービスを使用する方法
Yobaのより際立った特徴の一つは、攻撃者との通信アプローチです。専用のコマンド&コントロール(C&C)インフラだけに頼るのではなく、Yobaはいくつかの正規インターネットサービスを組み合わせて次のステージに必要な情報を取得します。
YobaLoaderはまずTelegramチャンネルにアクセスし、プロフィール画像を取得します。その画像のデータを使ってドメインが生成されるため、攻撃者はTelegram画像を変更することで結果的なドメインを変更できます。
その後、マルウェアはGoogleのDNS-over-HTTPSサービスを使用して、そのドメインに関連するDNS TXTレコードを照会します。レスポンスの検証と復号後、YobaはCatboxなどの外部ホスティングインフラから暗号化されたペイロードを取得できます。
正規のインターネットサービスと動的に生成されたドメインを組み合わせることで、オペレーターは従来のC&Cインフラへの依存度を下げ、悪意ある通信を正常な活動と区別しにくくしています。また、単一の悪意あるサーバーやドメインをブロックすることを、より広範な配信メカニズムに対して効果的でなくさせています。
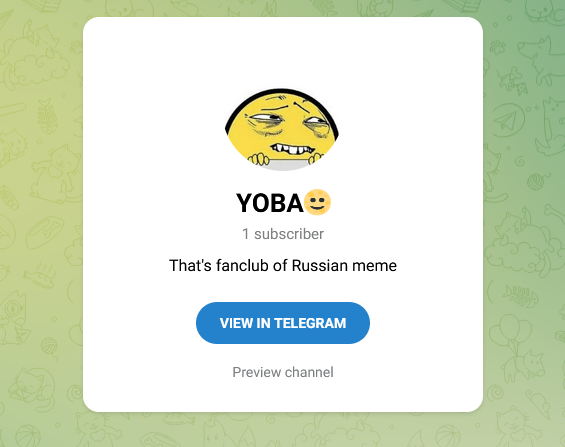
図4 — Telegramチャンネル
XMRigが最終ペイロードだったが、Yobaはそれ以上のものを配信できる
CPRが分析したキャンペーンでは、最終ペイロードは暗号通貨のマイニングに使用されるXMRig 6.26.0でした。マイナーはTorを通じてインフラと通信し、被害者がコンピューターを積極的に使用している間はマイニングを一時停止してユーザーの活動を監視できます。
ただし、Yobaを単純に暗号マイニングマルウェアとして捉えるべきではありません。YobaLoaderは、異なるWindows実行ファイルやPowerShellペイロードを配信できる汎用ローダーであり、同じ感染チェーンが他のマルウェアの配布に使用される可能性があります。
これにより、ローダー自体がこのキャンペーンで観察されたペイロードよりも重要性が高くなります。Yobaに遭遇した組織は、XMRigの検出や削除だけに焦点を当てるのではなく、感染をより広範な侵害として扱うべきです。
YobaがAIブランドの悪用について示すこと
YobaはAIモデルやサービスを侵害することなく、AIの普及を攻撃者が利用できることを示しています。代わりに、AIツールに対する信頼と需要を標的とし、検索での可視性、GitHubのような馴染みのあるプラットフォーム、認知度の高いAIブランド、正規の署名付き実行ファイルを組み合わせることで、悪意あるソフトウェアを信頼できるものに見せかけています。
組織にとって、これはAIセキュリティの議論を広げるものです。AIの導入を保護するには、モデル、プロンプト、企業データを守るだけでなく、従業員がAIアプリケーションをどのように発見し、ダウンロードし、インストールするかを管理することも必要です。AIツールが普及するにつれて、その出所を確認することが、ソーシャルエンジニアリングの機会を減らすためにますます重要になります。
組織が偽AIツールのリスクを低減する方法
組織は、ソフトウェア管理の強化と、ファイルやアプリケーションが実際に何をするかを検査するセキュリティを組み合わせることで、リスクへの露出を減らすことができます。これは、従業員がAIツールを独自に発見・導入するケースが増えている現在、特に関連性があります。
- 信頼できるソースからAIソフトウェアを確認する。従業員は、検索ランキングやGitHubページ、サードパーティのリンクだけに頼るのではなく、ベンダーが管理するチャネルを通じてアプリケーションをダウンロードすべきです。
- 未承認のアプリケーションと管理者権限を制限する。実行可能なアプリケーションを制御し、不必要な管理者アクセスを制限することで、未確認のAIソフトウェアが企業エンドポイントに定着する機会を減らすことができます。
- ダウンロードとアプリケーションの動作を検査する。Check Point Endpoint Securityには、未知の回避型攻撃を検出するためのThreat Emulationと、インターネットソースからの悪意あるファイルを検査するブラウザ保護機能が含まれています。これは、初期パッケージがダウンロードを通じてエンドポイントに到達するYobaのようなキャンペーンに関連します。
- 最初のファイルを超えた悪意ある活動を検出する。Check Point Endpoint Securityは、Anti-Bot、マルウェア対策、動作保護、インシデント分析機能も提供しており、悪意あるアプリケーションがエンドポイントから実行または通信しようとした際に追加の保護レイヤーを提供します。
- 攻撃チェーン全体にわたる防御を拡張する。ThreatCloud AIは、既知および未知のマルウェア、コマンド&コントロール活動、機械生成ドメインに対する脅威インテリジェンスと保護を提供します。これはマルウェア配信と生成ドメインおよび非従来型の通信インフラを組み合わせるキャンペーンに特に関連します。
原文: https://blog.checkpoint.com/research/yoba-malware-abuses-signed-chatgpt-and-claude-binaries-to-target-ai-users/